
ภัยไซเบอร์ AI ต้องรับมือร่วมกัน ไม่ใช่ต่างคนต่างทำ
ภัยไซเบอร์ AI คือการโจมตีทางดิจิทัลที่ผู้ก่อเหตุใช้ปัญญาประดิษฐ์ช่วยค้นหาช่องโหว่ เพิ่มความซับซ้อนและความถี่ของการโจมตี จนการป้องกันต้องอาศัยข้อมูลและการประสานงานจากหลายภาคส่วน
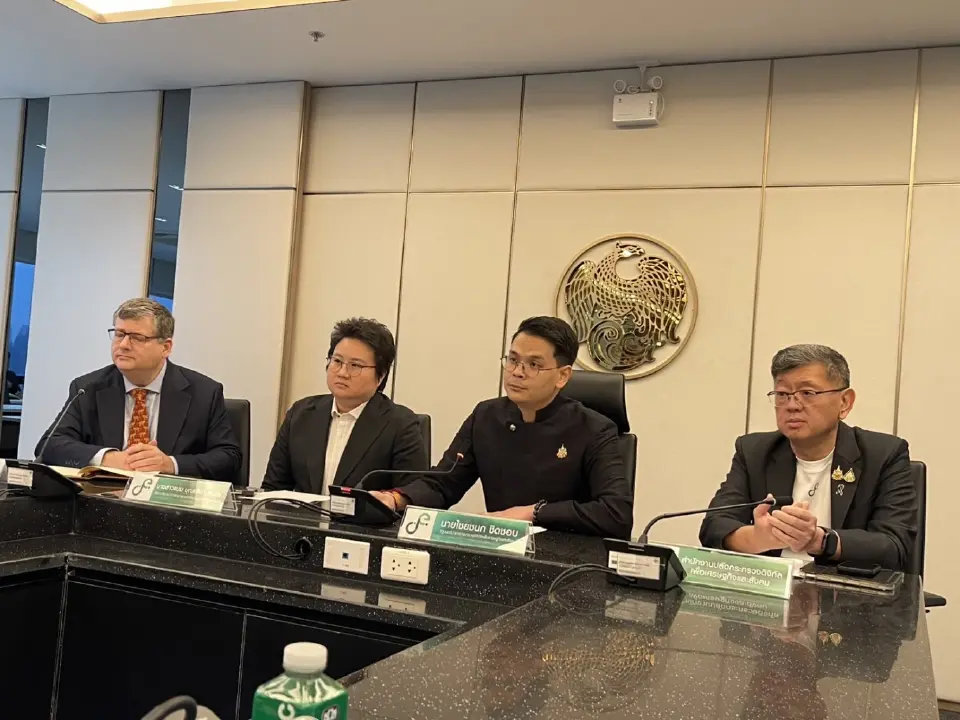
เมื่อวันที่ 9 พฤศจิกายน กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมเห็นชอบให้จัดตั้งคณะทำงานร่วมกับหน่วยงานรัฐ 8 แห่งและบริษัทเอกชนระดับโลก 14 บริษัท โดยมีสภาความมั่นคงแห่งชาติเป็นประธาน และได้รับการสนับสนุนจากสมาคมต่อต้านการหลอกลวงออนไลน์โลก จุดแข็งของแนวทางนี้คือการเปิดช่องทางตรงระหว่างหน่วยงานความมั่นคงกับผู้ดูแลแพลตฟอร์ม เทคโนโลยี และเครือข่ายสื่อสาร ซึ่งอาจช่วยให้ข้อมูลภัยคุกคามไปถึงผู้เกี่ยวข้องได้เร็วขึ้น
ความเร่งด่วนมีเหตุผลชัดเจน: มีรายงานว่าแฮกเกอร์ใช้ AI ระบุจุดอ่อนเพื่อโจมตี และระบบราชการ ธนาคาร ตลอดจนสาธารณูปโภคถูกโจมตีอยู่แล้ว การตั้งทีมจึงเป็นก้าวที่จำเป็น แต่ผลลัพธ์จะขึ้นกับว่ากลไกนี้แลกเปลี่ยนข้อมูลและสั่งการได้ทันเหตุเพียงใด ไม่ใช่จำนวนองค์กรที่อยู่ในรายชื่อ
ทีมประสานงานระดับชาติ ต้องเชื่อมกับการเฝ้าระวังหน้างาน
คณะทำงานร่วมถูกออกแบบให้ยกระดับการประสานงานจากการติดต่อเป็นครั้งคราวไปสู่ระบบที่ต่อเนื่อง โดยเน้นการแจ้งเตือนและตอบสนองกรณีเร่งด่วนที่ต้องใช้ข้อมูลจากบริษัทเทคโนโลยีและผู้ให้บริการสื่อสาร นี่คือส่วนที่หน่วยงานรัฐทำเองได้ไม่ครบ เพราะเหตุโจมตีอาจเกี่ยวพันกับแพลตฟอร์มหรือโครงข่ายที่เอกชนดูแล
อย่างไรก็ดี การประสานงานส่วนกลางไม่แทนที่การเฝ้าระวังของแต่ละองค์กร ธนาคารไทยพาณิชย์ระบุว่ามีศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ เฝ้าติดตามและวิเคราะห์ภัยตลอด 24 ชั่วโมง พร้อมประสานการตอบสนองอย่างรวดเร็ว ธนาคารยังสแกนและประเมินช่องโหว่เพื่อจัดลำดับความเสี่ยงและแก้ไข รวมถึงซักซ้อมแผนความต่อเนื่องทางธุรกิจ
ความต่างจึงอยู่ที่หน้าที่: ทีมรับมือไซเบอร์ระดับชาติช่วยเชื่อมข้อมูลข้ามหน่วยงานและข้ามบริษัท ส่วนศูนย์ปฏิบัติการขององค์กรต้องตรวจจับเหตุในระบบของตนและลงมือทันที หากขาดด้านใดด้านหนึ่ง การแจ้งเตือนอาจไม่กลายเป็นการป้องกันที่เกิดผลจริง
ห้ากลุ่มโครงสร้างพื้นฐานต้องซ้อมแผน ไม่ใช่แค่รับหนังสือ
กระทรวงดิจิทัลฯ แจ้งเตือนหน่วยงานที่เกี่ยวข้องกับโครงสร้างพื้นฐานสำคัญ 5 กลุ่ม ให้เร่งทบทวนและซักซ้อมแผนความต่อเนื่องทางธุรกิจ เพื่อให้บริการจำเป็นเดินหน้าต่อได้เมื่อเกิดเหตุ ความสำคัญของหนังสือแจ้งเตือนไม่ได้อยู่ที่การส่งถึงหน่วยงาน แต่อยู่ที่การทดสอบว่าบุคลากร ระบบสำรอง และขั้นตอนประสานงานทำงานได้จริงหรือไม่
ในระดับรัฐบาล มีการแบ่งบทบาทให้หน่วยงานด้านดิจิทัลและความมั่นคงไซเบอร์ติดตามสถานการณ์ในภาวะปกติ ขณะที่สภาความมั่นคงแห่งชาติเข้ามารับผิดชอบเมื่อเกิดภาวะวิกฤติ และกระทรวงดิจิทัลฯ เตรียมเชิญหน่วยงานมาหารือเชิงปฏิบัติว่าควรพัฒนาส่วนใดต่อ การซ้อมร่วมจึงควรทดสอบทั้งการส่งต่อข้อมูลและการตัดสินใจ ไม่ใช่เพียงตรวจเอกสารแผน
ภาคธนาคารก็ต้องพิสูจน์ความพร้อมด้านความต่อเนื่องเช่นกัน โดยมีข้อกำชับว่าหากเกิดวิกฤติ ธนาคารต้องแก้ปัญหาทันทีและไม่ให้กระทบผู้ฝากเงิน นี่คือเกณฑ์ที่ประชาชนสัมผัสได้ชัดกว่าคำประกาศเรื่องความพร้อม
ประชาชนควรป้องกันอุปกรณ์ และรัฐต้องทำให้กลไกตอบสนองได้จริง
ภัยไซเบอร์ไม่ได้จำกัดอยู่ที่ระบบองค์กร รายงานยังกล่าวถึงการแจ้งเตือนของ Apple ต่อผู้ใช้ในกว่า 150 ประเทศ จากสัญญาณความพยายามเข้าถึงอุปกรณ์แบบไม่ต้องคลิกลิงก์ ซึ่งสะท้อนว่าผู้ใช้ทั่วไปอาจตกเป็นเป้าหมายได้โดยไม่รู้ตัว กระทรวงดิจิทัลฯ แนะนำให้เปิดโหมดความปลอดภัยขั้นสูง เช่น Lockdown Mode ของ Apple หรือ High Privacy Protection ของ Android และผู้ที่กังวลว่าอุปกรณ์ถูกโจมตีสามารถส่งตรวจสอบกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติได้
คำแนะนำส่วนบุคคลช่วยลดความเสี่ยง แต่ไม่อาจทดแทนความรับผิดชอบของผู้ดูแลระบบสำคัญได้ เช่นเดียวกับทีมประสานงานที่ไม่มีทางแทนการตรวจจับตลอดเวลาในองค์กร ทางออกจึงต้องมีทั้งข้อมูลที่ไหลถึงกัน การแก้ช่องโหว่ที่ไม่ล่าช้า และแผนสำรองที่ผ่านการซ้อม
การตั้งทีมรับมือไซเบอร์ร่วมรัฐและเอกชนเป็นจุดเริ่มต้นที่ถูกทาง เพราะแฮกเกอร์ใช้ AI เพิ่มความเร็วและความซับซ้อนของการโจมตี แต่ความมั่นคงไซเบอร์จะเกิดขึ้นได้ต่อเมื่อกลไกส่วนกลางเชื่อมกับการปฏิบัติงานจริง และประชาชนได้รับคำแนะนำที่ทำตามได้ หากการประสานงานไม่แปรเป็นการตอบสนองทันเวลา ทีมใหม่ก็จะเป็นเพียงโครงสร้างบนกระดาษ