
ตัวเลขการโจมตีชี้ว่าแนวป้องกันอย่างเดียวไม่พอ
ภัยไซเบอร์องค์กรคือความพยายามเจาะระบบหรือใช้ช่องโหว่ทางดิจิทัลเพื่อขโมยข้อมูล เรียกค่าไถ่ ขัดขวางการดำเนินงาน หรือเข้าควบคุมระบบสำคัญ ซึ่งผลกระทบอาจขยายจากบริษัทไปถึงบริการที่ประชาชนใช้ในชีวิตประจำวัน เมื่อวันที่ 10 พฤศจิกายน 2569 ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ เตือนว่า รูปแบบโจมตีซับซ้อนขึ้น แม้เครื่องมือรักษาความปลอดภัยจะสกัดกั้นได้บางส่วน แฮกเกอร์ก็ยังปรับวิธีและอาศัยบัญชีผู้ใช้จริงหรือช่องทางที่องค์กรไว้วางใจเพื่อเข้าถึงระบบสำคัญ ตัวเลขที่เผยแพร่ระบุว่าองค์กรไทยถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกราว 164% และในไตรมาสแรกของปี 2569 ไทยอยู่ในกลุ่ม 10 ประเทศที่ถูกโจมตีด้วยแรนซัมแวร์มากที่สุดในโลก ตัวเลขนี้ไม่ใช่หลักฐานว่าทุกครั้งเจาะระบบสำเร็จ แต่เป็นสัญญาณว่าการตั้งเครื่องมือไว้แล้วรอแจ้งเตือนไม่ใช่แผนรับมือที่เพียงพอ
ความเสี่ยงไม่ได้หยุดที่ข้อมูลรั่ว
เมื่อแฮกเกอร์ใช้บัญชีจริงหรือช่องทางที่ได้รับความไว้วางใจ การโจมตีอาจดูคล้ายกิจกรรมปกติ และเปิดทางไปยังเซิร์ฟเวอร์หลักหรือระบบสำรองข้อมูลได้ หากระบบเหล่านี้ถูกยึด ธุรกิจอาจหยุดชะงัก แม้ข้อมูลยังไม่ถูกนำออกไปก็ตาม ภัยจึงไม่ได้จำกัดอยู่ที่การขโมยข้อมูลหรือการเรียกค่าไถ่ แต่อาจลามถึงระบบควบคุมเครื่องจักรและโครงสร้างพื้นฐาน กระทบความปลอดภัยของประชาชนด้วย กลุ่มที่ควรเร่งทบทวนความพร้อมคือภาคการผลิต ซึ่งเป็นเป้าหมายราว 37% ของการโจมตีด้วยแรนซัมแวร์ในไทย ตลอดจนพลังงาน สาธารณสุข การเงิน และธุรกิจขนาดกลางและเล็กที่อาจกลายเป็นทางผ่านไปยังองค์กรขนาดใหญ่ ความเสี่ยงยังมาจากรหัสผ่านที่รั่ว การตั้งค่าอุปกรณ์เครือข่ายผิดพลาดหรือยังใช้รหัสผ่านเริ่มต้น และการโจมตีในวันหยุดหรือนอกเวลาทำการ การป้องกันไซเบอร์จึงต้องครอบคลุมทั้งระบบไอที ระบบควบคุมการปฏิบัติงานทางกายภาพ และคลาวด์ ไม่ใช่ตรวจเฉพาะอุปกรณ์ที่เชื่อมอินเทอร์เน็ต

Agentic AI ช่วย SOC ได้ แต่ไม่ควรแทนการตัดสินใจ
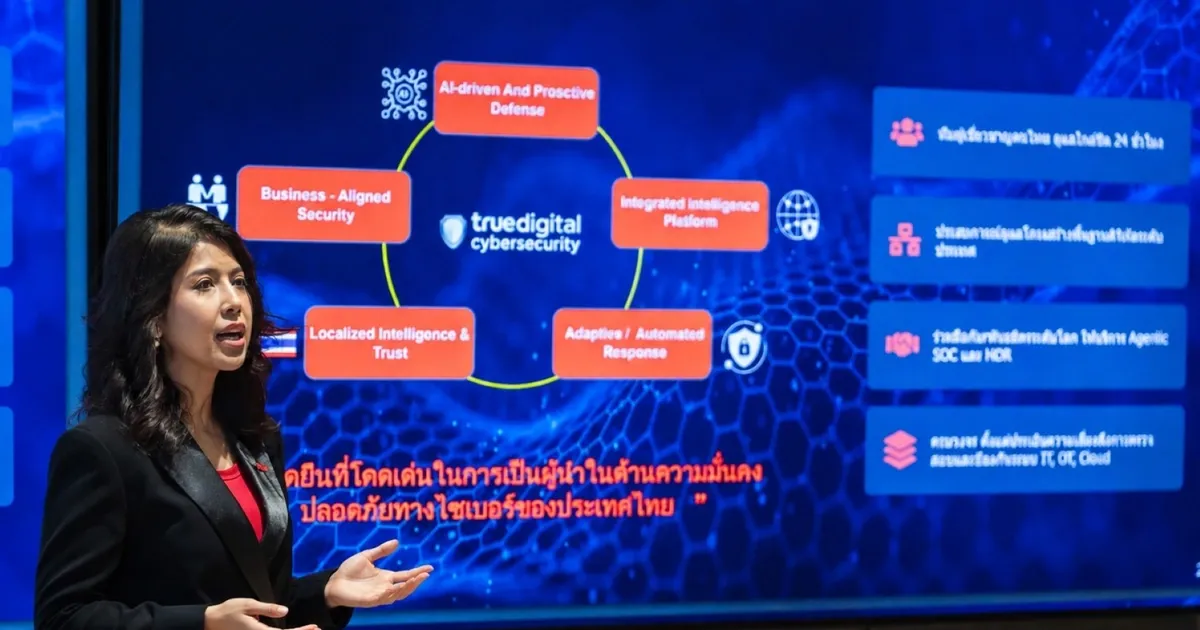
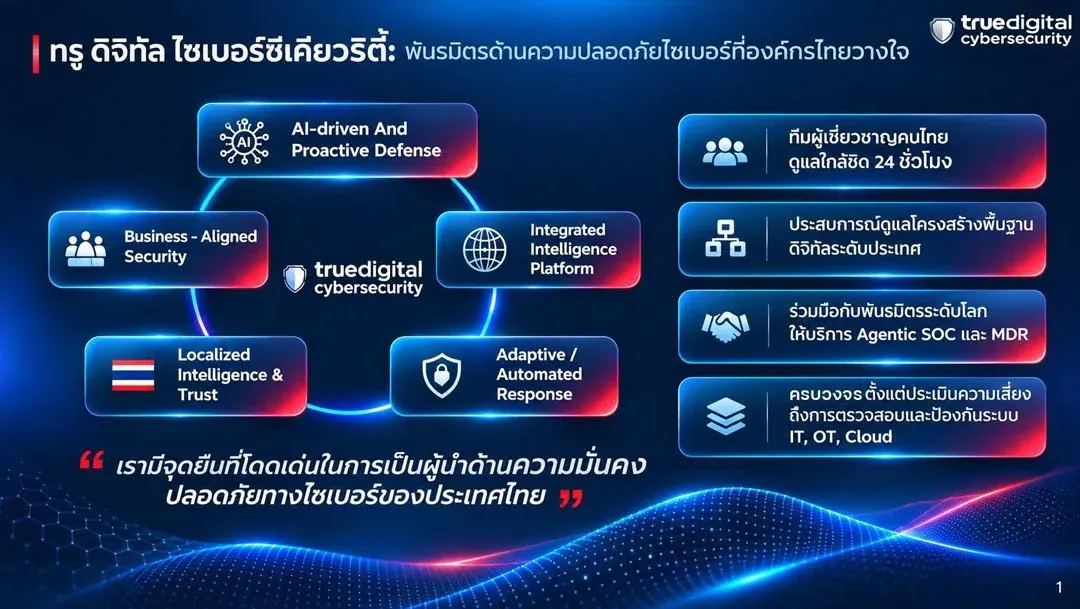
ศูนย์ SOC หรือศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ เป็นกลไกสำคัญสำหรับตรวจจับและวิเคราะห์ภัยคุกคาม องค์กรจึงควรเปลี่ยนจากการพึ่งแนวป้องกันชั้นเดียว ไปสู่การเฝ้าระวัง ตรวจจับ และตอบสนองอย่างต่อเนื่อง Agentic AI ถูกนำเสนอเป็นเครื่องมือช่วยยกระดับงานของ SOC โดยคัดกรองและวิเคราะห์การแจ้งเตือนจำนวนมาก ตรวจจับพฤติกรรมผิดปกติ และสนับสนุนการตอบสนองให้เร็วขึ้น จุดแข็งคือช่วยให้ทีมเห็นสัญญาณที่อาจหลุดจากการตรวจด้วยคนเมื่อมีเหตุแจ้งเตือนจำนวนมาก แต่ AI ไม่ควรถูกมองเป็นผู้รับประกันว่าระบบปลอดภัย หรือใช้แทนผู้เชี่ยวชาญที่ต้องประเมินบริบทและผลกระทบก่อนตัดสินใจ มีการรายงานระยะเวลาจัดการภัยคุกคามเฉลี่ย 15 นาที ทว่าองค์กรไม่ควรยึดตัวเลขนี้เป็นหลักประกันผลลัพธ์ทุกเหตุการณ์ สิ่งสำคัญกว่าคือกำหนดว่าใครมีอำนาจตัดการเชื่อมต่อ แจ้งผู้บริหาร และประสานงานกับผู้ให้บริการภายนอกได้ทันที โดยต้องครอบคลุมระบบไอที ระบบปฏิบัติการทางกายภาพ และคลาวด์
เตรียมรับมือ ตั้งแต่บัญชีผู้ใช้จนถึงแผนกู้คืน
องค์กรควรเริ่มจากปิดช่องทางที่ถูกใช้ซ้ำได้ง่าย ได้แก่ บังคับใช้การยืนยันตัวตนหลายปัจจัย ควบคุมบัญชีผู้ดูแลระบบและสิทธิ์การเข้าถึงให้เท่าที่จำเป็น พร้อมเฝ้าระวังระบบตลอด 24 ชั่วโมง หากไม่มีทีมดูแลครบทุกช่วงเวลา ควรกำหนดผู้รับผิดชอบหรือผู้ให้บริการที่รับแจ้งเหตุและลงมือได้จริง การสำรองข้อมูลจะมีค่าก็ต่อเมื่อแรนซัมแวร์เข้าถึงไม่ได้ ควรแยกเครือข่ายสำรองออกจากระบบหลัก และทดสอบกู้คืนเป็นระยะ ไม่ใช่ตรวจเพียงว่ามีไฟล์สำรองอยู่ นอกจากนี้ ฝ่ายบริหาร ทีมไอที และพนักงานควรซ้อมแผนตัดการเชื่อมต่อและกำจัดมัลแวร์ล่วงหน้า รวมถึงตรวจความเสี่ยงจากคู่ค้าและผู้ให้บริการภายนอก แนวทางที่สมเหตุผลไม่ใช่สัญญาว่าจะป้องกันได้ทุกการโจมตี แต่คือทำให้องค์กรมองเห็นความเสี่ยง ตรวจพบเร็ว ตอบสนองเป็นขั้นตอน และกู้คืนได้จริง การลงทุนใน Agentic AI จะมีประโยชน์ก็ต่อเมื่อเชื่อมกับคน กระบวนการ และการซ้อมรับเหตุ ไม่ใช่ติดตั้งเทคโนโลยีแล้วถือว่าจบ
แผนธุรกิจของผู้ให้บริการสะท้อนว่าตลาดนี้กำลังขยายตัว โดยทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ตั้งเป้ารายได้เติบโต 25% ในปี 2570 และคาดว่าสัดส่วนลูกค้าองค์กรขนาดใหญ่กับองค์กรขนาดกลางและเล็กจะเป็น 50% ภายในสองปี อย่างไรก็ตาม สำหรับองค์กรผู้ใช้บริการ เกณฑ์ตัดสินใจควรอยู่ที่ขอบเขตการเฝ้าระวัง ความชัดเจนของการตอบสนอง และหลักฐานว่ากู้คืนระบบได้ ไม่ใช่เพียงคำกล่าวอ้างเรื่องความเร็ว