
จากการแจ้งเตือนจำนวนมาก สู่การเห็นความเสี่ยงให้เร็วขึ้น
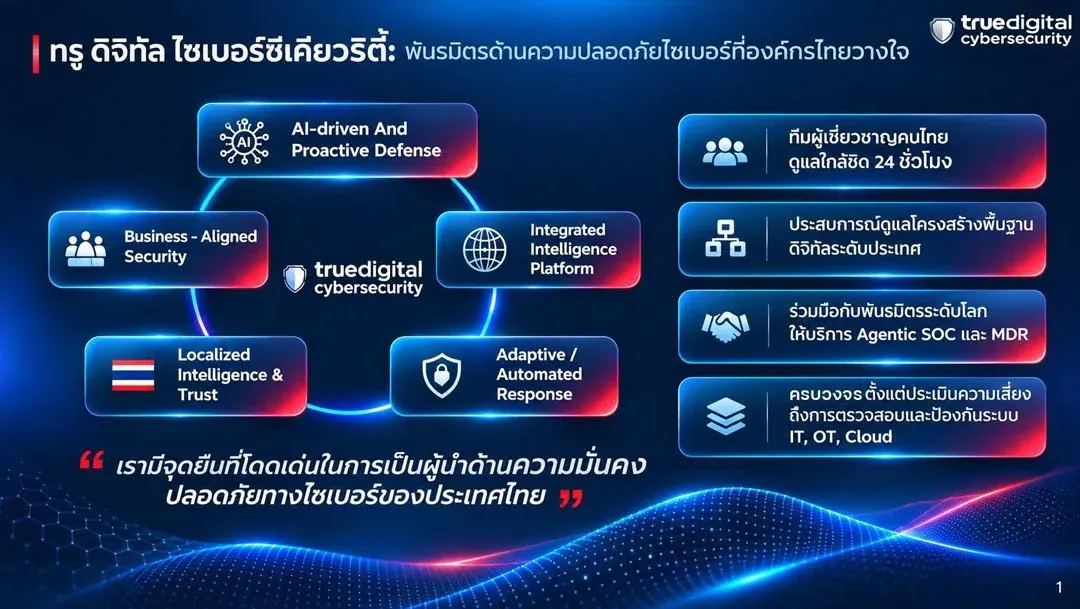
Agentic AI คือระบบปัญญาประดิษฐ์ที่ช่วยคัดกรองสัญญาณเตือน วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนองภัยไซเบอร์ เพื่อให้ผู้เชี่ยวชาญใช้เวลากับการสืบสวนและตัดสินใจเรื่องซับซ้อนได้มากขึ้น ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้กำลังนำแนวทางนี้มาเสริมศูนย์ SOC โดยไม่ได้มองว่า AI จะเข้ามาแทนทีมงาน แต่ให้เป็นตัวช่วยจัดการข้อมูลจำนวนมากและเร่งการตรวจจับภัยคุกคาม เหตุผลที่ต้องเร่งปรับวิธีทำงานชัดเจนขึ้นเมื่อผู้โจมตีใช้ AI เพิ่มความเร็วและขยายรูปแบบการโจมตี ขณะที่ข้อมูลจากบริษัทระบุว่าองค์กรถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ตัวเลขนี้ทำให้การพึ่งพาการตรวจสอบด้วยคนเพียงอย่างเดียวดูไม่เพียงพอ แต่ความเร็วของ AI จะมีประโยชน์ก็ต่อเมื่อผู้เชี่ยวชาญยังตรวจสอบบริบทและเป็นผู้ตัดสินใจในเหตุการณ์สำคัญ

เฝ้าระวัง IT, OT และคลาวด์ในภาพเดียว
จุดที่ทำให้แนวทางของทรูมีความหมายเกินกว่าการเพิ่มเครื่องมือ คือขอบเขตการเฝ้าระวังที่ครอบคลุมระบบ IT, OT และคลาวด์ OT หรือเทคโนโลยีปฏิบัติการเชื่อมโยงกับการควบคุมงานทางกายภาพ เช่น เครื่องจักร จึงมีความเสี่ยงที่ไม่ได้จำกัดอยู่แค่ข้อมูลหรือการหยุดให้บริการออนไลน์ หากระบบควบคุมหรือโครงสร้างพื้นฐานสำคัญถูกโจมตี ผลกระทบอาจลามไปถึงความปลอดภัยของประชาชนและการดำเนินงานในชีวิตประจำวัน สำหรับองค์กรที่ย้ายงานขึ้นคลาวด์ การมองเห็นความปลอดภัยคลาวด์ร่วมกับเครือข่ายและระบบปฏิบัติการช่วยลดจุดบอดที่เกิดเมื่อแต่ละทีมดูแลแยกกัน อย่างไรก็ตาม การเฝ้าระวังตลอด 24 ชั่วโมงจะมีความหมายก็ต่อเมื่อองค์กรเชื่อมข้อมูลจากทุกระบบเข้ากับขั้นตอนตอบสนองที่ชัดเจน ไม่ใช่เพียงสะสมการแจ้งเตือนชุดใหม่
Cyber Resilience ต้องตอบสนองได้และกู้คืนได้จริง
การป้องกันให้ได้ทุกการโจมตีเป็นเป้าหมายที่รับประกันไม่ได้ ทรูจึงเสนอให้ขยับไปสู่ Cyber Resilience ซึ่งครอบคลุมตั้งแต่ประเมินความเสี่ยง ป้องกัน ตรวจจับ และตอบสนอง ไปจนถึงกู้คืนระบบ แนวทางนี้ควรเริ่มจากการมองเห็นความเสี่ยงข้าม IT, OT และคลาวด์ จากนั้นใช้การเฝ้าระวังต่อเนื่องเพื่อจับพฤติกรรมผิดปกติ วางแผนรับมือที่ผ่านการซ้อม และแยกระบบสำรองข้อมูลออกจากเครือข่ายหลักพร้อมทดสอบกู้คืนเป็นประจำ การมีระบบสำรองอย่างเดียวไม่พอ หากทีมงานไม่เคยทดสอบว่ากู้คืนได้จริง หรือไม่รู้ว่าใครมีอำนาจตัดสินใจเมื่อเกิดเหตุ เครื่องมือและแผนสำรองจะรักษาความต่อเนื่องทางธุรกิจได้เมื่อเทคโนโลยี คน และกระบวนการทำงานประสานกัน นี่คือส่วนที่ทำให้การฟื้นตัวควรได้รับความสำคัญเทียบเท่าการป้องกัน
บทเรียนจาก SCB คือ SOC ต้องผูกกับความต่อเนื่องของบริการ
เมื่อเทียบกับ SCB ซึ่งใช้ศูนย์ SOC ติดตามและวิเคราะห์ภัยคุกคามตลอด 24 ชั่วโมง พร้อมประสานการตอบสนองอย่างรวดเร็วและสแกนช่องโหว่ของระบบ จะเห็นจุดร่วมสำคัญคือการเฝ้าระวังต้องนำไปสู่การลงมือทำ ไม่ใช่จบที่การแจ้งเตือน ธนาคารยังเตรียมและซ้อมแผนความต่อเนื่องทางธุรกิจอย่างสม่ำเสมอ เพื่อให้บุคลากรและกระบวนการพร้อมรักษาบริการให้ปลอดภัยและต่อเนื่องเมื่อเกิดเหตุ ความแตกต่างที่เน้นในกรณีของทรูคือการใช้ Agentic AI ลดภาระการคัดกรอง พร้อมครอบคลุม OT และคลาวด์ ส่วนตัวอย่างของ SCB ชี้ให้เห็นคุณค่าของการติดตามตลอดเวลา การจัดการช่องโหว่ และการซ้อมแผนร่วมกัน ทั้งสองแนวทางสะท้อนหลักเดียวกันว่า SOC ที่ดีต้องทำให้บริการกลับมาเดินได้ ไม่ใช่เพียงตรวจพบการโจมตี
สำหรับองค์กรอื่น บทสรุปจึงไม่ใช่การซื้อ AI แล้วถือว่าปลอดภัย แต่คือการเชื่อมการเฝ้าระวังภัยไซเบอร์เข้ากับผู้เชี่ยวชาญ แผนตอบสนอง และการทดสอบกู้คืนอย่างสม่ำเสมอ หากทำได้ Agentic AI จะเป็นแรงเสริมที่ช่วยให้ทีมเห็นเหตุเร็วและจัดลำดับงานได้ดีขึ้น ขณะที่ความสามารถในการฟื้นตัวจะเป็นตัวตัดสินว่าผลกระทบต่อผู้ใช้และธุรกิจยืดเยื้อเพียงใด