
SOC คือด่านเฝ้าระวังที่ต้องทำงานต่อเนื่อง
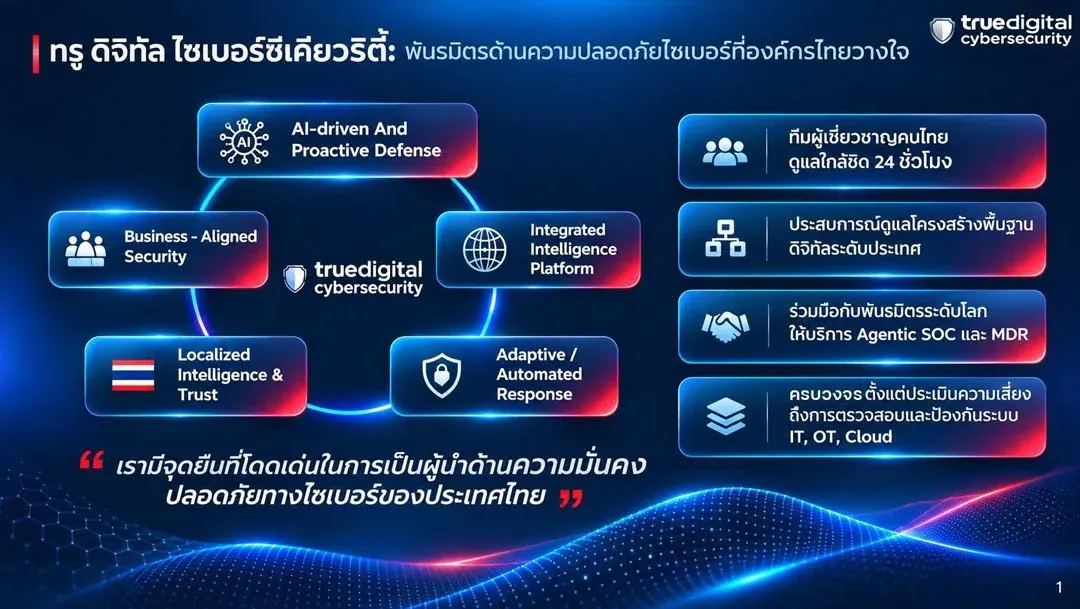
ศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ หรือ SOC คือหน่วยงานที่เฝ้าติดตาม ตรวจจับ และวิเคราะห์ความผิดปกติของระบบดิจิทัล เพื่อประเมินภัยคุกคามและประสานการตอบสนองได้ทันท่วงทีตลอด 24 ชั่วโมง โดยมีเป้าหมายปกป้องเงิน ข้อมูล และบริการของลูกค้า การที่ธนาคารเพิ่มการเฝ้าระวังตลอดวันไม่ใช่เพียงการเพิ่มเครื่องมือ แต่สะท้อนว่าความปลอดภัยธุรกรรมต้องมีคนและกระบวนการพร้อมรับเหตุอยู่เสมอ ธนาคารไทยเครดิตยกระดับ SOC เป็นการเฝ้าระวังเชิงรุกตลอด 24 ชั่วโมง หลังธนาคารแห่งประเทศไทยกำชับให้สถาบันการเงินเพิ่มความเข้มข้นในการรับมือภัยไซเบอร์ แนวทางนี้สำคัญ เพราะการตรวจพบสัญญาณผิดปกติเร็วอาจช่วยจำกัดผลกระทบ ก่อนเหตุเล็กจะลุกลามเป็นปัญหาที่กระทบผู้ใช้บริการวงกว้าง
สามธนาคารใช้แนวทางต่างกัน แต่เป้าหมายเดียวกัน
ไทยเครดิตเน้นจับคู่ SOC กับการซักซ้อมแผนความต่อเนื่องทางธุรกิจ หรือ BCP อย่างสม่ำเสมอ เพื่อทดสอบความพร้อมของบุคลากรและระบบเมื่อบริการสะดุด จุดแข็งของแนวทางนี้คือมองเลยจากการสกัดการโจมตี ไปถึงการทำให้บริการทางการเงินเดินหน้าต่อได้ ธนาคารไทยพาณิชย์แถลงเมื่อ 9 พฤศจิกายน 2569 ว่ามี SOC ติดตามและวิเคราะห์ภัยคุกคามทุกวันตลอด 24 ชั่วโมง ควบคู่กับการสแกนหาช่องโหว่และซักซ้อม BCP ส่วนธนาคารออมสิน ซึ่งเปิดเผยมาตรการเมื่อ 13 พฤศจิกายน 2569 เน้นเพิ่มการเฝ้าระวังและตรวจจับการโจมตีระบบการเงิน เพื่อปกป้องข้อมูลและธุรกรรมของลูกค้า เมื่อเปรียบเทียบกัน แกนร่วมคือการตรวจจับตลอดเวลา แต่ความพร้อมจริงยังขึ้นกับการตอบสนองและฟื้นฟูระบบได้รวดเร็วเพียงใด
AI และ Deepfake ทำให้การยืนยันตัวตนต้องรัดกุมขึ้น
เหตุผลที่ภัยไซเบอร์ธนาคารต้องถูกจับตาเข้มขึ้น คือผู้โจมตีใช้ AI เพิ่มความซับซ้อนและขีดความสามารถในการโจมตีระบบการเงิน ออมสินระบุถึงความเสี่ยงจากการปลอมแปลงใบหน้าด้วย AI หรือ Deepfake และนำเทคโนโลยีตรวจสอบใบหน้าขั้นสูงมาเสริมการยืนยันตัวตน นี่เป็นสัญญาณว่าการตรวจสอบแบบเดิมอาจไม่เพียงพอ หากหลักฐานภาพและเสียงถูกสร้างให้ดูน่าเชื่อถือ ออมสินยังทบทวนแผนรับมือภัยไซเบอร์ หรือ Cyber Playbook เพื่อเตรียมตอบสนอง จำกัดผลกระทบ และฟื้นฟูระบบ พร้อมแลกเปลี่ยนข้อมูลภัยคุกคามกับหน่วยงานที่เกี่ยวข้อง สิ่งที่ควรติดตามต่อคือการซ้อมแผนและการปรับมาตรการให้เท่าทันรูปแบบโจมตีใหม่ เพราะการมีระบบป้องกันโดยไม่ทดสอบการใช้งานจริงย่อมสร้างความมั่นใจได้ไม่เต็มที่
การป้องกันของธนาคารต้องมีลูกค้าร่วมด้วย
SOC และแผนฉุกเฉินช่วยลดความเสี่ยงจากการโจมตีระบบ แต่ไม่อาจปิดช่องทางที่เริ่มจากการหลอกให้ผู้ใช้เปิดเผยข้อมูลได้ทั้งหมด ออมสินจึงขอให้ประชาชนระวังข่าวปลอมและข้อความจากแหล่งที่ไม่น่าเชื่อถือ ไม่กดลิงก์ต้องสงสัย และไม่เปิดเผยรหัสผ่านหรือรหัสใช้ครั้งเดียวแก่ผู้อื่น สำหรับผู้ใช้บริการ แนวทางที่เหมาะสมคือหยุดตรวจสอบก่อนทำรายการเมื่อมีข้อความเร่งด่วนหรือคำขอข้อมูลลับ และติดต่อธนาคารผ่านช่องทางทางการหากพบความผิดปกติ ธนาคารควรสื่อสารขั้นตอนแจ้งเหตุให้ชัดเจนควบคู่กับการลงทุนด้านเทคโนโลยี เพราะความปลอดภัยธุรกรรมไม่ได้เกิดจากการเฝ้าระวังของ SOC ฝ่ายเดียว แต่ต้องอาศัยการรับมือที่ต่อเนื่องและการตัดสินใจอย่างระมัดระวังของลูกค้าด้วย