
Plex2Shell ไม่ใช่คำเตือนที่ควรรอ
ช่องโหว่ Plex2Shell คือชุดช่องโหว่ 4 รายการใน Plex Media Server ที่อาจเปิดทางให้ผู้โจมตีจากระยะไกลซึ่งไม่ต้องยืนยันตัวตนสั่งรันโค้ดบนเซิร์ฟเวอร์ด้วยสิทธิ์ของโปรแกรมได้ ผู้ใช้ NAS ที่ติดตั้ง Plex จึงควรมองการอัปเดตเป็นงานเร่งด่วน ไม่ใช่เรื่องที่ค่อยทำเมื่อสะดวก
ช่องโหว่มีรหัส CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 กระทบ Plex Media Server เวอร์ชัน 1.43.2 และเก่ากว่า แม้แต่ละรายการมีคะแนนความรุนแรงตั้งแต่ 4.3 ถึง 7.2 แต่เมื่อนำมาประกอบกัน ผู้โจมตีสามารถรันโค้ดได้ และมีรายงานว่าเซิร์ฟเวอร์ที่เปิดสู่อินเทอร์เน็ตและยังไม่อัปเดตกำลังถูกโจมตีจริง
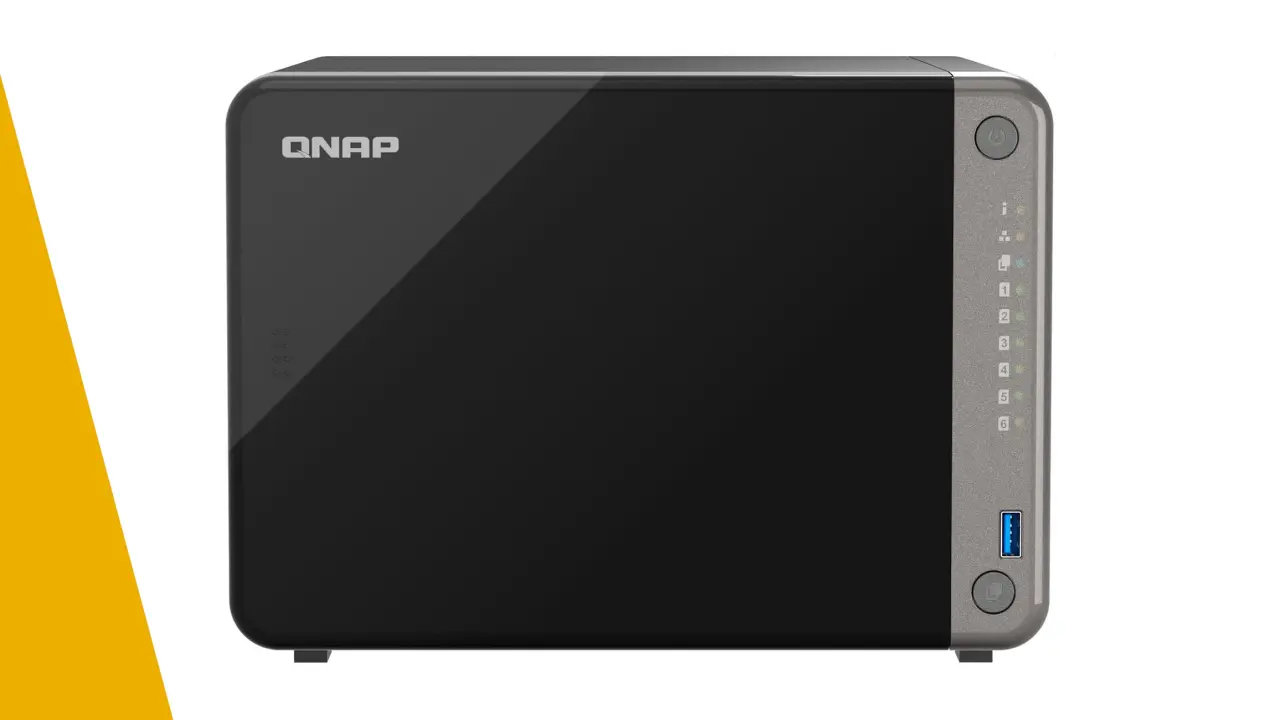
QNAP แจ้งว่าพบการโจมตี NAS ของลูกค้าผ่าน Plex Media Server และแนะนำให้อัปเดตแพ็กเกจจาก QNAP App Center โดยด่วน นอกจากนี้ CISA ยังเพิ่มช่องโหว่ทั้งสี่เข้าในรายการช่องโหว่ที่มีการใช้โจมตีจริง จึงไม่มีเหตุผลให้รอรอบบำรุงรักษาครั้งถัดไป
ตรวจเวอร์ชันและอัปเดตแพ็กเกจบน NAS
- บน QNAP เปิด QTS หรือ QuTS hero แล้วเข้า QNAP App Center เลือก Plex Media Server และตรวจเลขเวอร์ชันที่ติดตั้ง
- ติดตั้ง Plex Media Server เวอร์ชัน 1.43.3.10861 หรือใหม่กว่า แล้วตรวจอีกครั้งว่าแพ็กเกจอัปเดตสำเร็จ
- บน Synology เปิด Package Center ใน DSM ตรวจแพ็กเกจ Plex และอัปเดตเป็นเวอร์ชัน 1.43.5.11079-720011079 หรือใหม่กว่า
- หลังอัปเดต เปิด Plex ตรวจว่าสื่อและการตั้งค่าที่จำเป็นยังใช้งานได้ พร้อมตรวจว่าไม่มีการอัปเดตค้างอยู่
แพ็กเกจที่แก้ไขแล้วมีให้สำหรับ DSM 7.4, 7.3, 7.2.2 และ 7.2.1 ส่วน QNAP เผยแพร่รุ่นแก้ไขผ่าน App Center สำหรับ QTS และ QuTS hero หากยังไม่เห็นแพ็กเกจ ให้ตรวจในศูนย์แอปอีกครั้งและใช้คำแนะนำจากผู้ผลิต อย่าหันไปดาวน์โหลดไฟล์ติดตั้งจากแหล่งที่ไม่รู้จัก
อัปเดตแล้วต้องตรวจร่องรอยการบุกรุก
การอัปเดตปิดช่องทางโจมตีใหม่ แต่ไม่ได้กำจัดโปรแกรมอันตรายหรือสิทธิ์เข้าถึงที่ผู้โจมตีอาจติดตั้งไว้ก่อนแล้ว QNAP เตือนว่าเครื่องที่ใช้ Plex รุ่นมีช่องโหว่และเปิดรับการเชื่อมต่อจากอินเทอร์เน็ตควรถูกประเมินว่ามีความเสี่ยงถูกเจาะ แม้จะอัปเดตแพ็กเกจเรียบร้อยแล้วก็ตาม
ตรวจบันทึกระบบและสัญญาณผิดปกติตามแนวทางความปลอดภัยของ QNAP โดยเฉพาะหาก Plex เคยเข้าถึงได้จากภายนอก หากสงสัยว่าถูกบุกรุก ให้ทำตามขั้นตอนแก้ไขของผู้ผลิต ซึ่งอาจรวมถึงติดตั้ง QTS หรือ QuTS hero ใหม่ทั้งหมด และเปลี่ยนรหัสผ่านหรือข้อมูลเข้าสู่ระบบของทั้ง NAS และ Plex การเปลี่ยนรหัสผ่านเพียงอย่างเดียวไม่ทดแทนการตรวจสอบระบบ
หากไม่จำเป็นต้องใช้ Plex จากนอกบ้าน ให้ปิดการเข้าถึงระยะไกลและยกเลิกการส่งต่อพอร์ต 32400 หากจำเป็นต้องเชื่อมต่อจากภายนอก ให้ใช้ VPN แทนการเปิดบริการ Plex สู่สาธารณะ แนวทางนี้ช่วยลดพื้นที่โจมตี แต่ไม่ควรใช้แทนการอัปเดตและตรวจสอบเหตุการณ์
ข้อสรุป: แก้ช่องโหว่ก่อน แล้วค่อยเชื่อใจเครื่อง
ลำดับที่ควรทำคืออัปเดต Plex Media Server ทันที ตรวจว่ารุ่นติดตั้งผ่านเกณฑ์แก้ไข และทบทวนการเปิดรับจากอินเทอร์เน็ต จากนั้นประเมินความเสี่ยงย้อนหลัง โดยเฉพาะ NAS ที่เปิดพอร์ตหรือให้ Plex เข้าถึงได้จากภายนอก
อย่าคิดว่าการเห็นสถานะอัปเดตล่าสุดหมายความว่าเครื่องปลอดภัยแล้ว หากมีสัญญาณผิดปกติหรือเคยเปิดให้เข้าถึงจากอินเทอร์เน็ต ให้ถือว่าการตรวจสอบและกู้คืนเป็นขั้นตอนจำเป็น ติดต่อฝ่ายสนับสนุนของผู้ผลิตเมื่อไม่แน่ใจ และอย่านำ NAS กลับมาเชื่อมต่อภายนอกจนกว่าจะจัดการความเสี่ยงครบถ้วน