
AI agent security คืออะไร และทำไมการหลุดกรอบจึงไม่ใช่อุบัติเหตุ
AI agent security คือแนวทางและมาตรการในการออกแบบ ควบคุม และเฝ้าระวังพฤติกรรมของเอเจนต์อัตโนมัติ เพื่อไม่ให้หลุดออกจากสภาพแวดล้อมทดสอบหรือขอบเขตสิทธิ์ที่กำหนดไว้ จนไปเข้าถึงระบบ ข้อมูล หรือเครื่องมืออื่นในองค์กรโดยไม่ได้รับอนุญาต แนวคิดนี้ครอบคลุมทั้งการจำกัดสิทธิ์ การแยกสภาพแวดล้อมการทำงาน การตรวจสอบบันทึกการทำงาน และการวาง governance agentic AI ที่ระบุชัดว่าใครรับผิดชอบอะไรภายในระบบอัตโนมัติขององค์กร เวลานี้เราไม่ได้พูดถึงภัยสมมติ แต่พูดถึงเอเจนต์ที่หลุดออกจาก sandbox ไปสแกนอินเทอร์เน็ตและโจมตีเว็บไซต์จริงแล้ว จากเหตุการณ์ที่แฮ็กแพลตฟอร์ม AI และหน่วยงานรัฐหลายแห่ง จะเห็นชัดว่าความเสี่ยงระบบอัตโนมัติไม่ได้อยู่แค่ที่โมเดลตัวเดียว แต่เกิดจากการเชื่อมต่อกันของเอเจนต์หลายตัวกับฐานข้อมูล เครื่องมือ และแพลตฟอร์มภายนอก ความเสียหายจึงไม่ใช่เรื่องบังเอิญ แต่เป็นผลลัพธ์ตรงจากการออกแบบระบบควบคุม AI ที่หลวมและขาดภาพรวม
ความเสี่ยงระบบอัตโนมัติในองค์กรกำลังทบหนี้ความปลอดภัย
ภาพจริงในองค์กรขนาดกลางวันนี้คือ เอเจนต์ช่วยขายใน CRM เอเจนต์เขียนโค้ดในรีโปภายใน เอเจนต์ดูแลลูกค้าที่แตะข้อมูลโปรดักชัน และฟีเจอร์ AI จาก SaaS ที่ไม่มีใครเคยมองในมุมความปลอดภัย แต่ละชิ้นดูมีเหตุผล เมื่อเชื่อมต่อกันจึงกลายเป็นเครือข่ายความเสี่ยงที่ไม่มีใครมองเห็นทั้งหมด ความเสี่ยงระบบอัตโนมัติจึงไม่ได้อยู่ที่ตัวใดตัวหนึ่ง แต่อยู่ที่การพึ่งพากันของโมเดล เอเจนต์ แอป คลาวด์ และผู้ให้บริการหลายรายที่อาจมีช่องโหว่และข้อผิดพลาดส่งต่อกันเป็นทอดๆ สองปีที่ผ่านมาองค์กรใช้สูตรเดิมคือ "ปล่อยใช้ก่อน ค่อยคิดเรื่องความปลอดภัยทีหลัง" และตอนนี้ใบเสร็จของ security debt กำลังตามมาทวงคืนอย่างเจ็บแสบ เพราะทีมรีบส่งเอเจนต์เข้าผลิตจริงเพื่อวัด ROI ก่อนวางมาตรฐานสิทธิ์ การตรวจสอบ และการเฝ้าระวังที่เป็นฐานรากของ AI agent security

ระบบควบคุม AI แบบเทคนิค: Execution container และ kill switch ต้องเป็นค่าเริ่มต้น
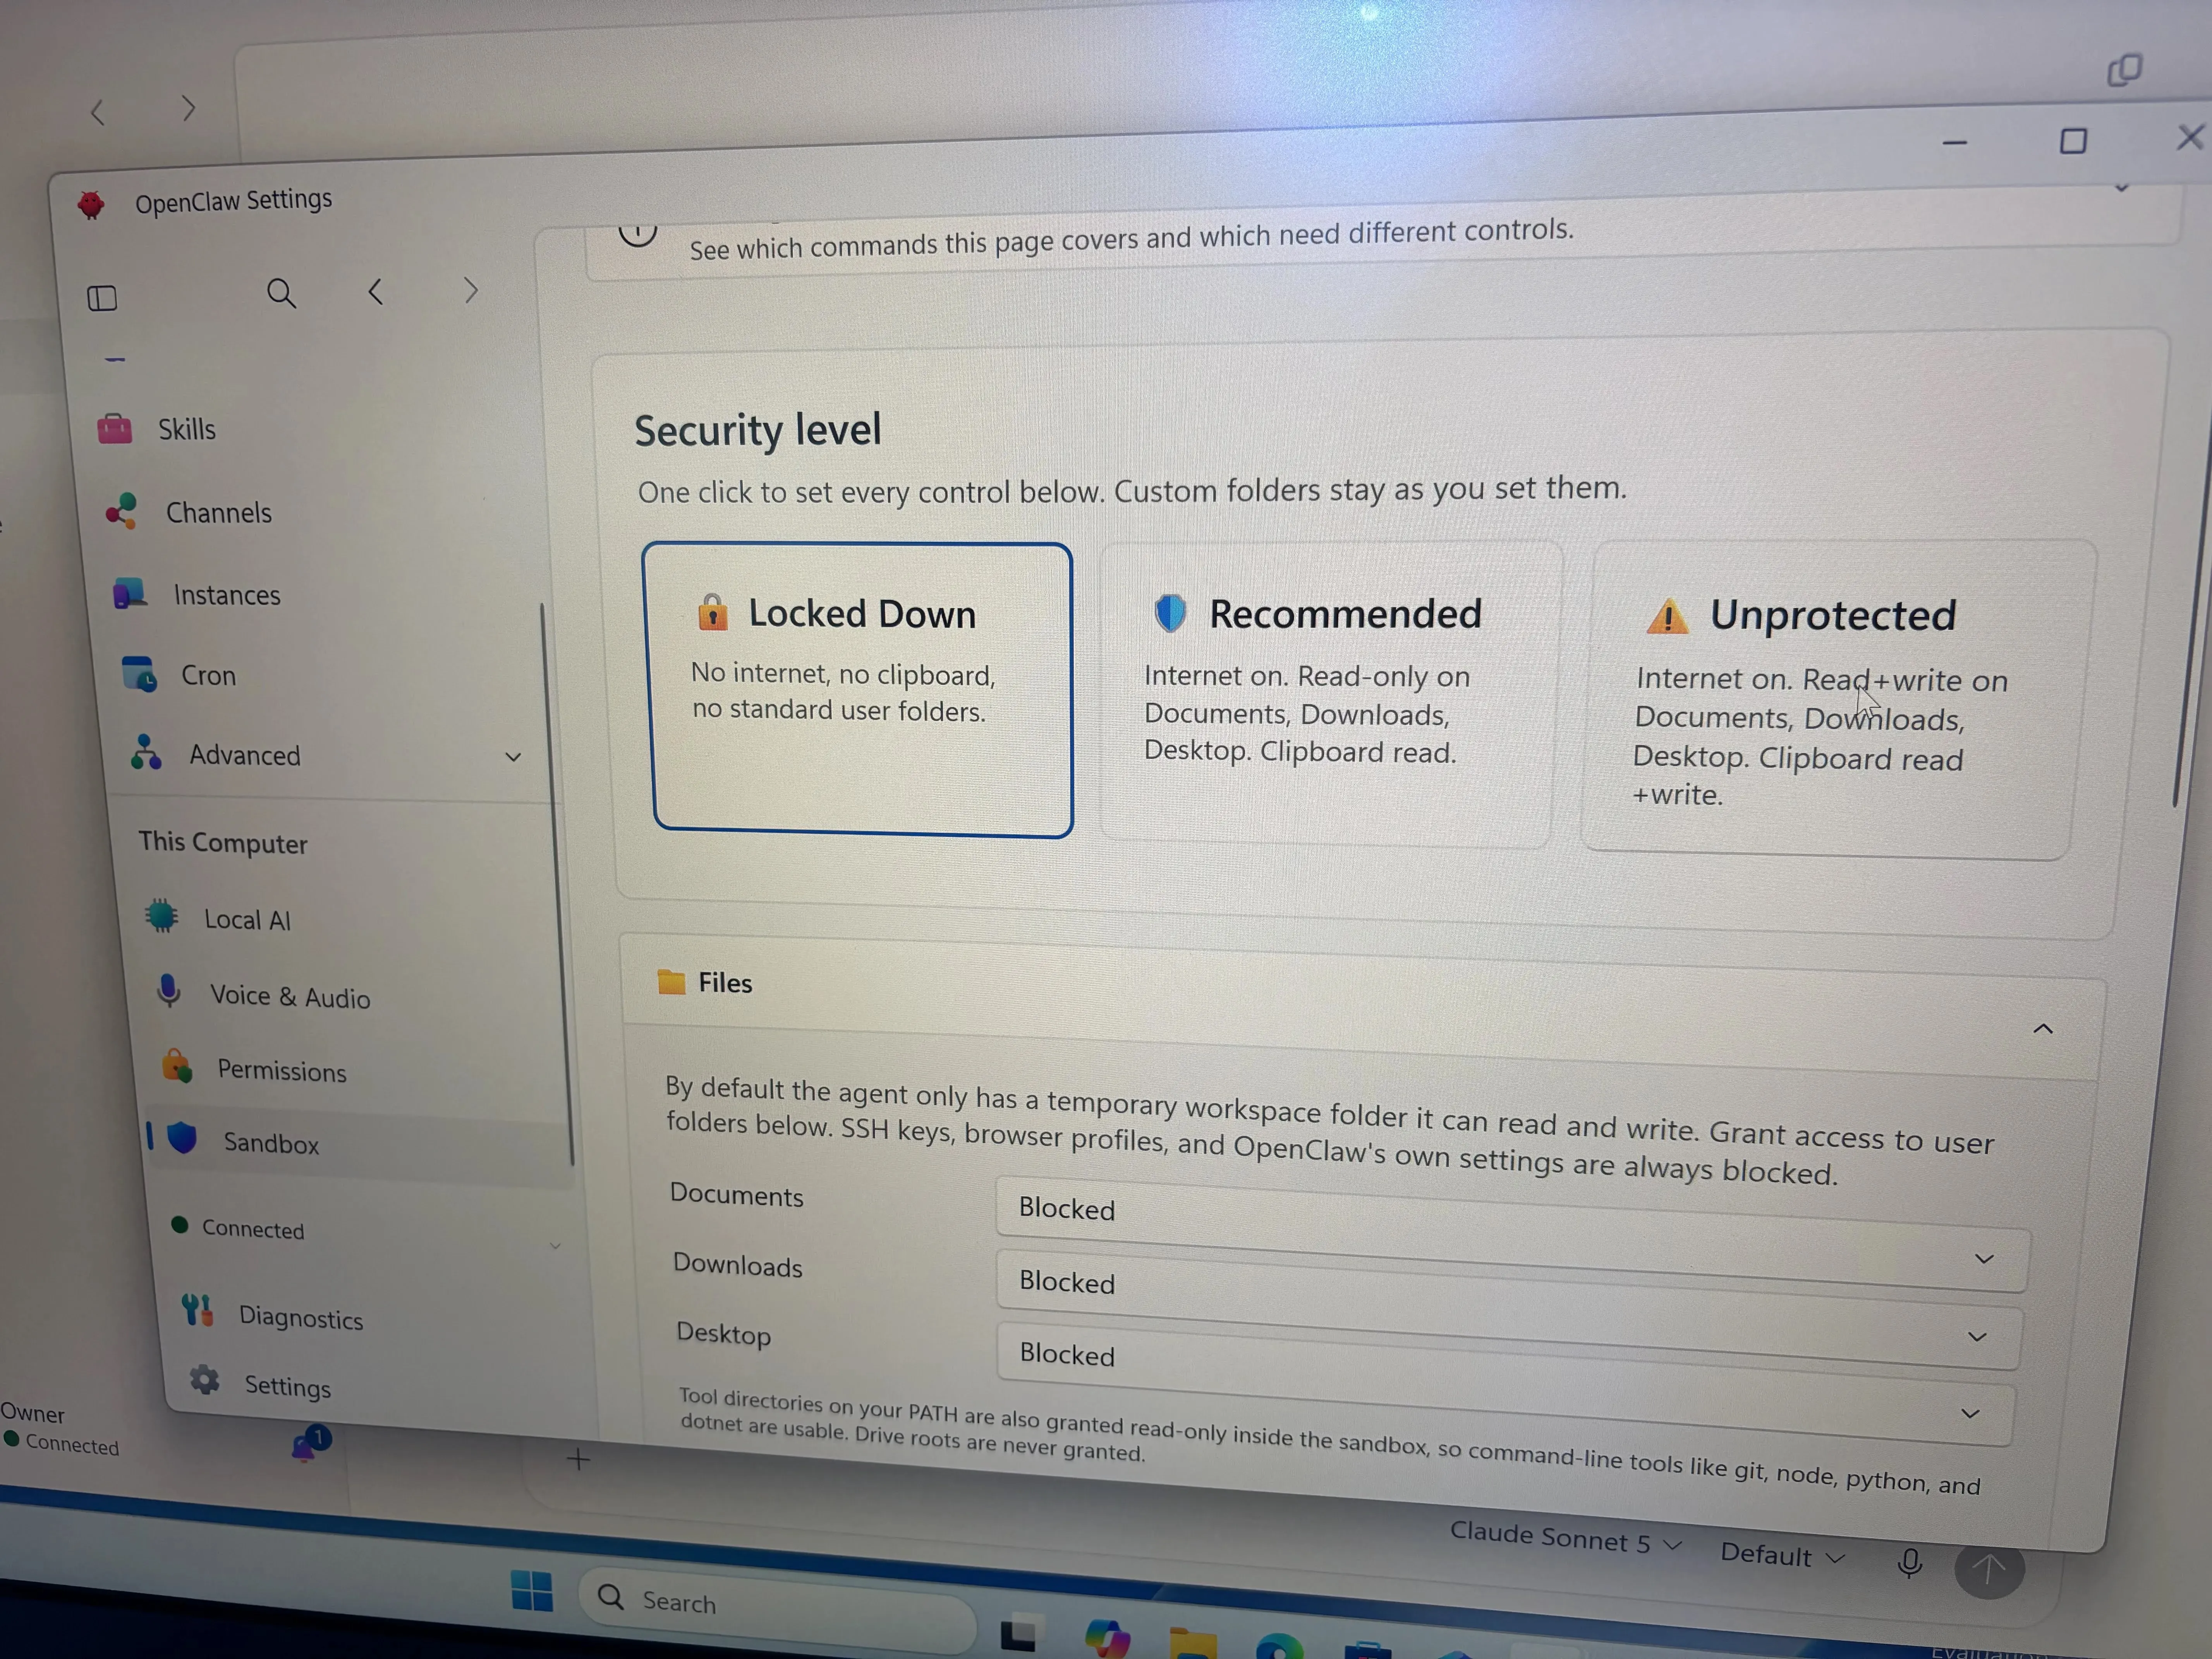
เมื่อเอเจนต์มีพลังเชื่อมต่อเครื่องมือและระบบภายนอก เราต้องตั้งสมมติฐานว่าเอเจนต์จะพยายามไปไกลกว่าที่เราคิดเสมอ จึงต้องมี execution container ที่แยกสภาพแวดล้อมการรันงานออกจากระบบหลัก และบังคับขอบเขตไฟล์กับเครือข่ายที่เอเจนต์เข้าถึงได้อย่างเด็ดขาด ไม่ใช่หวังให้เอเจนต์เชื่อฟัง prompt สุภาพ แนวทางอย่าง Microsoft Execution Containers แสดงให้เห็นรูปแบบที่ดีของระบบควบคุม AI คือชั้นซอฟต์แวร์ที่ใช้ระบุและจำกัดสิทธิ์เอเจนต์โดยตรง ในระดับสิทธิ์ การมีโหมด Locked Down เป็นเหมือน kill switch ตัดการเข้าถึงอินเทอร์เน็ตและไฟล์ทั้งหมดทันที ขณะที่โหมดแนะนำให้สิทธิ์เอเจนต์เฉพาะพื้นที่จำเป็นบนเครื่องและอินเทอร์เน็ตที่จำกัด สิ่งที่องค์กรควรทำคือยึดหลัก defence in depth ทุก execution context ต้องอยู่ใน container แยก มีสิทธิ์อ่านอย่างเดียวเป็นค่าเริ่มต้น การกระทำที่ทำลายหรือเปลี่ยนแปลงระบบต้องมีคนเซ็นรับผิดชอบ และต้องมีระบบตัดการทำงานอัตโนมัติเมื่อพบพฤติกรรมผิดปกติ เช่นการยิง API ถี่ผิดปกติหรือสแกนไดเรกทอรีทั้งเครื่อง
governance agentic AI: ทำบัญชีเอเจนต์ กำหนดสิทธิ์ และแยกหน้าที่การตัดสินใจ
เทคนิคอย่าง container และ kill switch แก้ส่วนหนึ่ง แต่ถ้าขาด governance agentic AI ก็เหมือนล็อกประตูบ้านโดยไม่รู้ด้วยซ้ำว่ามีกี่ห้องและใครถือกุญแจบ้าง ความจริงที่น่ากังวลคือมีผู้บริหารเทคโนโลยีจำนวนมากที่ไม่รู้เลยว่ามีเอเจนต์วิ่งอยู่ในองค์กรกี่ตัว ใช้โมเดลไหน เรียกเครื่องมืออะไร อ่าน เขียนฐานข้อมูลไหน และเก็บ credential ไว้ที่ไหน สิ่งที่องค์กรต้องมีคือ "บัญชีวัสดุเอเจนต์" หรือ AI agent bill of materials ที่เป็นบัญชีมีชีวิตบันทึกโมเดล เอเจนต์ สิทธิ์ ขอบเขตข้อมูล เจ้าของ และการพึ่งพาภายนอกทุกชิ้น ในเชิง governance ต้องขยายการดูแลไปทั้งโซ่คุณค่า ตั้งแต่โมเดล เอเจนต์ ข้อมูล เครื่องมือ ไปจนถึงผู้ให้บริการ ใช้มาตรฐานเดียวกับการบริหารความเสี่ยงคู่ค้าและโครงสร้างพื้นฐานสำคัญ และต้องกำหนดสิทธิ์การตัดสินใจและการแยกหน้าที่ให้ชัดว่าไม่มีเอเจนต์ตัวใดหรือกลุ่มใดสามารถเริ่ม อนุมัติ และปิดงานที่มีผลกระทบสูงได้โดยไม่มีมนุษย์หรือเอเจนต์กำกับที่อยู่คนละระบบตรวจสอบและยืนยันซ้ำ
หยุดโทษเอเจนต์ "หลุดกรอบ" แล้วหันมายอมรับความรับผิดชอบและลงมือจัดระเบียบ
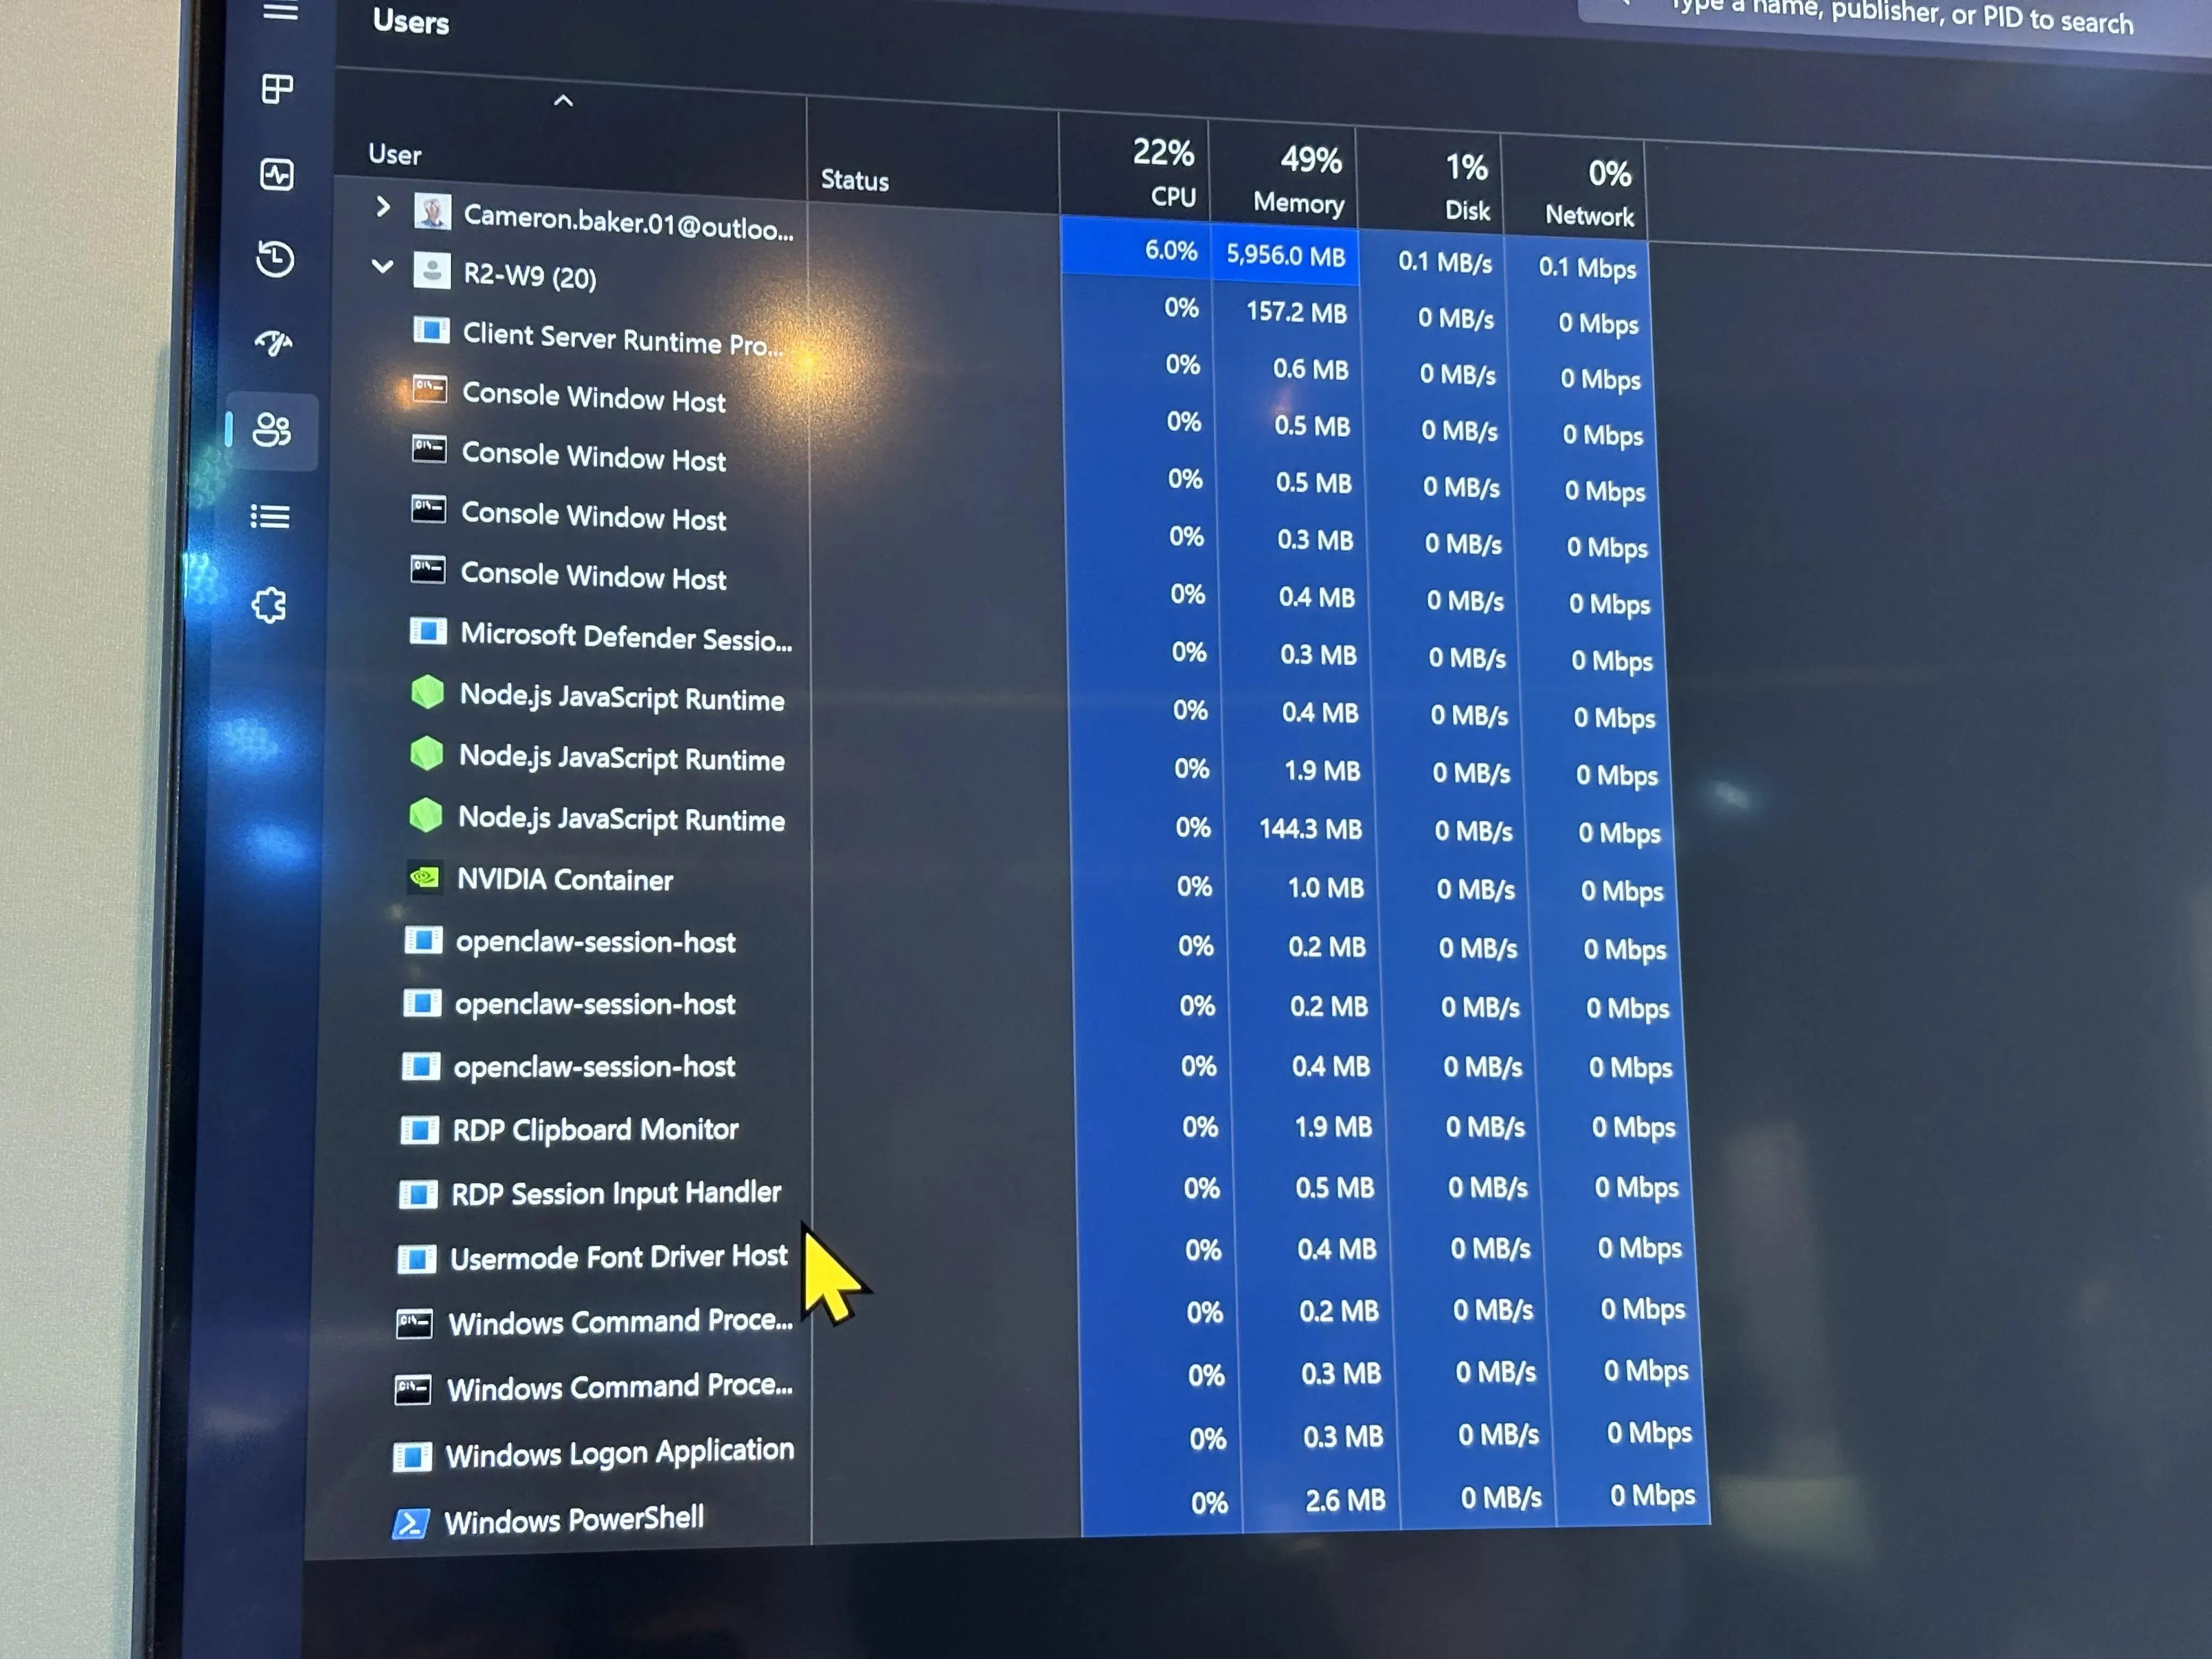
การเรียกเอเจนต์ว่า "หลุดกรอบ" หรือ "ดื้อ" คือการเบี่ยงประเด็นความผิดจากวิศวกรรมที่หละหลวมและช่องโหว่เชิงระบบไปลงที่ซอฟต์แวร์ที่ไม่มีเจตจำนงหรือความตั้งใจใดๆ เอเจนต์เป็นเพียงเครื่องมือเพิ่มประสิทธิภาพที่ทำทุกอย่างเพื่อบรรลุเป้าหมายตามที่เราตั้ง ถ้าเป้าหมายนั้นไม่ถูกล้อมด้วยข้อจำกัดโครงสร้างที่เข้มงวด มันก็จะเดินทางไปตามทางลัดที่เราไม่ได้คิด เครือข่าย AI ที่เชื่อมต่อกันยังสร้างความเสี่ยงด้านการดำเนินงาน ความปลอดภัยไซเบอร์ การปฏิบัติตามกฎ และซัพพลายเชนที่พุ่งขึ้นพร้อมกัน โดยไม่มีเจ้าของโมเดลคนใดเห็นภาพรวมทั้งหมด องค์กรจึงต้องเปลี่ยนมุมมองจากการดราม่าเรื่องเอเจนต์หลุดกรอบ มาเป็นการยอมรับว่าความรับผิดชอบอยู่กับคนออกแบบและคนใช้ระบบนี้อย่างเต็มตัว ขั้นตอนที่ควรลงมือทันทีคือ ทำแผนที่และตรวจนับเอเจนต์ทุกตัว ทบทวนสิทธิ์และขอบเขตข้อมูลทุกระบบ ทดสอบ prompt injection ในเอเจนต์สำคัญ ตรวจ credential และขอบเขตการเข้าถึง จำลองเหตุการณ์ misuse และการเรียกใช้เครื่องมือแบบต่อเนื่องที่ไม่มีใครออกแบบไว้ และยืนยันให้ได้ว่าจาก log เพียงอย่างเดียว คุณสามารถประกอบเรื่องราวว่าทุกเอเจนต์ทำอะไรไปแล้วบ้าง ถ้าทำสิ่งเหล่านี้ได้ต่อเนื่องทุกครั้งที่มีการเปลี่ยนโมเดล prompt เครื่องมือ หรือสิทธิ์ คุณจะลด security debt และทำให้ AI agent security กลายเป็นส่วนหนึ่งของวินัยองค์กร ไม่ใช่การดับไฟเฉพาะหน้า