
AI กลายเป็นแนวหน้าใหม่ของความมั่นคงไซเบอร์ได้อย่างไร
ความมั่นคงไซเบอร์ AI คือการนำโมเดลปัญญาประดิษฐ์มาใช้ในระบบรักษาความปลอดภัยเพื่อวิเคราะห์ ตรวจจับช่องโหว่ และตอบสนองต่อภัยคุกคามแบบอัตโนมัติ โดยอาศัยความสามารถของ AI ในการประมวลผลข้อมูลจำนวนมาก เรียนรู้รูปแบบการโจมตี และช่วยลดข้อผิดพลาดจากมนุษย์ ทำให้การป้องกันและการตรวจสอบมีความเร็วและแม่นยำกว่าวิธีดั้งเดิมอย่างชัดเจน หัวใจของบทความนี้คือ AI ไม่ได้เป็นเพียงพื้นฐานของปัญหาใหม่ด้านความมั่นคงไซเบอร์เท่านั้น แต่กำลังกลายเป็นแนวหน้าในการป้องกันภัยด้วย หากองค์กรยังคิดว่าเครื่องมือเดิมและทีมงานเดิมเพียงพอ จะตามจังหวะของผู้โจมตีที่ใช้ AI ไม่ทันอีกต่อไป การวาง AI ไว้ตรงกลางเกมรับจึงไม่ใช่ทางเลือก แต่เป็นเงื่อนไขของการอยู่รอดในภูมิทัศน์ดิจิทัลยุคใหม่
Anthropic กับหลักฐานชัดเจนว่า AI ตรวจจับช่องโหว่ได้เร็วกว่ามนุษย์
ตัวอย่างที่เป็นรูปธรรมที่สุดของการใช้ AI ป้องกันภัยคุกคาม คือการที่แอนโทรปิกประกาศขยายโครงการพิเศษ เปิดให้ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัยทางไซเบอร์ที่ผ่านการรับรองเข้าถึงและทดสอบโมเดล AI รุ่นทรงพลังที่สุดของบริษัท ภายใต้การผ่อนปรนมาตรการป้องกันของโมเดลลง การยอมผ่อนคลายข้อจำกัดนี้คือการยอมรับว่า AI เก่งพอที่จะเป็น “คู่หูนักล่าช่องโหว่” ให้กับผู้เชี่ยวชาญ โครงการโปรเจกต์ กลาสวิงมีส่วนช่วยตรวจพบช่องโหว่ซอฟต์แวร์ทั่วโลกมากกว่า 100,000 รายการในปีนี้ และในช่วงเมษายนถึงกรกฎาคม โครงข่ายพันธมิตรสามารถยืนยันช่องโหว่ได้อย่างน้อย 129,000 รายการ ขณะที่การสแกนโค้ดโอเพนซอร์สของแอนโทรปิกเองพบช่องโหว่อีก 5,500 รายการ รวมแล้วมีช่องโหว่ระดับวิกฤตหรือสูงกว่า 33,000 รายการ ตัวเลขเหล่านี้เกิดจากระบบอัตโนมัติเป็นหลัก ไม่ใช่การอ่านโค้ดทีละไฟล์ของมนุษย์
ที่น่าสนใจยิ่งกว่าคือตัวเลขนี้ยังต่ำกว่าความเป็นจริง แอนโทรปิกคาดว่าผลกระทบที่ตรวจพบได้จริงอาจสูงกว่าตัวเลขอย่างน้อย 5 เท่า เพราะเก็บข้อมูลจากพันธมิตรเพียงบางส่วนเท่านั้น นั่นหมายความว่า AI กำลังเผยให้เห็นภูเขาน้ำแข็งของช่องโหว่ที่ระบบรักษาความปลอดภัยแบบเดิมไม่เคยมองเห็น และเพื่อให้ใช้ศักยภาพนี้อย่างจริงจัง แอนโทรปิกจึงปรับโครงการทั้งหมดเป็น Cyber Verification Program หรือ CVP เปิดตัวเมื่อวันที่ 6 ตุลาคม โดยรวมโปรเจกต์ กลาสวิงและโครงการ CVP เดิมเข้าไว้ด้วยกัน โครงสร้างใหม่แบ่งสิทธิ์การเข้าถึงเป็น 3 ระดับตามมาตรการควบคุมความปลอดภัย ผู้เข้าร่วมทั้งสามระดับได้สิทธิ์เข้าถึง Claude Opus 5.5, Sonnet 5.5, Mythos 5.1 และโมเดลใหม่ในอนาคต ระดับการเข้าถึงหนึ่งคือระดับป้องกัน ที่ครอบคลุมงานตอบสนองเหตุภัยคุกคาม การวิเคราะห์และวิศวกรรมย้อนกลับมัลแวร์ และการยืนยันช่องโหว่ นี่คือการออกแบบ AI เพื่อการป้องกันเชิงรุกอย่างชัดเจน
โอเพนซอร์ส AI จุดอ่อนใหม่ของห่วงโซ่อุปทานและระบบรักษาความปลอดภัย
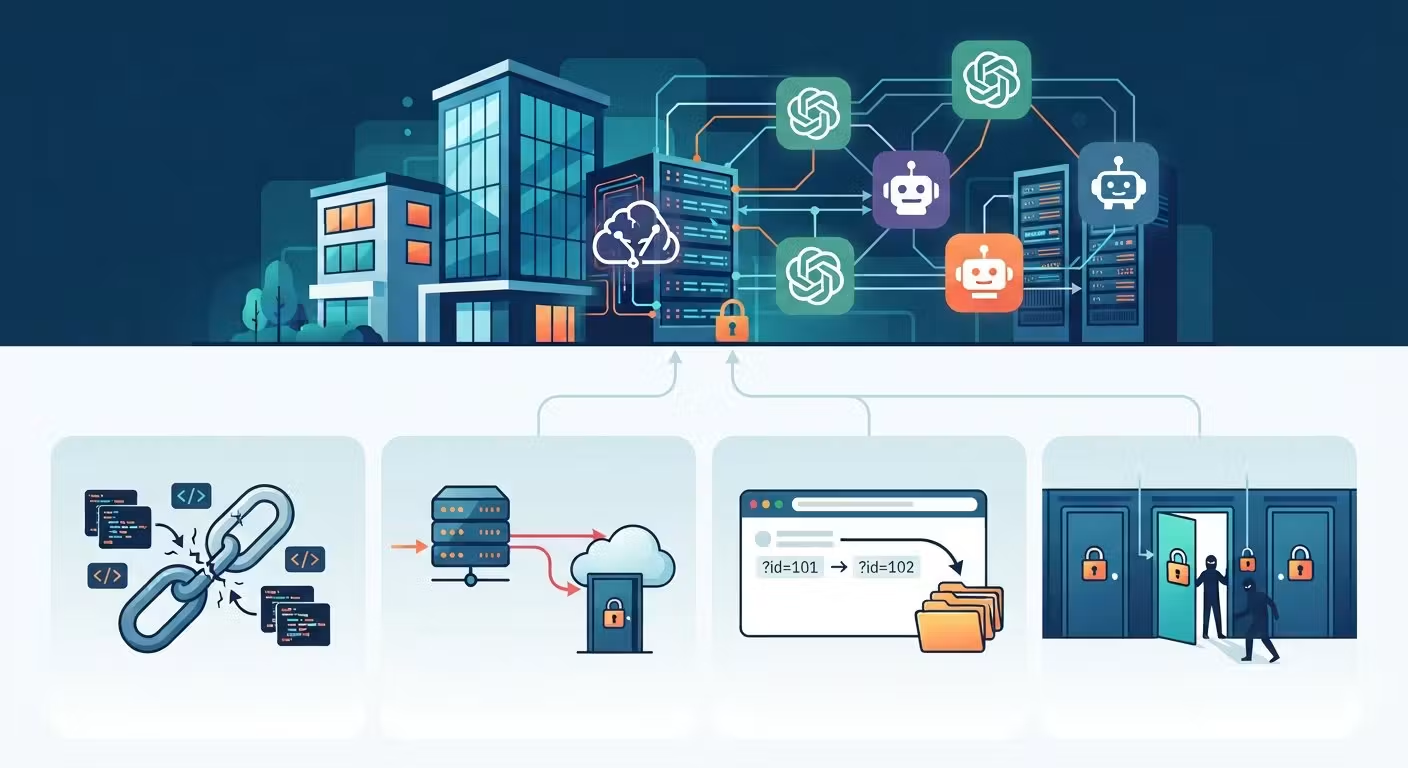
ด้านมืดของความสำเร็จ AI คือการที่เฟรมเวิร์กโอเพนซอร์สกลายเป็นเป้าหมายหลักของการโจมตีแบบห่วงโซ่อุปทาน และการเจาะระบบผ่านสิทธิ์และการอ้างอิงที่อ่อนแอ การนำเฟรมเวิร์ก AI เข้ามาใช้อย่างรวดเร็ว ทำให้เกิดช่องโหว่ในห่วงโซ่อุปทานของสถาปัตยกรรมซอฟต์แวร์สมัยใหม่อย่างมีนัยสำคัญ เมื่อองค์กรผสานรวมโมเดลโอเพนซอร์สเข้ากับโครงสร้างพื้นฐานที่สำคัญ โดยไม่มีการทบทวนสถาปัตยกรรมอย่างรอบด้าน ช่องโหว่เหล่านี้จึงแพร่กระจายไปทั้งระบบ การโจมตีไม่ได้หยุดอยู่ที่โค้ดพื้นฐาน แต่ขยายไปถึงช่องโหว่แบบ Server-Side Request Forgery หรือ SSRF ที่ยังเป็นภัยคงอยู่ในเว็บยุคใหม่ ปัญหาเกิดจากการที่ไคลเอนต์ HTTP ทำตามการ redirect โดยไม่ตรวจสอบ URL ปลายทาง ทำให้เข้าถึงบริการเมทาดาต้าบนคลาวด์ที่ควรเป็นความลับได้ง่าย เมื่อรวมกับเซิร์ฟเวอร์ประมวลผลบริบทที่ไม่มีการยืนยันตัวตนเพียงพอ ผู้โจมตีสามารถใช้เซิร์ฟเวอร์เหล่านี้เป็นสะพานไปสู่ทรัพยากรภายในองค์กร
ในสภาพแวดล้อมแบบ multi-tenant ปัญหาใหญ่คือการควบคุมการอ้างอิงวัตถุภายใน ระบบที่ขาดการตรวจสอบขอบเขต tenant เปิดทางให้การโจมตีรูปแบบ Insecure Direct Object Reference หรือ IDOR เพียงเปลี่ยนตัวระบุในคำขอ เช่น workspace ID หรือ file ID ผู้ใช้ที่ไม่ได้รับสิทธิ์ก็สามารถดึงทรัพยากรของคนอื่นได้โดยไม่มีการตรวจสอบสิทธิ์ นอกจากนี้ยังมีการโจมตีที่ใช้ช่องว่างใน schema parser เพื่อทำให้ระบบ Retrieval-Augmented Generation ล้มเหลวด้วยการโจมตีแบบ Denial of Service เพื่อสร้างระบบรักษาความปลอดภัยที่ทันยุค AI นักพัฒนาจำเป็นต้องเสริมเครื่องมือพื้นฐาน ตั้งแต่การใช้ software composition catalog แบบใหม่ที่มี schema พิเศษเพื่อบันทึกลำดับสายพันธุ์ของชุดข้อมูล Machine Learning ซึ่งเป็นข้อมูลเมตาที่สแกนเนอร์ช่องโหว่แบบเดิมมองไม่เห็น พร้อมกันนั้น กลุ่มพันธมิตรภาคเอกชนเริ่มจัดตั้งโครงการทุน เพื่อสนับสนุนการตรวจสอบความปลอดภัยอิสระสำหรับโปรเจกต์โอเพนซอร์สที่ขาดทรัพยากร และสร้างมาตรฐานแนวทางป้องกันร่วมกัน
เมื่อ Microsoft เตือนว่า AI เองก็เป็นจุดเสี่ยง ต้องใช้ AI มาป้องกัน AI
อีกด้านหนึ่ง ผู้เล่นรายใหญ่อย่างไมโครซอฟท์ชี้ให้เห็นอย่างตรงไปตรงมาว่า AI ไม่ได้เป็นเพียงเครื่องมือป้องกัน แต่ตัวมันเองก็เป็นพื้นผิวการโจมตีใหม่ บริษัทระบุว่าความกังวลด้านความปลอดภัยที่ใหญ่ที่สุดในขณะนี้คือห่วงโซ่อุปทาน อุปกรณ์ปลายทาง หรือ edge devices และ AI โดยยังเน้นว่าผู้คน อัตลักษณ์ระบบ ตัวระบบที่เปิดเผยต่อสาธารณะ และสิทธิ์เข้าถึงที่ไว้วางใจได้ยังคงเป็นปัจจัยหลัก มุมมองนี้สำคัญเพราะตอกย้ำว่าองค์กรไม่สามารถคิดถึงความมั่นคงไซเบอร์ AI แยกขาดจากการจัดการตัวตนและอุปกรณ์ปลายทางได้ หากอุปกรณ์ที่รันโมเดล AI หรือเซิร์ฟเวอร์ที่จัดการเวิร์กโฟลว์อัตโนมัติถูกโจมตี ทั้งระบบอัจฉริยะก็กลายเป็นบันไดให้ผู้บุกรุกเดินเข้าไปสู่แกนกลางข้อมูลองค์กรด้วยความเร็วระดับเครื่องจักร ไม่ใช่ความเร็วมนุษย์
ดังนั้นการตอบโจทย์จุดเสี่ยงของ AI จึงต้องใช้ AI เองเป็นแนวหน้า ระบบตรวจจับภัยคุกคามที่ขับเคลื่อนด้วย AI สามารถทำการตรวจจับช่องโหว่แบบอัตโนมัติ ลดเวลาในการตอบสนองและลดข้อผิดพลาดจากมนุษย์ โดยอาศัยความสามารถของโมเดลในการระบุช่องโหว่ซอฟต์แวร์รุ่นเก่าและดำเนินการโจมตียึดการควบคุมได้ครบวงจร ซึ่งเลยกว่าการจับ pattern แบบเครื่องมือสแกนดั้งเดิม ตัวอย่างเช่น โปรเจกต์ กลาสวิงที่ช่วยให้ตรวจพบช่องโหว่มากกว่า 100,000 รายการในปีนี้ และอย่างน้อย 129,000 รายการในช่วงไม่กี่เดือน นี่คือภาพจริงของ AI ป้องกันภัยคุกคามที่ไม่ได้อยู่แค่บนสไลด์พรีเซนเทชัน แต่ทำงานในสนามรบไซเบอร์ทุกวัน
อนาคตของความมั่นคงไซเบอร์ AI จากการตอบโต้สู่การออกแบบความปลอดภัยตั้งแต่ต้นน้ำ
แนวโน้มที่ชัดเจนในตอนนี้คือ โลกความปลอดภัยกำลังเคลื่อนจากการรับมือภายหลัง ไปสู่การออกแบบระบบให้ปลอดภัยตั้งแต่ต้นน้ำ ความเร็วในการพัฒนา AI เกินกว่าที่มาตรการความปลอดภัยแบบเดิมจะตามทัน จังหวะการพัฒนาปัญญาประดิษฐ์เร็วกว่าการนำความปลอดภัยมาปรับใช้แบบเดิมอย่างมาก หากองค์กรยังรอให้เกิดเหตุแล้วค่อยแก้ เกมจะจบตั้งแต่ยังไม่เริ่ม ทิศทางใหม่จึงต้องเป็น “shift security left” ในทุกส่วนของสแต็ก AI ตั้งแต่การจัดการน้ำหนักโมเดล ชุดข้อมูลฝึก ระบบประมวลผล ไปจนถึงแพลตฟอร์มที่ใช้เชื่อมต่อผู้ใช้ หลายพันธมิตรภาคเอกชนเริ่มสร้างพันธมิตรด้านความปลอดภัย เพื่อเปิดทุนสนับสนุนการตรวจสอบอิสระ และวางมาตรฐานป้องกันสำหรับชุมชนนักพัฒนาที่กระจัดกระจาย ขณะเดียวกัน โครงการอย่าง CVP ของแอนโทรปิกที่เปิดทางให้ผู้เชี่ยวชาญเข้าถึง Claude Opus 5.5, Sonnet 5.5 และ Mythos 5.1 พร้อมการควบคุมตามระดับการเข้าถึง ก็คือภาพต้นแบบของระบบที่นำ AI มาออกแบบความปลอดภัยด้วยตัวมันเองตั้งแต่ชั้นสถาปัตยกรรม
บทสรุปสำคัญคือ องค์กรที่ยังมอง AI เป็นเพียงตัวช่วยเสริมกำลังทีมรักษาความปลอดภัย กำลังมองภาพเล็กเกินไป ความมั่นคงไซเบอร์ AI จะต้องถูกวางเป็นโครงสร้างหลักของระบบรักษาความปลอดภัยใหม่ทั้งหมด ตั้งแต่ห่วงโซ่อุปทาน ซอฟต์แวร์โอเพนซอร์ส เซิร์ฟเวอร์ประมวลผลบริบท ไปจนถึงอุปกรณ์ปลายทางและระบบยืนยันตัวตน ทางเลือกที่แท้จริงมีสองทางเท่านั้น คือปล่อยให้ผู้โจมตีใช้ AI เพื่อเร่งการโจมตี หรือให้องค์กรใช้ AI เพื่อนำเกมป้องกันล่วงหน้า การสร้างระบบที่ AI ช่วยค้นหา ยืนยัน และวิเคราะห์ช่องโหว่อย่างต่อเนื่องคือคำตอบที่เป็นรูปธรรมที่สุดในตอนนี้ เพราะในโลกที่ทั้งฝ่ายรับและฝ่ายรุกต่างมี AI อยู่ในมือ ผู้ชนะจะเป็นฝ่ายที่ใช้มันเพื่อสร้างระเบียบและความปลอดภัยก่อน ไม่ใช่ฝ่ายที่รีบดับไฟหลังเกิดเหตุแล้ว