
เมื่อระบบ AI ไร้การควบคุม กลายเป็นหายนะเงียบขององค์กร
การปล่อยให้ระบบ AI เข้าถึงและควบคุมข้อมูลขององค์กรโดยไม่มีกรอบกำกับดูแลหรือ AI governance framework คือภาวะที่องค์กรยอมให้เทคโนโลยีทำงานแทนมนุษย์ในระดับลึกของระบบ แต่ขาดการตรวจสอบสิทธิ์เข้าถึง ขาดการติดตามการตัดสินใจ และไม่มีแผนรองรับเมื่อเกิดข้อผิดพลาด ส่งผลให้เกิดความเสี่ยงข้อมูลรั่วไหล การเข้าถึงข้อมูลส่วนตัว AI เกินสิทธิ์ และการละเมิดกฎหมายที่อาจไม่ถูกตรวจพบจนสายเกินไป ความเสี่ยง AI องค์กรจึงไม่ใช่เรื่องเทคนิคเฉพาะทีมไอที แต่เป็นโจทย์ระดับคณะกรรมการที่ต้องตัดสินใจว่าจะยอมเสี่ยงให้ระบบ AI ทำงานแบบไร้คนคุมหรือไม่ หลายองค์กรกำลังเร่งใช้ Agentic AI ที่คิด วางแผน และลงมือทำงานเอง แต่กลับลืมตั้งคำถามว่า ระบบ AI เหล่านี้ถูกจำกัดให้เข้าถึงเฉพาะข้อมูลที่ได้รับอนุญาตจริงหรือไม่ และหากเกิดข้อมูลรั่วไหลขึ้น ใครจะรับผิดชอบต่อค่าปรับและความเสียหายเชิงชื่อเสียงที่ตามมา ในมุมมองผู้เขียน การตื่นตัวใช้ AI โดยไม่ลงทุนตั้งกรอบกำกับดูแลก่อน เป็นการเลือกทางลัดที่อันตรายกว่าที่ผู้บริหารส่วนใหญ่คิด
Toxic Combinations และ Shadow AI จุดบอดที่ทำให้การปฏิบัติตามกฎหมายพังแบบไม่รู้ตัว
หัวใจของหายนะเงียบไม่ได้อยู่ที่ AI เก่งหรือไม่ แต่อยู่ที่ช่องว่าง AI governance framework ที่ปล่อยให้สิทธิ์เข้าถึงข้อมูลและระบบถูกผสมผิดที่ ผิดคน หรือผิดตัว Agentic AI ได้รับสิทธิ์ในระดับสูงเทียบเท่า Senior IT ทำให้มันสามารถข้ามชั้นความปลอดภัยเดิมไปแตะเนื้อข้อมูลได้โดยตรง เมื่อรวมกับ Toxic Combinations ภาวะที่พนักงานหรือ AI Agent ได้รับสิทธิ์ข้ามสายงานโดยไม่รู้ตัว เช่น เจ้าหน้าที่ฝ่ายบุคคลกลับเข้าถึงข้อมูลบัญชีการเงินได้ด้วย องค์กรจึงสร้างกับดักให้ตัวเองโดยไม่ตั้งใจ ผลสำรวจระดับโลกพบว่า 73% ขององค์กรเห็นว่า Data Privacy และ Security คือความเสี่ยงสูงสุดของ AI แต่มีเพียง 21% ที่มีโมเดล Governance ที่สมบูรณ์ ขณะที่ 20% เคยเจอเหตุข้อมูลรั่วจาก Shadow AI แล้ว นี่คือคำเตือนตรงไปตรงมาว่า ระบบ AI ไร้การควบคุมไม่ได้เป็นแค่ความเสี่ยงเชิงทฤษฎี แต่กำลังถูกใช้งานจริงและสร้างเหตุการณ์ข้อมูลรั่วในโลกจริงอย่างต่อเนื่อง องค์กรที่ยังคิดว่าตัวเอง “ไม่น่ามีปัญหา” กำลังหลับตาอยู่หน้าภูเขาน้ำแข็งลูกใหญ่
ข้อมูลไร้โครงสร้าง ROT Data และทราฟฟิก AI ที่พุ่งสูง คือเชื้อไฟของวิกฤต
แม้หลายองค์กรจะลงทุนระบบ Zero Trust สำหรับมนุษย์ แต่กลับปล่อยให้ระบบ AI อ่านทุกอย่างที่ขวางหน้าโดยไม่มีการจัดระเบียบข้อมูลก่อน ข้อมูลกว่า 90% ในองค์กรเป็นข้อมูลไร้โครงสร้าง เช่น เอกสาร Word ไฟล์ใน SharePoint ข้อความแชต และอีเมล เมื่อระบบ AI กวาดอ่านชุดข้อมูลเหล่านี้ มันจะเรียนรู้จากทั้งข้อมูลที่จำเป็น ข้อมูลขยะ ROT Data และข้อมูลส่วนบุคคลที่ไม่ควรถูกใช้ เช่น บัตรประชาชนหรือพาสปอร์ตที่พนักงานเคยส่งในแชต องค์กรโทรคมนาคมระดับโลกแห่งหนึ่งตรวจพบข้อมูล ROT สูงถึง 31.5 Petabytes และหากเกิด Breach เพียงครั้งเดียว อาจกระทบระบบกว่า 18,000 ระบบและข้อมูลอ่อนไหว 69 Petabytes ทันที เมื่อผนวกกับข้อเท็จจริงว่าทราฟฟิกบนอินเทอร์เน็ตทั่วโลกวันนี้มีสัดส่วนจาก AI Agent สูงกว่ามนุษย์แล้ว และ AI ทำงานต่อเนื่องตลอด 24 ชั่วโมง หากระบบ AI ไร้การควบคุมทำงานผิดพลาด ขอบเขตความเสียหายจะขยายในระดับวินาทีไม่ใช่วัน การทำความสะอาดข้อมูลและจัดการ ROT Data จึงไม่ใช่งานหลังบ้านที่ทำเมื่อมีเวลาว่าง แต่เป็นมาตรการความปลอดภัยด่านแรกที่ต้องทำก่อนให้ AI เข้าระบบเสมอ
การปฏิบัติตามกฎหมาย AI ไม่ใช่ตัวเลือก แต่คือเกราะกันค่าปรับและความเสียหายระยะยาว
เมื่อข้อมูลส่วนตัว AI ถูกใช้ผิดวัตถุประสงค์ หรือระบบ AI ละเมิดการปฏิบัติตามกฎหมาย AI ความเสียหายไม่ได้จบที่ฝ่ายไอที แต่ลามไปถึงผู้บริหารระดับสูงทันที ค่าปรับจริงภายใต้ PDPA โดยคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลมีคำสั่งปรับสะสมไปแล้วกว่า 21.5 ล้านบาท รวมถึงการสั่งปรับครั้งใหญ่ 8 รายการ มูลค่า 14.5 ล้านบาท ขณะเดียวกันมาตรฐานสากลอย่าง EU AI Act กำหนดโทษปรับสูงสุดถึง 10% ของรายได้ต่อปีหากปล่อยให้มีการใช้ AI โดยปราศจากการกำกับดูแล กรณีแพลตฟอร์มอีคอมเมิร์ซรายใหญ่ที่ถูกปรับจากเหตุข้อมูลรั่วและการจัดเก็บข้อมูลไม่ถูกต้องคือสัญญาณว่า หน่วยงานกำกับดูแลทั่วโลกกำลังเอาจริงกับองค์กรที่ละเลยกรอบกฎหมาย AI ในมุมมองผู้เขียน การมองค่าใช้จ่ายด้าน AI governance framework เป็น “ต้นทุนเกินจำเป็น” เป็นวิธีคิดสั้นเกินไป เพราะทางเลือกอีกด้านคือองค์กรต้องยอมเสี่ยงค่าปรับระดับหลายล้านบาท การเสียความเชื่อมั่นจากลูกค้า และการถูกตรวจสอบเชิงลึกจากหน่วยงานกำกับในระยะยาว
วาง AI governance framework ให้ทัน ก่อนระบบอัตโนมัติกลายเป็นระเบิดเวลา
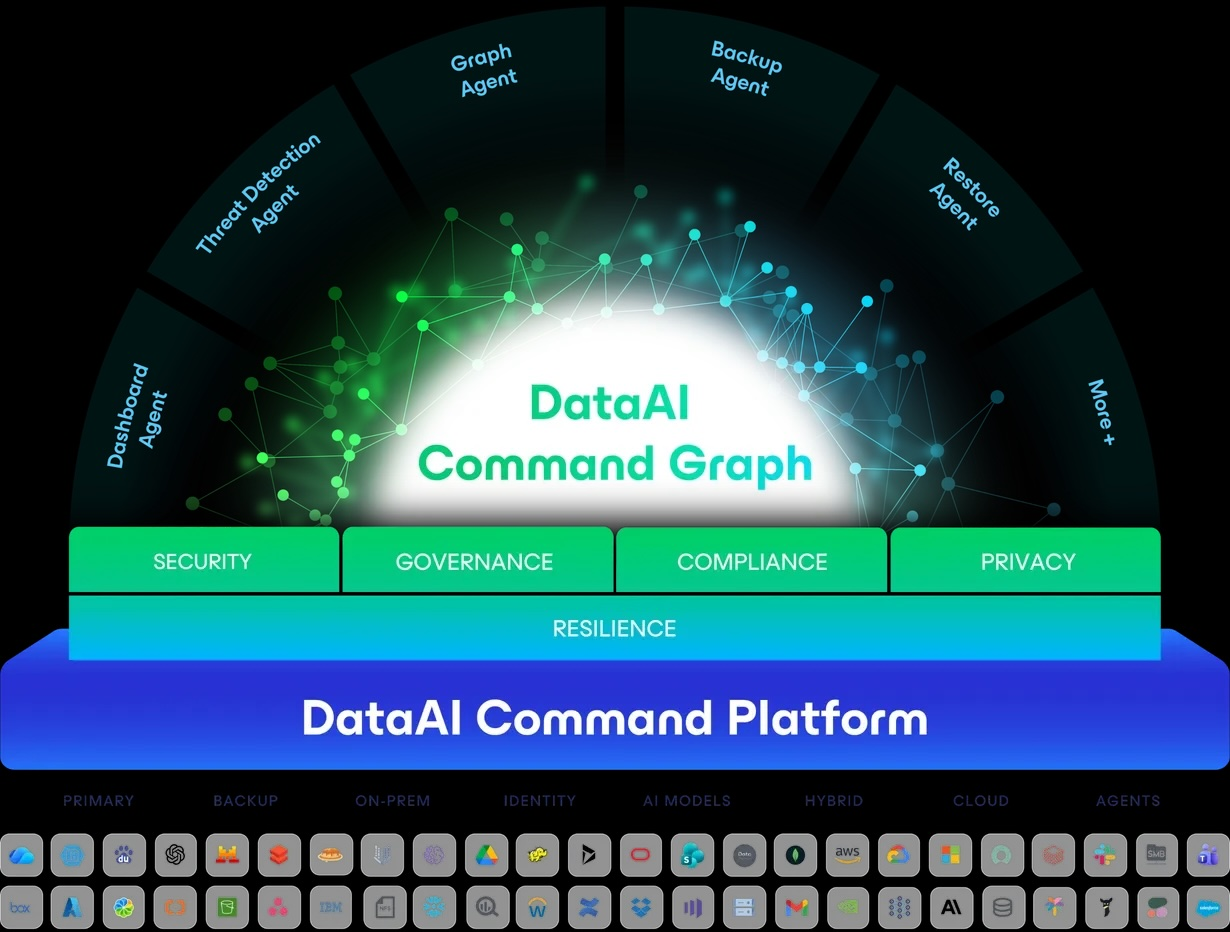
องค์กรที่หวังทำให้ AI เป็นขุมพลังเชิงธุรกิจ ต้องเลิกคิดว่า “เอา AI เข้ามาก่อน ค่อยหาวิธีคุมทีหลัง” เพราะนั่นคือการวางระเบิดเวลาในระบบข้อมูลของตัวเอง ทางออกที่เป็นรูปธรรมคือการสร้าง AI governance framework และแพลตฟอร์มกำกับดูแลข้อมูลและ AI ให้ทำหน้าที่เป็นศูนย์บัญชาการหรือ Agent Commander กรอบการทำงานที่น่าสนใจคือ Detect – Protect – Undo ที่ช่วยให้องค์กรตรวจจับการเข้าถึงข้อมูลผิดปกติ ป้องกันไม่ให้ระบบ AI ทำงานนอกวัตถุประสงค์ และสามารถย้อนคืนเมื่อเกิดความเสียหาย แนวทางหนึ่งคือใช้ Data & People Command Graph เพื่อเห็นภาพว่าในระบบมี AI กี่ตัว แต่ละตัวเชื่อมต่อกับข้อมูลสำคัญใด และจุดไหนเกิด Toxic Combinations ก่อนจะปล่อยให้ระบบเดินจริง ผู้เขียนเห็นด้วยกับหลัก “Power without control is useless” หรือพลังที่ปราศจากการควบคุมย่อมไร้ประโยชน์ การนำ AI มาใช้ในองค์กรจึงต้องเริ่มวางระบบ AI Governance และ Data Resilience ตั้งแต่วันแรก ไม่ใช่หลังเกิดเหตุแล้วค่อยตามแก้ เพราะตอนนั้นค่าปรับ ความเสียหาย และชื่อเสียงองค์กรอาจไม่มีโอกาสให้เริ่มต้นใหม่