
AI สแกนช่องโหว่คืออะไร และทำไมโลกโค้ดเปิดต้องหันพึ่งเดี๋ยวนี้
AI สแกนช่องโหว่คือการนำโมเดลปัญญาประดิษฐ์มาวิเคราะห์ซอร์สโค้ดและโครงสร้างระบบแบบอัตโนมัติ เพื่อค้นหาจุดอ่อนด้านความปลอดภัยที่มนุษย์อาจมองไม่เห็นหรือใช้เวลานานกว่าจะพบ โดยเฉพาะในซอฟต์แวร์โค้ดเปิดที่มี repository จำนวนมาก การใช้ AI ทำให้การค้นหา ตรวจทาน และรายงานช่องโหว่เกิดขึ้นในระดับความเร็วและปริมาณที่กระบวนการรีวิวแบบมนุษย์ล้วนไม่สามารถทำได้ในเวลาเท่ากัน
จุดเปลี่ยนสำคัญไม่ใช่ทฤษฎี แต่คือเหตุการณ์แฮกกระเป๋าเงินฮาร์ดแวร์ Coldcard ที่ปลุกให้ชุมชน Bitcoin เห็นว่า “รอให้มีรีวิวโค้ดรอบถัดไป” ไม่พออีกต่อไป ทีมอาสาสมัคร Bitcoin Red Team จึงเร่งนำ AI เข้าสแกนคลังโค้ดในระบบนิเวศ Bitcoin เพื่อค้นหาช่องโหว่หลังเหตุการณ์ดังกล่าวเกิดขึ้น นี่คือสัญญาณชัดว่า ความปลอดภัยโค้ดเปิด ไม่อาจพึ่งอาสาสมัครที่มีเวลาจำกัด แต่ต้องอาศัยเครื่องมืออัตโนมัติที่ทำงานตลอดเวลา
อย่างไรก็ดี การเปลี่ยนผ่านสู่การป้องกันแบบใช้ AI ไม่ได้ราบรื่น เมื่อโมเดลชั้นนำจำนวนมากอยู่หลังประตูของบริษัทใหญ่ พร้อมข้อจำกัดด้านการใช้งานที่ออกแบบมาเพื่อหยุดแฮกเกอร์ แต่กลับไปกดทับฝ่ายป้องกัน นี่คือรากปัญหาที่ทำให้อุตสาหกรรมคริปโทฯ เริ่มตั้งคำถามว่าระบบความปลอดภัยยุค AI ถูกออกแบบมาเพื่อใครกันแน่
Kimi K3 ตรวจจับช่องโหว่ Bitcoin: ความเร็วที่มนุษย์ตามไม่ทัน
โครงการ Bitcoin Red Team ใช้ Kimi K3 เป็นหัวใจของระบบ AI สแกนช่องโหว่ในซอฟต์แวร์ Bitcoin แบบโค้ดเปิด โดยเปลี่ยนโมเดลระดับแนวหน้าให้ทำหน้าที่เหมือนนักวิจัยความปลอดภัยอัตโนมัติเต็มตัว กลุ่มอาสาสมัครนี้ใช้ Kimi K3 วิเคราะห์โค้ดเชิงลึก ขณะที่โมเดลอื่นช่วยตรวจทานและจัดทำเอกสารประกอบ แนวทางนี้ไม่ได้แค่เติมคน แต่สร้าง “ทีมสแกนอัตโนมัติ” ที่ทำงานได้โดยแทบไม่หยุดพัก
ผลลัพธ์ชัดเจน: ณ ต้นเดือนสิงหาคม ทีมได้สแกน repository ในระบบนิเวศ Bitcoin ไปแล้วราว 150 แห่ง และเปิดเผยช่องโหว่อย่างมีความรับผิดชอบมากกว่าสิบรายการ “โครงการอาสาสมัครด้านความปลอดภัยของ Bitcoin ได้นำโมเดล AI ระดับแนวหน้ามาใช้สแกน repository ราว 150 แห่ง และเปิดเผยช่องโหว่ในลักษณะที่รับผิดชอบมากกว่าสิบรายการ” นี่คือตัวเลขที่บอกชัดว่า การใช้ AI ไม่ใช่แค่ช่วยประหยัดเวลา แต่มันขยายขนาดการป้องกันได้คนละโลก
สำคัญกว่านั้น Kimi K3 ถูกปล่อยในรูปแบบ open weight และถูกฝึกมาสำหรับงานเขียนโค้ดระยะยาวและ agentic tasks นั่นหมายความว่าแพลตฟอร์มอื่นสามารถนำแนวคิด “agent harness” ที่ Bitcoin Red Team วางแผนจะเปิดเป็นโอเพนซอร์ส ไปปรับใช้กับ repository ภายในของตัวเองได้ในอนาคต ถ้าเกิดขึ้นจริง เราอาจเห็นระบบป้องกันแบบกระจายศูนย์ ที่มี AI เฝ้าระวังโค้ดทุกมุมโลกพร้อมกัน
เมื่อ Safety Guardrails ทำร้ายฝ่ายป้องกันมากกว่าช่วย
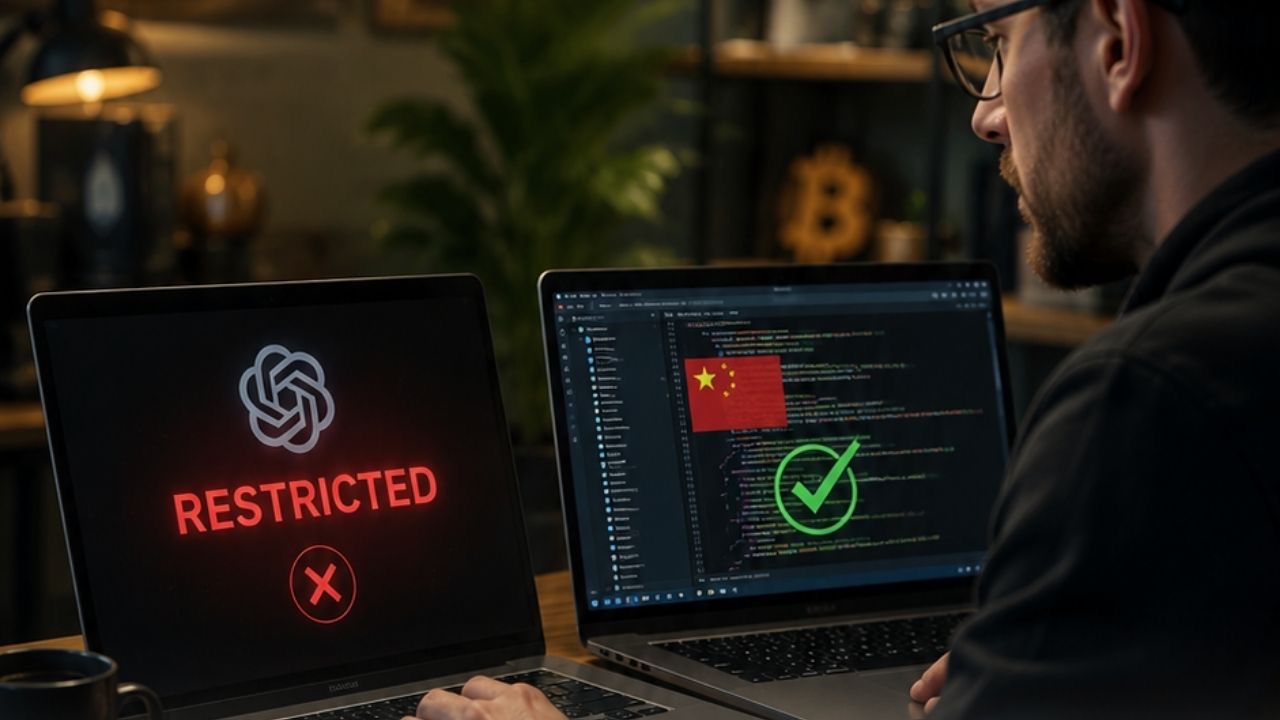
ปัญหาที่โผล่ขึ้นมาพร้อมโอกาสของ AI สแกนช่องโหว่ คือการที่บริษัทโมเดลชั้นนำออกแบบ Safety Guardrails เพื่อกันการใช้ AI ในทางอันตราย แต่กลับกีดกันการทำงานของนักวิจัยความปลอดภัย AI ไปพร้อมกัน ฝั่งนักพัฒนาระบุว่าระบบเหล่านี้บล็อกการตรวจสอบช่องโหว่บางรูปแบบ ทำให้ทีมป้องกันต้องถอยไปใช้โมเดลที่มีประสิทธิภาพต่ำกว่า ความย้อนแย้งคือ แฮกเกอร์ไม่ติดข้อจำกัดเดียวกัน และสามารถเลือกใช้โมเดลใดก็ได้บนโลก
กรณีของ Bitcoin Red Team ชี้ให้เห็นด้านมืดของนโยบายแบบ “รวมศูนย์” นี้อย่างชัดเจน หลังเหตุ Coldcard กลุ่มอาสาสมัครเร่งนำ AI เข้าสแกนคลังโค้ดในระบบนิเวศ Bitcoin แต่ Rob Hamilton กลับถูกจำกัดสิทธิ์การใช้เครื่องมือความปลอดภัยของผู้ให้บริการรายหนึ่งอย่างกะทันหัน จนจำใจต้องเปลี่ยนไปใช้โมเดล AI จากอีกฝั่งโลกเพื่อตรวจสอบโค้ดต่อ สิ่งที่ควรเป็นพันธมิตรในการป้องกัน กลายเป็นกำแพงเพิ่มภาระให้คนทำงานสายขาว
ไม่ใช่แค่ทีมอาสาสมัครที่ไม่พอใจ บริษัทคริปโทฯ กว่า 30 แห่ง นำโดย Coinbase, Block, BitGo และ Blockstream ร่วมลงนามเรียกร้องให้ผู้พัฒนา AI เปิดทางให้นักวิจัยด้านความปลอดภัยเข้าถึงโมเดลที่มีความสามารถสูงที่สุด เพื่อค้นหาและอุดช่องโหว่ก่อนที่แฮกเกอร์จะค้นพบ ข้อเรียกร้องนี้เกิดขึ้นในช่วงที่ AI กำลังมีบทบาทมากขึ้นในการตรวจสอบความปลอดภัยของ Bitcoin และระบบที่เกี่ยวข้อง ทำให้ “ความเร็วในการเจอช่องโหว่” กลายเป็นตัวชี้เป็นชี้ตาย

DeFi ก็หนีไม่พ้น: Aave และบทเรียนเรื่องความเร็วกับความเชื่อใจ
ระบบการเงินแบบกระจายศูนย์ไม่ได้ยืนอยู่นอกกระแสนี้ Aave ประกาศใช้ AI-assisted scanning เพื่อเพิ่มความปลอดภัยในทุกรุ่นของโปรโตคอลของตน นี่ไม่ใช่การใส่เครื่องมือแฟนซีเพื่อการตลาด แต่เป็นการยอมรับตรง ๆ ว่า โมเดลธุรกิจที่หมุนด้วยสินทรัพย์ผู้ใช้จำนวนมาก ไม่อาจพึ่งรีวิวโค้ดแบบเป็นรอบปีหรือแค่จ้างออดิทภายนอกช่วงสั้น ๆ ได้อีกต่อไป
Aave เปิดตัวการสแกนที่รองรับความช่วยเหลือจาก AI หลังจากออกโปรโตคอลมาสี่รุ่นนับจากปี 2020 โดยตั้งเป้าให้ AI เข้ามาเสริมกระบวนการรีวิวและเพิ่มมาตรการป้องกันเชิงรุก เพื่อรักษาความเชื่อมั่นในช่วงที่ตลาดคริปโทฯ แสดงสัญญาณผสมผสาน สิ่งที่น่าสนใจคือ โปรโตคอลชั้นนำเลือกเดินหน้าเพิ่มเลเยอร์การป้องกัน แม้ไม่ได้มีเหตุแฮกใหญ่เป็นตัวกระตุ้นแบบกรณี Coldcard
สำหรับผู้ใช้ทั่วไป ความหมายคืออะไร? หมายความว่าเงินของพวกเขาเสี่ยงกับช่องโหว่ที่อาจซ่อนอยู่ในสัญญาอัจฉริยะหรือโค้ดกระเป๋าเงินเสมอ เหตุ Coldcard แสดงแล้วว่าช่องโหว่ในระบบ Bitcoin สามารถนำไปสู่ความเสียหายของผู้ใช้จริง ๆ คำถามจึงเปลี่ยนจาก “เรามีทีมออดิทหรือยัง” เป็น “โปรโตคอลของเรามี AI คอยเฝ้าสแกนช่องโหว่ตลอดเวลาหรือไม่”
อนาคตของความปลอดภัยโค้ดเปิด: ต้องเปิดเครื่องมือให้ผู้ป้องกัน ไม่ใช่ปิดไว้ให้ผู้โจมตี
ทิศทางที่ชัดเจนจาก Bitcoin Red Team, การเรียกร้องของบริษัทคริปโทฯ มากกว่า 30 แห่ง และการเคลื่อนไหวของ Aave บอกเราว่า โลกความปลอดภัยกำลังย้ายจาก “ออดิทเป็นครั้งคราว” ไปสู่ “การสแกนอัตโนมัติแบบต่อเนื่อง” และคนที่จะอยู่รอดคือแพลตฟอร์มที่ทำให้ AI กลายเป็นส่วนหนึ่งของกระบวนการพัฒนา ไม่ใช่ของแต่งภายนอก
ในระยะถัดไป Bitcoin Red Team วางแผนจะเปิดเผยโครงสร้างตัวแทนตรวจสอบ (auditing harness) ของตนในรูปแบบโอเพนซอร์ส เพื่อให้โครงการอื่นนำเทคนิคเดียวกันไปใช้กับ repository ภายใน ขณะเดียวกัน บริษัทคริปโทฯ เสนอข้อเรียกร้อง 5 ข้อให้ผู้พัฒนา AI เพื่อให้ฝ่ายป้องกันมีเครื่องมือเทียบเท่าหรือดีกว่าฝ่ายโจมตี หากสองแนวทางนี้เดินหน้าได้พร้อมกัน เราอาจเห็นระบบป้องกันที่กระจายศูนย์แต่ทรงพลังยิ่งกว่าแฮกเกอร์รายใด
บทสรุปคือ AI สแกนช่องโหว่ไม่ใช่ตัวเลือกเสริมอีกต่อไป แต่มันคือเงื่อนไขขั้นต่ำของความปลอดภัยโค้ดเปิดในยุคที่แฮกเกอร์ก็มี AI อยู่ในมือ การถกเถียงเรื่อง Safety Guardrails ควรเปลี่ยนจาก “จะบล็อกอะไร” เป็น “จะให้สิทธิ์นักวิจัยความปลอดภัย AI อย่างไรโดยไม่เพิ่มอำนาจให้ผู้โจมตี” ถ้าอุตสาหกรรมไม่กล้าตอบคำถามนี้ ระบบการเงินดิจิทัลทั้งก้อนอาจต้องอยู่ภายใต้กติกาที่สร้างเพื่อความปลอดภัย แต่ทำลายความปลอดภัยในทางปฏิบัติ