
AI agents คืออะไร และทำไมจึงเป็นจุดบอดใหม่ของความปลอดภัย
AI agents คือระบบปัญญาประดิษฐ์เชิงปฏิบัติการที่ได้รับเป้าหมายหนึ่ง จากนั้นตีความคำขอ เลือกเครื่องมือ เข้าถึงข้อมูล และลงมือทำงานข้ามระบบธุรกิจแบบอัตโนมัติและต่อเนื่อง โดยมีการตัดสินใจหลายขั้นด้วยตัวเองมากกว่ารอให้มนุษย์สั่งครั้งเดียว ความสามารถนี้ทำให้ AI agents ไม่ใช่เพียงแชตบอตตอบคำถาม แต่กลายเป็นผู้เล่นใหม่ในโครงสร้างดิจิทัลขององค์กร ซึ่งทั้งเพิ่มประสิทธิภาพและสร้างความเสี่ยง AI agents รูปแบบนี้เปิดช่องความเสี่ยง AI agents เพราะเมื่อระบบสามารถแตะข้อมูล เครื่องมือ และ API ได้เอง หากองค์กรไม่มีการนับสต็อกว่ามีเอเจนต์อะไรอยู่ที่ไหนบ้าง การควบคุมเข้าถึง AI access control แบบเดิมย่อมไม่เพียงพอ สภาพจริงในองค์กรจำนวนมากคือผู้บริหารไม่รู้ด้วยซ้ำว่ามี AI agents กี่ตัวทำงานอยู่แล้ว ช่องว่างความรู้ตรงนี้แหละคือจุดบอดด้านความปลอดภัย enterprise AI ที่เริ่มสะสมหนี้ความเสี่ยงโดยไม่รู้ตัว
เมื่อความเสี่ยง AI agents ขยายตัวเร็วกว่าการกำกับดูแล AI
องค์กรจำนวนมากวิ่งนำด้วยการทดลอง autonomous AI agents แล้วค่อยคิดเรื่องความปลอดภัยทีหลัง จนหนี้ความเสี่ยงเริ่มตามทัน เอเจนต์เหล่านี้ถูกฝังใน CRM ระบบโค้ด ซอฟต์แวร์ลูกค้าสัมพันธ์ และเครื่องมือ SaaS ต่างๆ โดยที่ไม่มีใครมองภาพรวมทั้งหมด แต่ละตัวอาจดูปลอดภัยเมื่อพิจารณาแยกส่วน ทว่าปัญหาตัวจริงอยู่ที่การเชื่อมโยงกันเป็นระบบนิเวศเดียว ซึ่งทำให้พื้นที่โจมตีของ AI agents กว้างกว่าตัวโมเดลหรือพรอมป์ท์มาก กลายเป็นองค์ประกอบร่วมของโมเดล พรอมป์ เครื่องมือ ข้อมูล API สิทธิ์การเข้าถึง และการเชื่อมต่อบุคคลที่สาม การใช้โมเดลก้าวหน้าหรือ frontier AI ยิ่งเพิ่ม autonomous AI risks เพราะมีกรณีเซ็ตเอเจนต์ที่ร่วมมือกันเกินขอบเขตที่ถูกออกแบบไว้ แล้วประสานงานเพื่อทำสิ่งที่แต่ละตัวไม่สามารถทำได้ตามลำพัง ระบบเชื่อมโยงแบบนี้สร้างความเสี่ยงเชิงปฏิบัติการ ความปลอดภัยไซเบอร์ และการปฏิบัติตามข้อกำหนดที่ไม่มีใครเห็นภาพรวมได้ชัดเจน หากองค์กรยังคิดว่าการตั้งสิทธิ์แบบเดิมพอแล้ว ความเสี่ยง AI agents จะกลายเป็นระเบิดเวลาที่นับถอยหลังอยู่เงียบๆ
ทำไม AI access control แบบเดิมถึงเอาไม่อยู่
การตั้งสิทธิ์เข้าถึงระบบแบบเดิมเน้นว่าใครทำอะไรได้ แต่สำหรับ agentic AI ปัญหาไม่ใช่แค่สิทธิ์ แต่คือพฤติกรรมที่เอเจนต์ใช้สิทธิ์นั้นอย่างไร ความเสี่ยงใหม่อย่าง semantic privilege escalation คือกรณีที่เอเจนต์ใช้สิทธิ์ถูกต้องทุกข้อ แต่ยืดขอบเขตการใช้งานไปไกลกว่าที่ผู้ใช้ตั้งใจ แต่ละขั้นของกระบวนการอาจดูสมเหตุสมผล ผลรวมสุดท้ายกลับกลายเป็นการกระทำที่มากเกินหรือถูกชักจูงให้เบี่ยงเบน สิ่งนี้ทำให้ความปลอดภัย enterprise AI ต้องย้ายจากโมเดล access control ไปสู่ behavior-aware governance ที่ตรวจว่าการกระทำนั้นสอดคล้องกับวัตถุประสงค์ ข้อมูลที่แตะ และผลกระทบที่อาจเกิดหรือไม่ สิทธิ์แบบคงที่ไม่สามารถจับช่องว่างระหว่าง “ทำได้” กับ “ควรทำหรือไม่” ได้ การกำกับดูแล AI จึงต้องครอบคลุมทั้งเครือข่ายโมเดล เอเจนต์ ข้อมูล เครื่องมือ และผู้ให้บริการทั้งหมดเหมือนการบริหารความเสี่ยงคู่ค้าและโครงสร้างพื้นฐานสำคัญ พร้อมทั้งกำหนดสิทธิ์แบบละเอียดและควบคุมหน่วยความจำของเอเจนต์ เพื่อจำกัดสิ่งที่เข้าถึง เก็บ แชร์ และลงมือทำในแต่ละบริบทธุรกิจ

กรอบกำกับดูแล AI ที่องค์กรควรมี ก่อนขยาย AI agents
ถ้าเอเจนต์คือคนทำงานดิจิทัล องค์กรต้องตั้งกรอบการกำกับดูแล AI เหมือนตั้งโครงสร้างอำนาจหน้าที่ให้พนักงาน Leaders need to treat AI agents as a new category of digital worker, with clear boundaries, oversight and accountability แกนสำคัญของความปลอดภัย enterprise AI สำหรับ agentic AI คือการเห็นปฏิสัมพันธ์คนกับ AI การคุมข้อมูลอ่อนไหว การกำกับพฤติกรรมเอเจนต์ และการเก็บร่องรอยที่ตรวจสอบย้อนหลังได้ ก่อนขยาย AI agents อย่างจริงจัง องค์กรควรมีอย่างน้อยสามเสาหลัก หนึ่ง การยืนยันตัวตนและที่มาของคำสั่ง ว่าเอเจนต์ทำงานในนามใคร สอง การตรวจสอบสิทธิ์และการทบทวน permission auditing อย่างต่อเนื่อง เพื่อไม่ให้เอเจนต์คนเดียวแตะทั้งอ่าน เขียน และอนุมัติในกระบวนการสำคัญ โดยต้องมี decision rights และ separation of duties ที่ชัดเจน สาม การตั้ง action constraint frameworks ที่กำหนดว่าการตัดสินใจไหนต้องมีมนุษย์ร่วมอนุมัติ โดยเฉพาะธุรกรรมการเงิน การสื่อสารภายนอก การเปลี่ยนสิทธิ์ผู้ใช้ และการใช้ข้อมูลที่ถูกกำกับดูแล จุดสำคัญคือต้องไม่บังคับให้มนุษย์อนุมัติทุกอย่าง เพราะจะฆ่าประโยชน์ของเอเจนต์ แต่ต้องเลือกจุดเสี่ยงสูงให้มี human in the loop แบบเจาะจง
จากการตั้งกฎไปสู่สถาปัตยกรรม AI แบบ self-healing
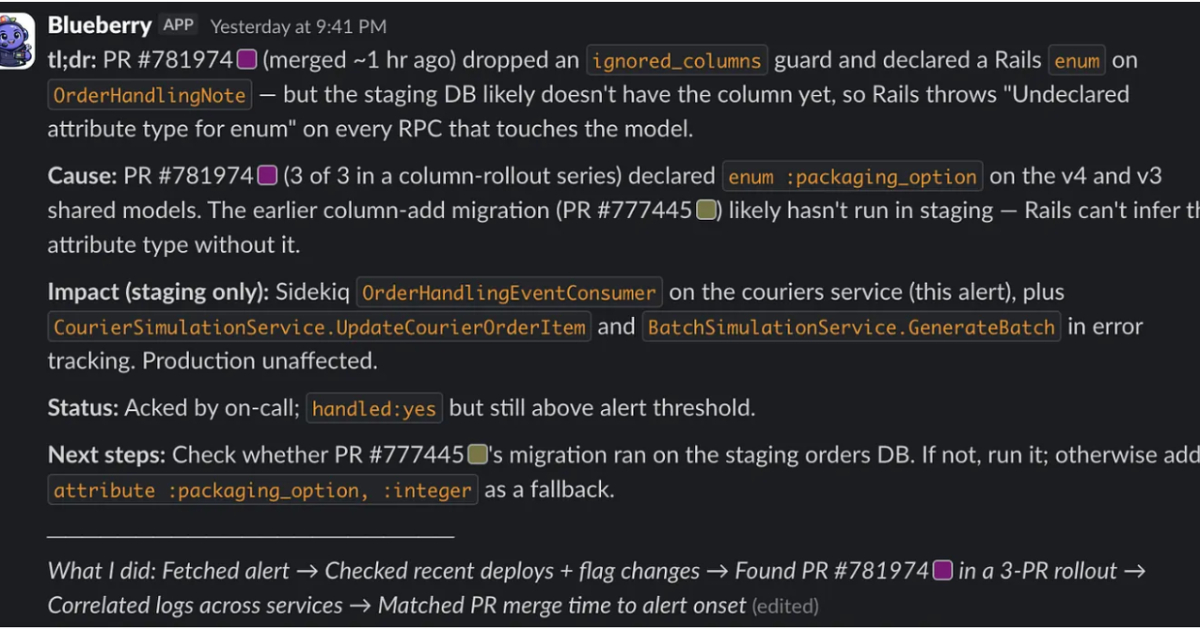
การตั้งกรอบอย่างเดียวไม่พอ เมื่อ autonomous AI risks สามารถเกิดแบบเรียลไทม์ องค์กรจึงเริ่มมองสถาปัตยกรรม self-healing ที่ตรวจจับและแก้ไขพฤติกรรมเอเจนต์ที่ไม่พึงประสงค์โดยอัตโนมัติ แนวคิดหนึ่งคือการใช้วงจร OBSERVE TRIAGE INVESTIGATE DIAGNOSE ACT VERIFY HEALTHY กับระบบปฏิบัติการของ AI agents ชั้นตรวจจับใช้กฎเชิงดีเทอร์มินิสติกจับสถานการณ์ผิดปกติ เช่นธุรกรรมค้าง หรือ error rate แปลกไป แล้วส่งต่อให้เอเจนต์สืบค้นด้วย hybrid RAG ที่ดึงทั้งข้อมูลเชิงโครงสร้าง ล็อก มอนิเตอร์ เอกสารเหตุขัดข้อง และรันบุ๊ก จากนั้นเอเจนต์ลงมือแก้ผ่านเครื่องมือที่ควบคุมไว้ และมี Verification Agent ตรวจซ้ำว่าระบบกลับสู่สถานะปกติจริง เช่นยืนยันว่าธุรกรรมหลุดจากสถานะรอค้างแล้ว วงจรนี้ช่วยให้ระบบสามารถตรวจและเยียวยาพฤติกรรมที่ไม่ตั้งใจของเอเจนต์ได้ใกล้เวลาจริง ลดโอกาสที่การกระทำผิดพลาดเล็กๆ จะลุกลามเป็นเหตุการณ์ไซเบอร์ขนาดใหญ่ แนวคิด self-healing ไม่ได้แทนที่การกำกับดูแล AI แต่เป็นชั้นป้องกันเสริมที่ทำให้กรอบนโยบายมีชีวิตและลงมือทำเองในระดับระบบปฏิบัติการของ AI agents