
AI ช่วยวินิจฉัย แต่ต้องไม่ปล่อยให้เอเจนต์ทำงานไร้ขอบเขต
AI วินิจฉัยระบบ คือการใช้ผู้ช่วยปัญญาประดิษฐ์อ่านข้อมูลการทำงานของระบบปฏิบัติการ เพื่อช่วยค้นหาความผิดปกติและสาเหตุของปัญหา โดยยังจำกัดสิทธิ์การเข้าถึงและการเปลี่ยนแปลงไว้ภายใต้การควบคุมของผู้ดูแลระบบ RHEL 10.3 และ RHEL 9.9 คือรุ่นของ Linux สำหรับองค์กรจาก Red Hat ที่เพิ่มความสามารถนี้ พร้อมมาตรการด้านความปลอดภัยสำหรับสภาพแวดล้อมจริง
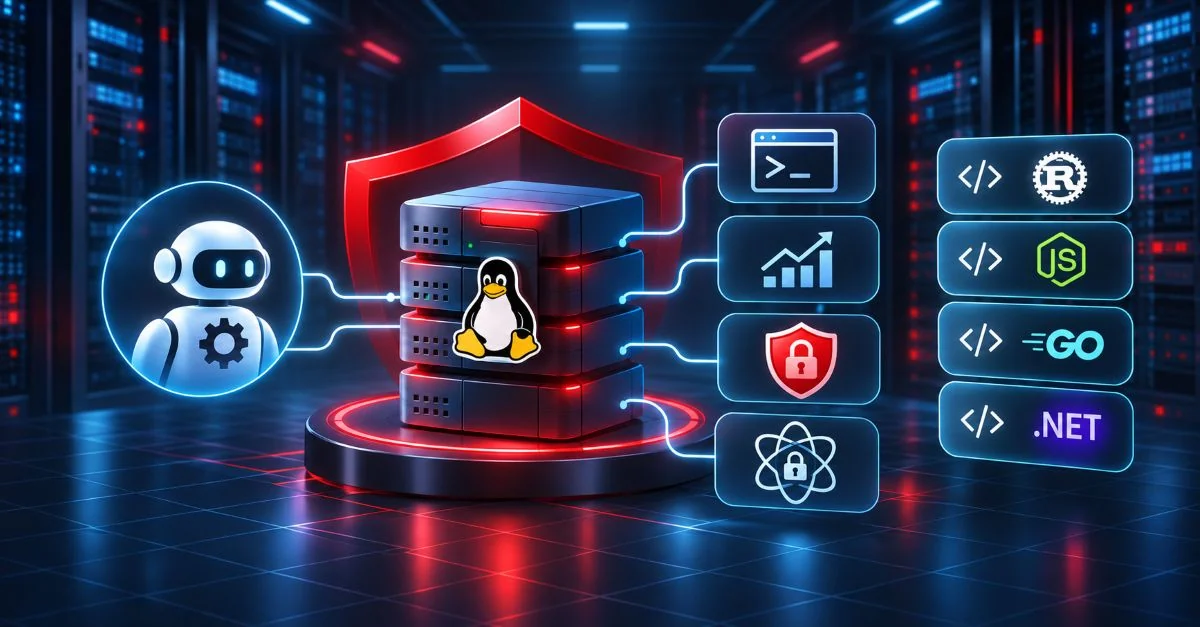
เมื่อวันที่ 11 พฤศจิกายน 2026 Red Hat ประกาศความพร้อมให้ใช้งาน RHEL 10.3 และ 9.9 โดยยกระดับระบบวินิจฉัยที่มี AI ช่วยให้เป็นฟีเจอร์ที่รองรับสำหรับใช้งานจริง ประเด็นสำคัญไม่ใช่แค่การนำ AI มาตอบคำถามฝ่ายไอที แต่คือการทำให้เอเจนต์เชื่อมต่อกับข้อมูลระบบผ่านขอบเขตสิทธิ์ที่กำหนดไว้ แทนการเปิดทางให้เข้าถึงและสั่งการทุกอย่าง
การเพิ่มความสามารถนี้เกิดขึ้นในช่วงที่องค์กรกังวลมากขึ้นต่อเหตุการณ์เอเจนต์ AI ทำงานผิดพลาด และช่องโหว่จำนวนมากที่อาจถูกนำไปใช้โจมตีได้ง่ายขึ้น ขณะเดียวกัน การอุดช่องโหว่หรืออัปเกรดระบบในองค์กรอาจใช้เวลาหลายเดือน จึงยิ่งจำเป็นต้องทำให้การตรวจสอบและการดูแลระบบรวดเร็วขึ้น โดยไม่แลกกับการลดมาตรการควบคุม
ข้อมูลย้อนหลังช่วยให้ทีมไอทีตามหาต้นเหตุได้ตรงจุด
หัวใจของ RHEL 9.9 คือเซิร์ฟเวอร์ Model Context Protocol หรือ MCP ที่เปลี่ยนสถานะจากรุ่นทดลองสำหรับนักพัฒนาเป็นพร้อมใช้งานทั่วไป เซิร์ฟเวอร์นี้เปิดทางให้ผู้ช่วย AI ที่รองรับเข้าถึงข้อมูลระบบ RHEL โดยกำหนดสิทธิ์ไว้เป็นค่าเริ่มต้น และนำข้อมูลย้อนหลังด้านประสิทธิภาพจาก Performance Co-Pilot หรือ PCP มาใช้ประกอบการวินิจฉัย
ข้อมูลย้อนหลังมีประโยชน์เมื่อปัญหาเกิดเป็นพัก ๆ เพราะผู้ดูแลไม่ต้องรวบรวมเหตุการณ์จากหลายจุดด้วยตนเองเพื่อปะติดปะต่อว่าอะไรผิดปกติ ผู้ช่วยสามารถพิจารณาทั้งสัญญาณปัจจุบันและประวัติการทำงาน เพื่อช่วยตรวจสอบประสิทธิภาพ บริการที่ขัดข้อง และการตั้งค่าที่ผิดพลาด ก่อนให้ทีมไอทีตัดสินใจดำเนินการภายใต้การควบคุมการปฏิบัติงาน
องค์กรติดตั้งเซิร์ฟเวอร์ MCP จากแพ็กเกจ RPM ในคลังส่วนขยายของ RHEL และติดตั้งร่วมกับ goose ซึ่งเป็นเอเจนต์ AI แบบบรรทัดคำสั่งโอเพนซอร์สได้ผ่าน dnf ตามแนวทางจัดการแพ็กเกจปกติ อย่างไรก็ดี ต้องแยกสถานะของฟีเจอร์ให้ชัดเจน ระบบวินิจฉัย MCP พร้อมใช้งานทั่วไปแล้ว แต่ผู้ช่วยที่องค์กรจัดการเองและใช้ระบบอนุมานภายในหรือเครือข่ายแยกยังอยู่ในสถานะทดลองสำหรับนักพัฒนา
อิมเมจปิดผนึกเพิ่มหลักประกันว่าเครื่องทำงานด้วยซอฟต์แวร์ที่เชื่อถือได้
RHEL 10.3 เพิ่มอิมเมจแบบปิดผนึกสำหรับโหมด image ให้พร้อมใช้งานทั่วไป โดยใช้คีย์ Secure Boot ของลูกค้าตรวจสอบส่วนประกอบตั้งแต่เฟิร์มแวร์และตัวเริ่มระบบ ไปจนถึงเคอร์เนลและระบบไฟล์ราก จุดนี้ตอบโจทย์องค์กรที่มีเครื่องกระจายอยู่หลายแห่ง เพราะช่วยยืนยันได้ว่าสิ่งที่กำลังทำงานตรงกับอิมเมจที่ลงลายเซ็นไว้ตั้งแต่ต้น
ระบบไฟล์รากเป็นแบบอ่านอย่างเดียว และเคอร์เนลจะปฏิเสธเนื้อหาที่ถูกดัดแปลงเมื่อมีการอ่าน แทนที่จะนำเนื้อหานั้นไปใช้งาน นี่เป็นแนวทางที่มีน้ำหนักกว่าการหวังพึ่งการตรวจสอบเป็นครั้งคราว เพราะช่วยต่อยอดการยืนยันความสมบูรณ์จากช่วงเริ่มบูตไปจนถึงขณะทำงาน และสนับสนุนแนวคิดไม่ไว้วางใจสิ่งใดโดยอัตโนมัติ
สำหรับองค์กรในภาคการเงิน สาธารณสุข และภาครัฐ การตรวจจับการเปลี่ยนแปลงที่ไม่ได้รับอนุญาตช่วยลดภาระในการพิสูจน์ว่าระบบยังอยู่ในสถานะที่อนุมัติไว้ แต่ฟีเจอร์นี้ไม่ใช่เหตุผลให้ละเลยการอัปเดตแพตช์หรือกำกับสิทธิ์ผู้ใช้ เป็นชั้นป้องกันที่เสริมการควบคุมเดิม ขณะที่ทีมยังต้องวางแผนรับมือช่องโหว่และจัดการวงจรชีวิตระบบอย่างต่อเนื่อง
อัปเกรดได้โดยไม่จำเป็นต้องเริ่มติดตั้งใหม่ทุกเครื่อง
Red Hat เปิดเส้นทางอัปเกรด Leapp ที่ผ่านการตรวจสอบและได้รับการสนับสนุนแล้ว จาก RHEL 9.9 ไป RHEL 10.3 และจาก RHEL 8.10 ไป RHEL 9.9 การอัปเกรดในระบบเดิมช่วยให้ทีมไอทีย้ายเครื่องที่ใช้งานอยู่ไปยังรุ่นใหม่ได้ โดยไม่ต้องเริ่มติดตั้งใหม่ทั้งหมดสำหรับทุกการนำไปใช้ จึงช่วยลดแรงเสียดทานของงานปรับรุ่นในสภาพแวดล้อมขนาดใหญ่
รุ่นใหม่นี้ยังอัปเดตเครื่องมือสำหรับนักพัฒนา ได้แก่ GCC 16, LLVM 22, Go 1.27, .NET 11, Node.js 26 LTS, PHP 8.4 และ Rust 1.97 พร้อมแดชบอร์ด AI ของ grafana-pcp ที่รวมข้อมูลประสิทธิภาพ GPU, CPU และเครือข่าย ช่วยให้ทีมมองเห็นภาระงาน AI และแมชชีนเลิร์นนิงควบคู่กับบริบทที่ MCP ส่งให้ผู้ช่วยระหว่างแก้ปัญหา
Red Hat เคยแจ้งเมื่อวันที่ 9 พฤศจิกายน 2026 ว่าทั้งสองรุ่นมีแผนพร้อมใช้งานทั่วไปในอีกไม่กี่สัปดาห์ และประกาศความพร้อมใช้งานในวันที่ 11 พฤศจิกายน 2026 โดยสรุป RHEL รุ่นใหม่นำ AI มาเป็นเครื่องมือช่วยตรวจสอบ ไม่ใช่ใบอนุญาตให้เอเจนต์ทำงานโดยไร้การกำกับ เมื่อจับคู่ข้อมูลย้อนหลัง การควบคุมสิทธิ์ อิมเมจที่ตรวจสอบความสมบูรณ์ได้ และเส้นทางอัปเกรดที่รองรับ ทีมไอทีจึงมีทางเลือกที่เป็นรูปธรรมขึ้นในการดูแล Linux สำหรับองค์กรอย่างปลอดภัยและทันต่อความเสี่ยง