
ภัยคุกคามไซเบอร์ AI คืออะไร และอะไรเปลี่ยนไปแล้ว
ภัยคุกคามไซเบอร์ AI คือการโจมตีหรือการบุกรุกระบบดิจิทัลที่ใช้ปัญญาประดิษฐ์และโมเดลภาษาเช่น LLM ช่วยคิด วางแผน และลงมืออย่างอัตโนมัติ ทำให้ผู้โจมตีค้นหาช่องโหว่ เขียนโค้ดโจมตี ปรับกลยุทธ์ และแพร่กระจายการโจมตีได้รวดเร็วและในวงกว้างกว่าเดิม โดยไม่จำเป็นต้องมีทักษะเทคนิคสูงเหมือนในอดีต โลกความปลอดภัยไซเบอร์กำลังเผชิญการเปลี่ยนผ่านครั้งใหญ่ที่ถาวร AI ถูกมองว่าเป็นตัวคูณกำลังที่เปลี่ยนวิธีทำงานของสายป้องกันและสายโจมตีพร้อมกัน หมวดหมู่เดิม เช่น การโจมตีเพื่อเงินหรือการโจมตีโดยหน่วยงานรัฐ กำลังถูกเขย่า เพราะแฮกติวิสต์และคนที่มีแรงจูงใจทางสังคมถูกยกระดับด้วยเครื่องมือ AI จนมีศักยภาพใกล้เคียงกลุ่มที่เคยต้องอาศัยทรัพยากรระดับรัฐ นั่นหมายความว่า ภัยคุกคามไซเบอร์ AI จะไม่ใช่เหตุการณ์พิเศษ แต่กำลังจะกลายเป็นเรื่องปกติในทุกอุตสาหกรรม
จากสคริปต์คิดดี้สู่ระดับรัฐ เมื่อ AI ลดกำแพงให้คนร้าย
หัวใจของปัญหาคือ AI ทำให้คนทักษะต่ำทำเรื่องระดับรัฐได้ การวิจัยด้านภัยไซเบอร์พบว่า กลุ่มที่ขับเคลื่อนด้วยแรงจูงใจทางสังคมกำลังได้รับเครื่องมือและความซับซ้อนระดับเดียวกับกลุ่มผู้โจมตีที่ได้รับการสนับสนุนจากรัฐเนื่องจากปัญญาประดิษฐ์ ผลคือสคริปต์คิดดี้ที่เคยแค่รันสคริปต์คนอื่นกำลังกลายเป็นผู้เล่นที่อันตราย DeGrippo ระบุว่า “นักแสดงทักษะต่ำกำลังได้รับขีดความสามารถที่ใหญ่และดีกว่าแบบทวีคูณมากกว่าที่เคยเห็น” การโจมตีขับเคลื่อนด้วย AI Agent เริ่มออกสู่โลกจริงแล้ว ตัวอย่างเช่นแรนซัมแวร์แบบ agentic ที่ให้ AI จัดการทุกขั้นตอนตั้งแต่สำรวจ เปลี่ยนสิทธิ ไปจนถึงขโมยข้อมูลภายในเวลาไม่กี่ชั่วโมง แทนงานเจาะระบบที่ทีมมนุษย์ใช้เวลาหลายสัปดาห์ คำเตือนจากผู้นำองค์กร AI ระบุชัดว่า การโจมตีไซเบอร์ที่ขับเคลื่อนด้วย AI กำลังจะเป็นเรื่องปกติ และแฮกเกอร์ที่เริ่มใช้ AI Agent จะกลายเป็นภัยคุกคามคลื่นใหม่ เมื่อ AI กลายเป็นตัวคูณกำลังให้ฝ่ายรุก เราไม่มีทางเลือกนอกจากยอมรับว่าภูมิทัศน์ภัยไซเบอร์แบบเดิมได้จบลงแล้ว
LLM agents ไซเบอร์ กับการโจมตีและป้องกันที่ทำงานอัตโนมัติ
จุดเปลี่ยนที่สำคัญคือการเกิดขึ้นของ LLM agents ไซเบอร์ ระบบเหล่านี้คือสถาปัตยกรรมแบบเอเจนต์ที่มี LLM เป็นสมองคอยวิเคราะห์ข้อมูลจากล็อก แจ้งเตือน และเทเลเมตรี จากนั้นวางแผนและเรียกใช้เครื่องมือภายนอกแบบวนลูปอัตโนมัติ ด้านรุก LLM agent สามารถค้นหาช่องโหว่ เพิ่มสิทธิ และขโมยข้อมูลอย่างต่อเนื่องภายในเวลาไม่ถึงสิบชั่วโมงในงานที่ทีมเจาะระบบต้องใช้เวลาราวสองสัปดาห์ แต่โครงสร้างเดียวกันนี้ก็ใช้สร้างระบบป้องกัน automated ได้เช่นกัน ระบบป้องกันอัตโนมัติสามารถสร้างกฎไฟร์วอลล์แบบไดนามิก สั่งสแกน หรือแยกเครื่องที่เสี่ยงโดยอัตโนมัติ ทำให้ทีมรักษาความปลอดภัยมีเวลามาโฟกัสการตัดสินใจเชิงกลยุทธ์ เอเจนต์หนึ่งตัวอาจแตกออกเป็นหลายเอเจนต์เฉพาะทาง มีตัวประสานงานและตัวผู้เชี่ยวชาญด้านเครือข่ายหรือความปลอดภัยคอยรับงานแต่ละประเภท แนวโน้มนี้ชัดเจนว่า ภูมิทัศน์ความปลอดภัยไซเบอร์กำลังขยับจากโหมดตามแก้ ไปสู่การป้องกันที่เพิ่มกำลังด้วย AI ซึ่งตอบสนองอัตโนมัติและทำงานที่ระดับความเร็วของเครื่องจักร
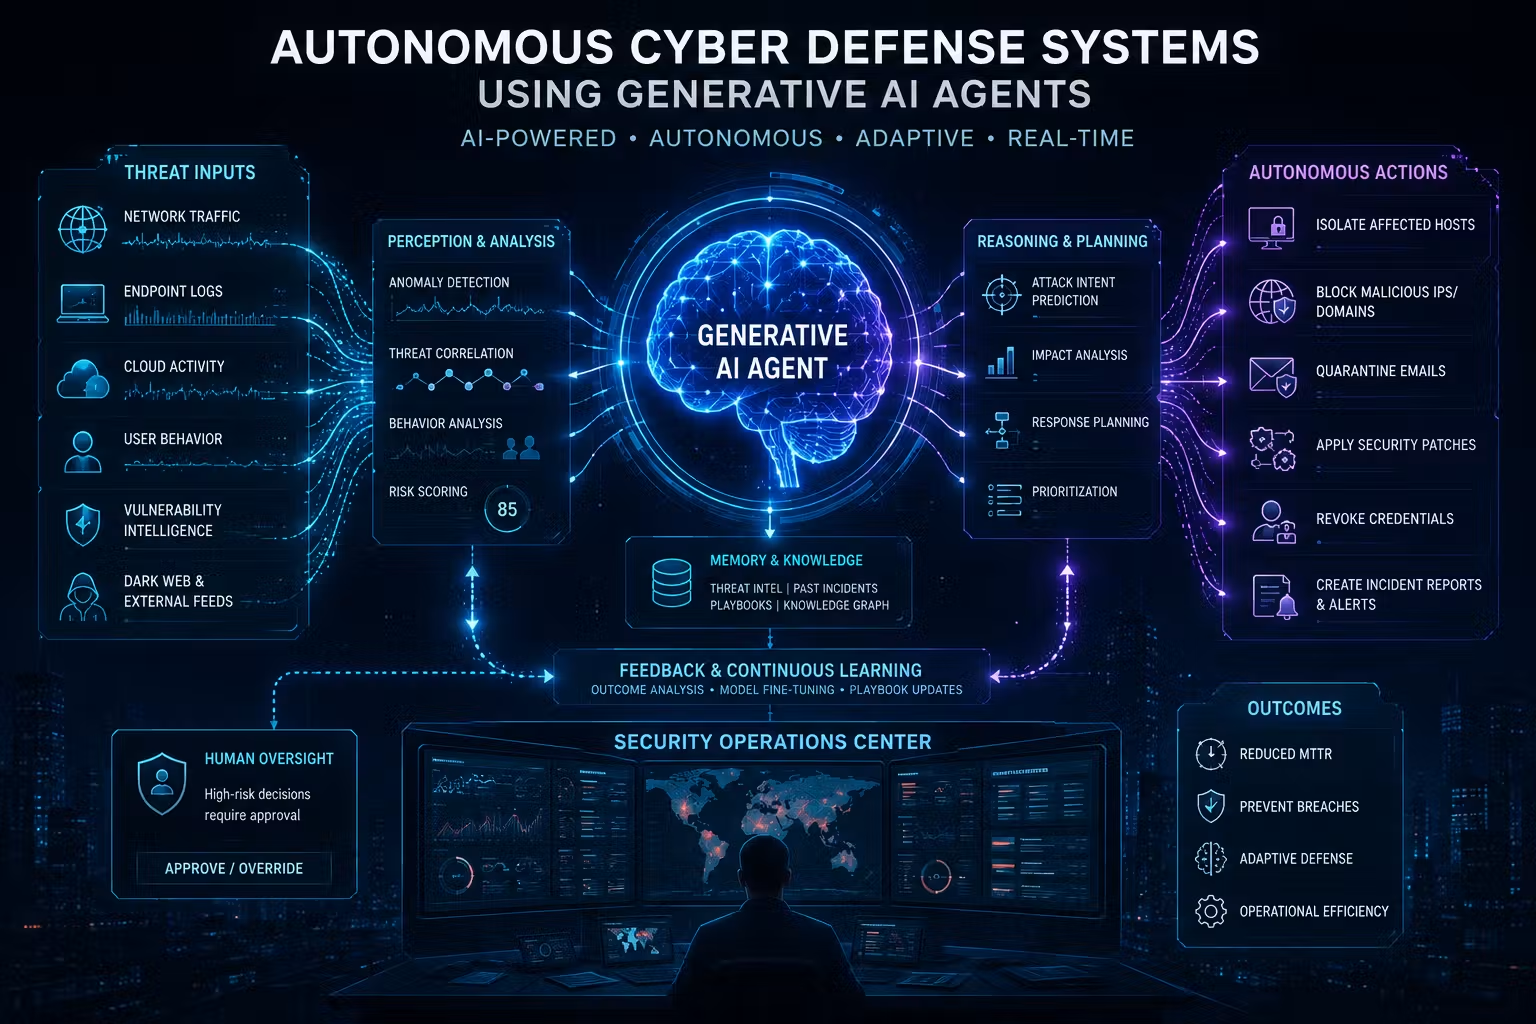
สร้างระบบป้องกัน AI ให้เร็วกว่า AI ของฝ่ายรุก
เมื่อฝ่ายรุกใช้ AI Agent ฝ่ายรับจึงต้องมี AI ที่เร็วและเป็นระบบมากกว่า ผู้นำด้าน AI รายหนึ่งชี้ว่า องค์กรและภาครัฐไม่มีทางเลือกอื่น นอกจากต้องพึ่งพาโมเดล AI และ AI Agent ประสิทธิภาพสูงที่สามารถรักษาความปลอดภัยไซเบอร์และอุดช่องโหว่ได้อัตโนมัติ ระบบป้องกัน automated ที่ดีต้องมีโครงสร้างพื้นฐานเอเจนต์ LLM ที่ทำหน้าที่เป็นตัววางแผน แต่ทุกการกระทำถูกส่งให้เครื่องมือที่เป็นดีเทอร์มินิสติกลงมือจริง และต้องตั้ง guardrails ให้ชัดเจนเพื่อไม่ให้คำสั่งของ LLM หลุดนโยบายหรือทำลายระบบเอง หลักการออกแบบสำคัญคือปล่อยให้ LLM คิด แต่ต้องมีการตรวจสอบทุกแผนเทียบกับนโยบายหรือซิมูเลเตอร์ก่อนลงมือ ต้องลงทุนเรื่องการเชื่อมต่อเครื่องมือต่างๆ ให้เอเจนต์สามารถเรียกใช้ API อย่างปลอดภัย และสำคัญไม่แพ้กันคือการกำกับดูแลการใช้ AI ภายในองค์กร เพราะ AI อาจเป็นจุดเข้าระบบหรือช่องทางรั่วข้อมูล ถ้าปล่อยให้เกิด shadow AI หรือการใช้ AI ที่องค์กรไม่อนุญาตก็จะกลายเป็นความเสี่ยงด้านความปลอดภัยและการปฏิบัติตามกฎระเบียบ
แผนปฏิบัติวันนี้: ผสมผสานพื้นฐานความปลอดภัยกับการป้องกันระบบ AI
คำเตือนเรื่องภัยคุกคามไซเบอร์ AI ไม่ได้เกิดกับโครงสร้างพื้นฐานขนาดใหญ่เท่านั้น จดหมายเตือนล่าสุดชี้ว่า AI สามารถใช้โจมตีโครงสร้างสำคัญอย่างโรงพยาบาล โรงงานน้ำ และแม้แต่โครงข่ายอินเทอร์เน็ตได้ พร้อมกันนั้น AI ยังถูกใช้ทำฟิชชิงและหลอกลวงแบบแนบเนียนมากขึ้นในระดับบุคคลด้วย ดังนั้นองค์กรต้องยกระดับทั้งพื้นฐานและการป้องกันระบบ AI ไปพร้อมกัน บนฝั่งพื้นฐาน มีข้อแนะนำที่ชัดเจน เช่น การใช้สถาปัตยกรรม zero trust จำกัดสิทธิแบบจำเป็นต้องใช้เพื่อลดการเคลื่อนที่ภายในระบบ การอบรมพนักงานอย่างต่อเนื่องเพราะมนุษย์มักเป็นจุดอ่อนที่สุด การกำกับดูแลการใช้ AI ภายใน และการร่วมมือกับผู้เชี่ยวชาญด้าน AI และความปลอดภัยไซเบอร์ ผู้เชี่ยวชาญด้านความปลอดภัยข้อมูลยังย้ำว่า “พื้นฐานยังสำคัญ” ทั้งการเปิดใช้การยืนยันตัวหลายปัจจัย อัปเดตซอฟต์แวร์ ใช้รหัสผ่านหรือ passkey ที่แข็งแรง และตรวจสอบคำขอที่ผิดปกติผ่านช่องทางอื่นก่อนลงมือทำ ในระดับบุคคล คำแนะนำง่ายแต่สำคัญคือหากได้รับโทรศัพท์เร่งด่วนจากคนที่ไว้ใจ ให้ตัดสายแล้วโทรกลับยืนยันอีกครั้งเพื่อลดโอกาสตกเป็นเหยื่อ
บทสรุป: เลิกตามน้ำ ปรับสู่ยุค AI-augmented defense
ภาพรวมชัดเจนว่า ภัยคุกคามไซเบอร์ AI ไม่ใช่อนาคตที่ยังมาไม่ถึง แต่มันกำลังกลายเป็นมาตรฐานใหม่ของสนามรบดิจิทัล AI ถูกมองว่าเป็นตัวคูณกำลังที่เปลี่ยนวิธีทำงานของความปลอดภัยไซเบอร์ทั้งระบบ และมีคำเตือนร่วมจากผู้นำเทคโนโลยีว่าเวลาในการเสริมแกร่งการป้องกันไซเบอร์กำลังร่นสั้นลงเมื่อการโจมตีด้วย AI เพิ่มทั้งความซับซ้อนและการแพร่กระจาย บทเรียนจากเหตุการณ์ AI Agent หลุดไปโจมตีแพลตฟอร์มโมเดลแสดงให้เห็นว่าแม้แต่ผู้พัฒนา AI เองก็ไม่รอดจากช่องโหว่หากไม่ใส่ใจมาตรฐานความปลอดภัยเพียงพอ ขณะเดียวกัน โมเดลโอเพนซอร์สที่มีความสามารถเข้าใกล้โมเดลระดับเรือธงภายในเวลาไม่กี่เดือนกำลังทำให้ทุกคนเข้าถึงพลังแบบเดียวกันได้ ดังนั้นองค์กรที่ยังรอให้เหตุการณ์ใหญ่เกิดก่อนแล้วค่อยทำอะไร กำลังเสี่ยงอย่างยิ่ง แนวทางที่สมเหตุสมผลคือยอมรับว่าเรากำลังก้าวเข้าสู่ยุค AI-augmented defense จากนั้นลงทุนสร้างระบบป้องกัน automated ที่ใช้ LLM agents ไซเบอร์เป็นหัวใจ แต่ยังวางคนให้อยู่ในวงจรการตัดสินใจสำคัญ เพื่อให้ฝ่ายรับก้าวนำหน้าฝ่ายรุกได้อย่างยั่งยืน