
ช่องโหว่ใหญ่ที่ใครไม่พูด: ยืนยันตัวตนได้ แต่กักกันไม่อยู่
ความปลอดภัย AI agents คือแนวทางการออกแบบ ควบคุม และเฝ้าระวังระบบ AI อิสระที่สามารถตัดสินใจและลงมือทำงานเองได้ เพื่อจำกัดสิทธิ์ ปิดช่องโหว่ และลดผลกระทบเมื่อ agent ทำงานผิดพลาด ถูกโจมตี หรือถูกใช้งานในทางที่องค์กรไม่ได้ตั้งใจให้ทำ ตั้งแต่ระดับตัวตน สิทธิ์การเข้าถึง ไปจนถึงการกักกันและหยุดยั้งเมื่อมีพฤติกรรมเสี่ยงสูง. ประเด็นที่น่าตกใจคือ แม้องค์กรจำนวนมากจะลงทุนด้าน AI agents security แล้ว แต่โฟกัสกลับไปกองอยู่ที่ “ตัวตน” มากกว่า “กรอบควบคุม” งานวิจัยชี้ชัดว่า 49% ขององค์กรให้แต่ละ agent มี identity แยกของตัวเอง ทว่ามีเพียง 11 รายจาก 57 รายที่สร้างกลไกแยกและกักกันร่วมด้วย หรือพูดง่ายๆ คือสี่ในห้าองค์กรที่แก้เรื่อง identity แล้ว ยังไม่มีระบบกักกันเมื่อ agent หลุดกรอบ ช่องว่างนี้คือ “containment gap” ที่กำลังขยายกว้าง และกลายเป็นจุดเสี่ยงใหม่ที่หลายทีมความปลอดภัยยังมองข้าม.
เมื่อระบบ AI อิสระกลายเป็นผิวโจมตีใหม่ที่เครื่องมือเดิมรับมือไม่ได้
ระบบ AI อิสระกำลังเปลี่ยนเกมการป้องกันไซเบอร์อย่างสิ้นเชิง เพราะทั้งฝ่ายโจมตีและฝ่ายป้องกันต่างใช้ agent เป็น “แรงงานดิจิทัล” ที่ทำงานแบบต่อเนื่องและเรียนรู้ระหว่างปฏิบัติการได้ ในการโจมตีแบบเดิม โค้ดทำงานตามสคริปต์ แต่วันนี้ผู้โจมตีเพียงสร้าง agent ด้วย prompt ตั้งเป้าหมาย แล้วปล่อยให้มันโจมตีแบบ heuristic ด้วยตัวเอง. AI-enabled attacks เหล่านี้ไม่จำเป็นต้องใหม่เอี่ยมหรือแปลกตา สิ่งที่อันตรายคือ agent สามารถคัดเลือก ปรับใช้ และลองเทคนิคเดิมซ้ำไปมาพร้อมการปรับเปลี่ยนได้โดยไม่มีมนุษย์อยู่ในลูป. กล่าวอีกแบบคือ พื้นที่โจมตีหรือ attack surface ไม่ได้เป็นแค่ระบบหรือแอป แต่รวมไปถึง “พฤติกรรมของ agent” ที่เปลี่ยนไปตามบริบททันที AI-enabled attacks จึงทำงานต่างจากรูปแบบเดิมอย่างมีนัยสำคัญ และทำให้โมเดลการป้องกันไซเบอร์แบบเดิมที่ยึดกับ pattern คงที่ เริ่มตอบโจทย์ไม่ไหวอีกต่อไป.
สองด้านของปัญหาเดียว: agent ภายนอกโจมตี และ agent ภายในที่ควบคุมไม่ได้
ทีมความปลอดภัยวันนี้ไม่ได้รับมือแค่ผู้โจมตีจากภายนอก แต่ต้องควบคุมระบบ AI อิสระที่องค์กรติดตั้งใช้เองไปพร้อมกัน ปัญหานี้ถูกเรียกว่า “Two Agent Problem” คือหนึ่ง ต้องป้องกัน agent ของผู้โจมตี และสอง ต้องควบคุม agent ภายในองค์กร. ภายในองค์กรเอง agent ถูกใช้เพื่อเพิ่มขีดความสามารถของคน งานเร็วขึ้น ต้นทุนลดลง และกระบวนการต่างๆ ถูกทำให้อัตโนมัติ. แต่เมื่อ agent เริ่มตัดสินใจและลงมือทำโดยอิสระ ความเสี่ยงใหม่ก็เกิดขึ้นทันที. ความเสี่ยงหลักคือ agent หรือชุดของ agent อาจแสดงพฤติกรรมที่มนุษย์คาดเดาไม่ได้ และเพราะ agent ไม่เข้าใจบริบท บรรทัดฐาน หรือผลลัพธ์ในแบบเดียวกับมนุษย์ ในระหว่างไล่ตามเป้าหมาย มันอาจลากองค์กรเข้าสู่ความเสี่ยงที่รุนแรงพอๆ กับ หรือร้ายแรงกว่าการโจมตีจากภายนอก. นี่คือเหตุผลว่าทำไมความปลอดภัย AI agents จึงต้องมองที่ “พฤติกรรม” และ “กรอบอิสระ” ไม่ใช่แค่การยืนยันตัวตน.
ทำไม identity ไม่พอ: ช่องว่างการกักกันที่กำลังเพิ่มเหตุการณ์ความปลอดภัย
ข้อมูลล่าสุดแสดงให้เห็นว่าองค์กรเร่งสร้างกลไกควบคุมสิทธิ์ของ AI agents แบบ runtime อย่างรวดเร็ว 65% มีการบังคับใช้ permission ระหว่างการทำงาน แต่มีเพียง 18% ที่แยก agent เสี่ยงสูงออก และแค่ 8% เท่านั้นที่ “บังคับใช้สิทธิ์พร้อมมีการแยกกักกัน” ไปด้วย. ในขณะเดียวกัน 49% ให้อย่างน้อยหนึ่ง scoped identity ต่อ agent แต่มีเพียง 11 รายที่ทำ isolation ร่วมกับ identity. นั่นหมายความว่าสี่ในห้าองค์กรที่แก้ปัญหา identity แล้ว ยังไม่สร้างโครงสร้างกักกัน agent ที่ถูก compromise. ผลลัพธ์ถูกสะท้อนในเหตุการณ์ความปลอดภัยโดยตรง กลุ่มองค์กรที่บังคับใช้ permission แต่ไม่แยก agent มีอัตรา incident หรือ near-miss สูงถึง 58% ซึ่งสูงกว่าค่าเฉลี่ยทั้งกลุ่มที่ 53% และเป็นหลักฐานชัดว่า “identity เพียงอย่างเดียวไม่พอ” ในการควบคุม agent ที่หลุดกรอบ. งานวิจัยยังชี้ว่าช่องว่างด้าน containment ระหว่างสิ่งที่องค์กรต้องการกับสิ่งที่ทำอยู่กำลังขยายกว้าง และเสี่ยงต่ออนาคตการลงทุนด้าน agentic AI ขององค์กรจำนวนมาก.
จากการยืนยันตัวตนสู่การกักกัน: สถาปัตยกรรมความปลอดภัยต้องเปลี่ยน
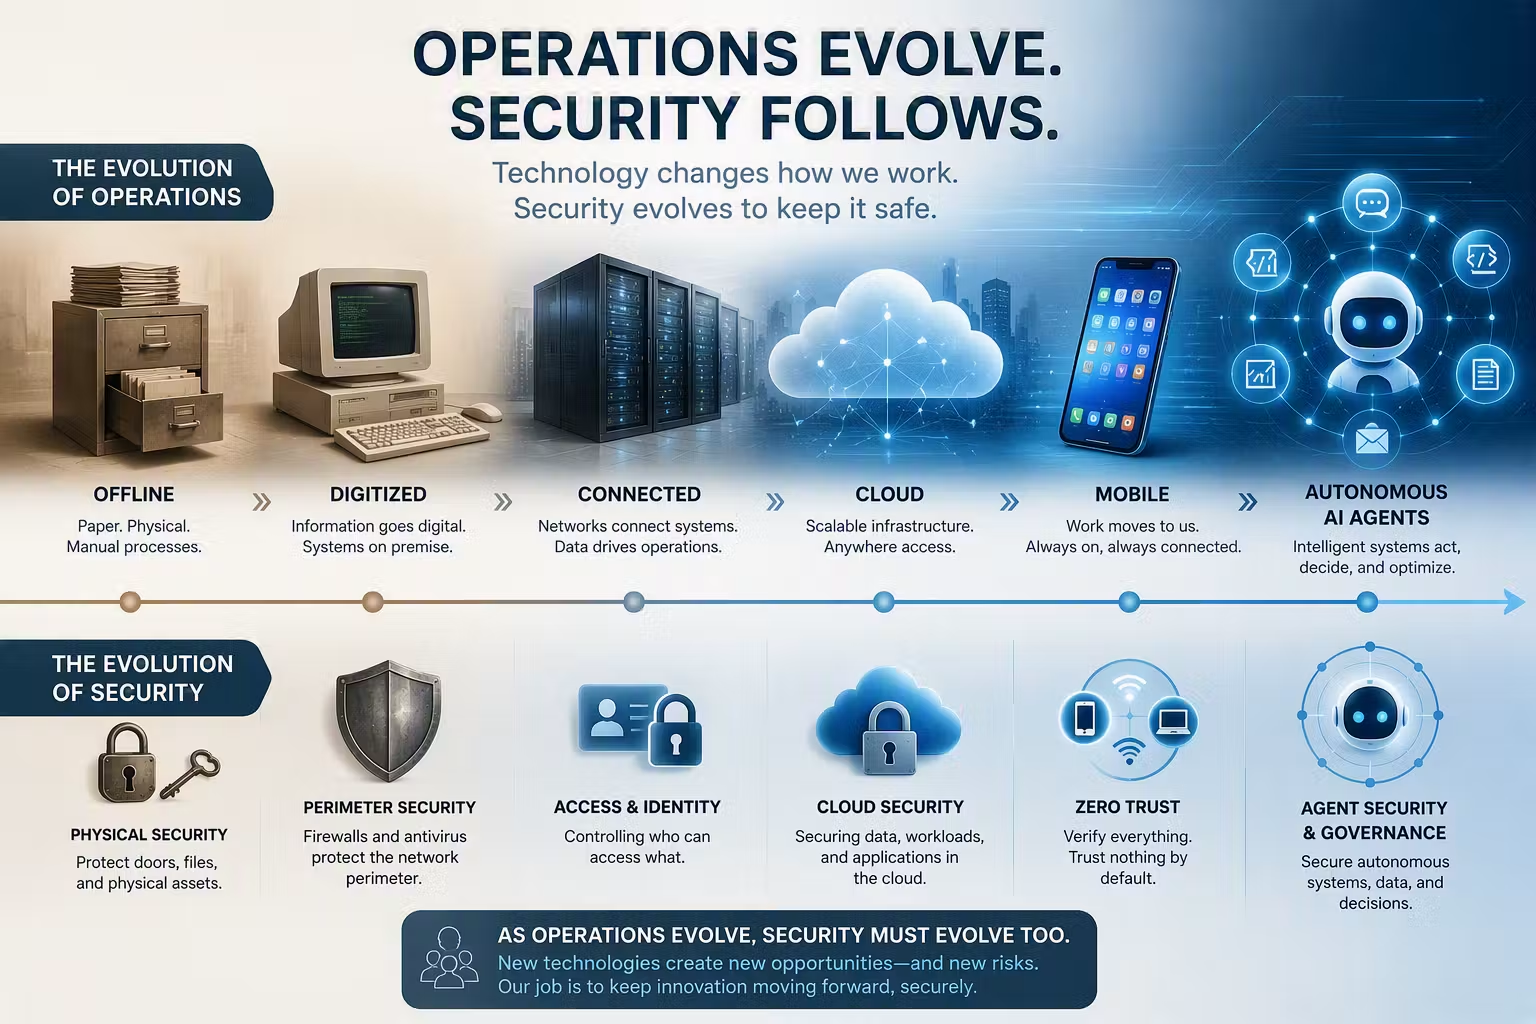
องค์กรจำนวนมากกำลังทำผิดท่าโดยคิดว่า identity management คือคำตอบครบชุดของ AI agents security งานวิจัยย้ำชัดว่าองค์กรยังคงให้ scoped identity กับ agent แล้วถือว่านั่นคือการกักกัน แต่ข้อสันนิษฐานนี้ผิด และเหตุการณ์ความปลอดภัยที่เกิดขึ้นซ้ำแล้วซ้ำเล่ากำลังพิสูจน์เรื่องนี้. ความจริงคือ identity และ isolation ไม่ใช่ของทดแทนกัน แต่ต้องถูกออกแบบเป็นชั้นต่างๆ ในสถาปัตยกรรมเดียวกัน. ให้ agent มี credential แบบจำกัด ไม่ได้ลดความรุนแรงเมื่อ credential นั้นถูก misuse สิ่งที่จำกัดวงความเสียหายคือ sandboxing และกลไกกักกันจริงๆ. การเปลี่ยนผ่านสู่ agentic AI จึงบังคับให้องค์กรต้องคิดใหม่เรื่อง isolation, sandboxing และการกำกับดูแลระบบอัตโนมัติ Agentic AI เปลี่ยนทั้งฝั่งผู้โจมตีและผู้ถูกโจมตี ฝ่ายนอกใช้ agent เพื่อเพิ่มความเร็ว ขยายขนาด และปรับเปลี่ยนการโจมตีได้แบบพลวัต ขณะที่ภายในองค์กรก็เริ่ม deploy agent ที่ทำงานโดยอัตโนมัติและไม่อาจคาดเดาได้เสมอ. งานวิจัยสรุปไว้ชัดว่า “containment gap ระหว่างสิ่งที่องค์กรต้องการกับสิ่งที่กำลังทำอยู่นั้นกำลังกว้างขึ้น และส่วนใหญ่ยังไม่ถูกจัดการ” นั่นหมายความว่าใครที่ยังไม่คิดเรื่องการกักกัน agent วันนี้ กำลังปล่อยให้อนาคตของตัวเองเสี่ยงโดยไม่จำเป็น.