
AI ตรวจสอบภัยคุกคามคืออะไร และทำไมเรื่องเวลาเป็นเดิมพัน
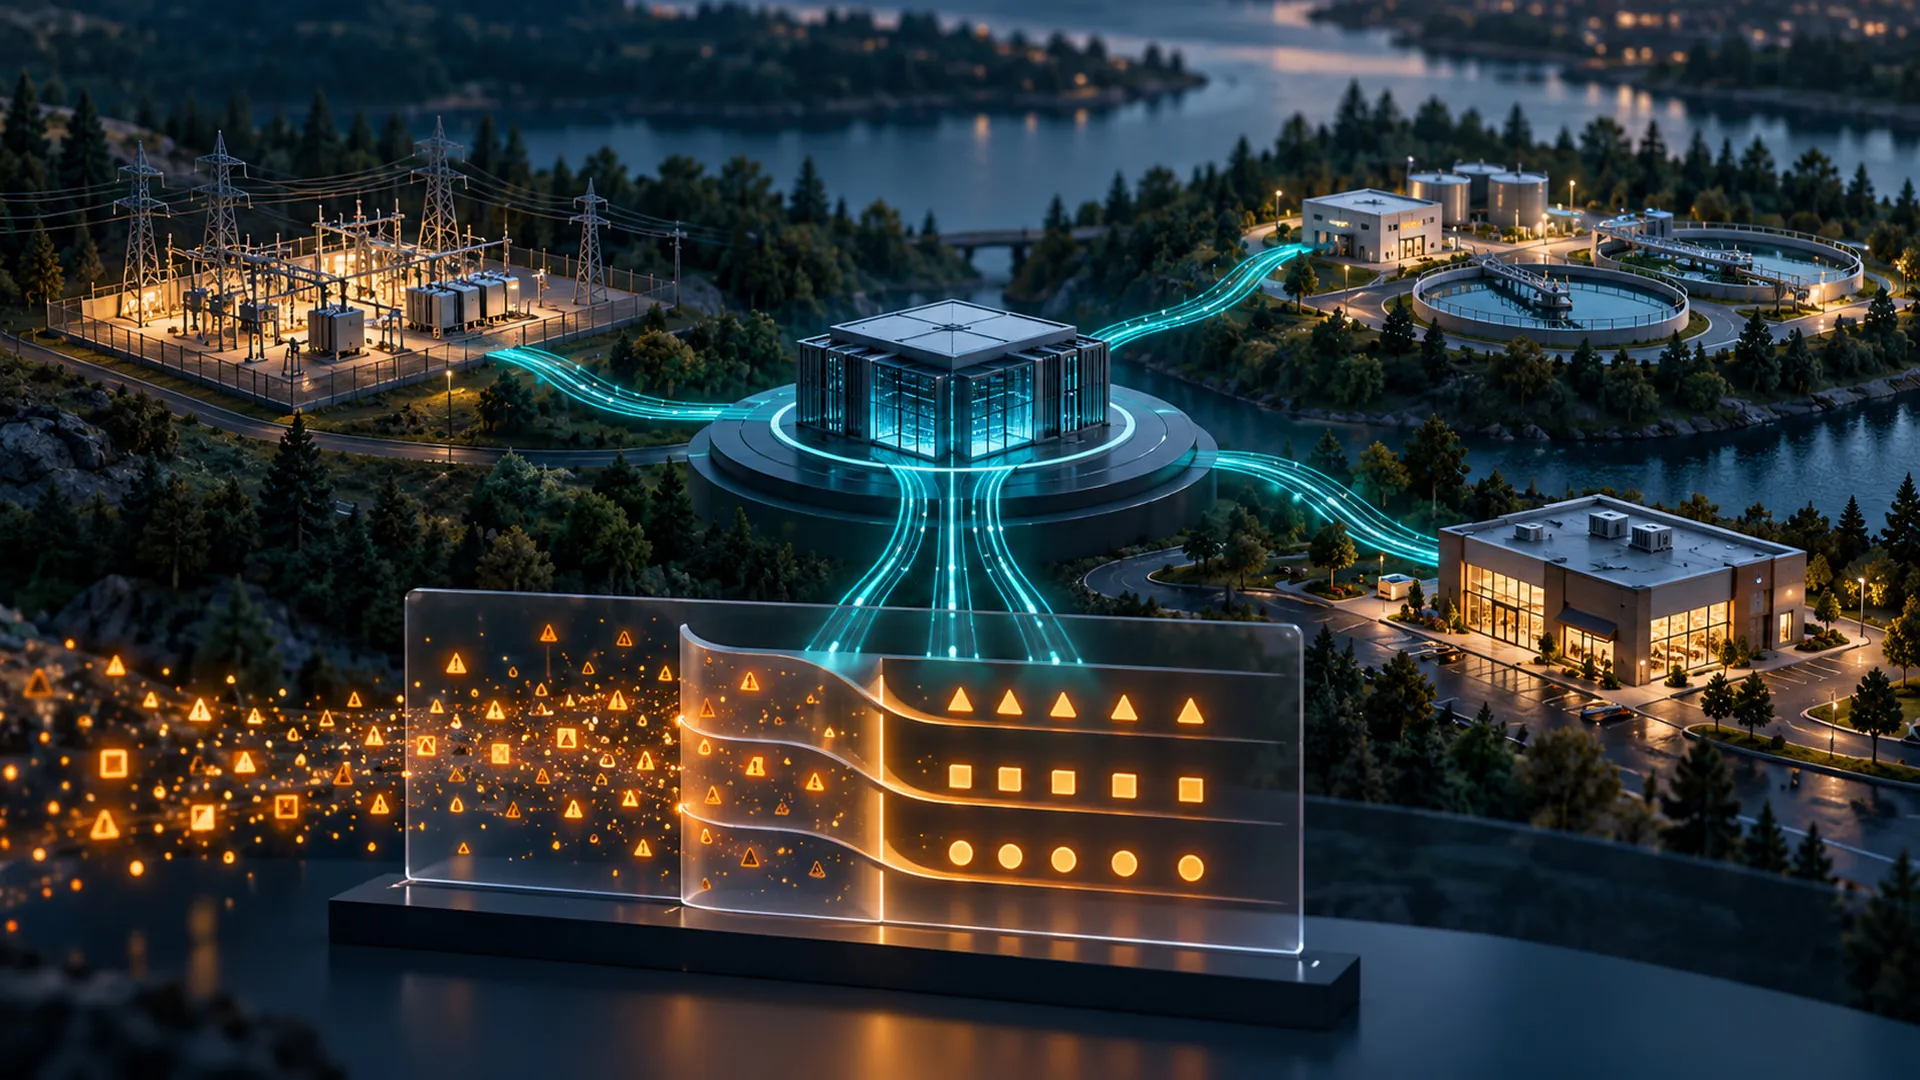
AI ตรวจสอบภัยคุกคาม คือการนำโมเดลปัญญาประดิษฐ์มาช่วยทีมความปลอดภัยวิเคราะห์เหตุการณ์ไซเบอร์ ตั้งแต่การวิเคราะห์มัลแวร์ด้วย AI การค้นหาช่องโหว่ในโค้ด ไปจนถึงระบบความปลอดภัยอัตโนมัติที่สามารถจัดลำดับความเสี่ยงและเสนอการแก้ไขช่องโหว่ได้อย่างรวดเร็ว เป้าหมายคือย่อเวลาจากการตรวจพบไปสู่การตอบสนองให้สั้นที่สุด เพื่อให้ทีมเล็กสามารถรับมือปริมาณภัยคุกคามที่เพิ่มขึ้นได้โดยไม่ต้องเพิ่มคนมากนัก ประเด็นสำคัญในวันนี้คือเวลา ฝ่ายโจมตีใช้เครื่องมืออัตโนมัติและ AI สร้างมัลแวร์และโจมตีแบบต่อเนื่อง หากองค์กรยังพึ่งการตรวจสอบด้วยมือเป็นหลัก การตอบสนองที่กินเวลาหลายวันหรือหลายสัปดาห์เท่ากับเปิดช่องให้ผู้โจมตีอยู่ในระบบนานเกินไป แนวทางใหม่ที่เห็นจาก SentinelOne Block Cloudflare และ Cyware คือการให้ AI เป็นเพื่อนร่วมทีมด้านความปลอดภัย ไม่ใช่แค่เครื่องมือเสริม เพื่อเปลี่ยนงานที่เคยช้าและซ้ำซ้อนให้กลายเป็นเวิร์กโฟลว์ที่ทำได้ในไม่กี่ชั่วโมงหรือไม่กี่นาที
การวิเคราะห์มัลแวร์ด้วย AI ของ SentinelOne เปลี่ยนเกมอย่างไร
กรณีของ SentinelOne แสดงให้เห็นชัดว่า AI ไม่ได้เข้ามาแทนที่นักวิจัย แต่เข้ามาเปลี่ยนสเกลงานวิจัย การวิเคราะห์มัลแวร์เชิงลึกแบบเดิมต้องใช้ผู้เชี่ยวชาญทำวิศวกรรมย้อนกลับทีละบิต ใช้เวลาถึง 4–6 สัปดาห์ต่อหนึ่งตัวอย่าง ตามคำกล่าวของ Gregor Stewart ประธานเจ้าหน้าที่ฝ่าย AI ของ SentinelOne OpenAI Daybreak สามารถทำงานระดับเดียวกันได้ภายในเวลาประมาณ 8 ชั่วโมง พร้อมคุณภาพที่เทียบเคียงมนุษย์ ผลเชิงกลยุทธ์คือทีมสามารถตรวจสอบมัลแวร์ได้มากขึ้น เชื่อมโยงตัวอย่างต่างๆ เข้าด้วยกัน เห็นภาพรวมของแคมเปญโจมตีที่ซับซ้อน ซึ่งเป็นสิ่งที่แทบเป็นไปไม่ได้เมื่อเวลาวิเคราะห์ต่อหนึ่งตัวอย่างยาวนานเกินไป AI ตรวจสอบภัยคุกคามในระดับโค้ดและพฤติกรรม ทำให้ SentinelOne เข้าถึงความเข้าใจภัยคุกคามที่เดิมมีต้นทุนสูงเกินกว่าจะทำได้ต่อเนื่อง จุดที่น่าสนใจคือ Stewart ย้ำว่าการตัดสินใจเชิงสถาปัตยกรรมและความรับผิดชอบต่อผลลัพธ์ยังเป็นหน้าที่ของมนุษย์ AI จึงเป็นเครื่องมือขยายขีดความสามารถ ไม่ใช่ผู้ตัดสินใจแทน
Block และ Cloudflare ใช้ OpenAI ความปลอดภัยย่อเวลาโต้ตอบช่องโหว่
ฝั่งองค์กรที่ต้องป้องกันแพลตฟอร์มขนาดใหญ่ Block และ Cloudflare แสดงให้เห็นว่าการนำ OpenAI ความปลอดภัยเข้ามาไม่ใช่แค่เรื่องเทคโนโลยี แต่เป็นการออกแบบเวิร์กโฟลว์ใหม่ทั้งหมด Block ใช้ Defense Factory และ Daybreak ให้ AI รับหน้าที่ค้นหาช่องโหว่ ตรวจจับภัยคุกคาม และช่วยตอบสนองในระดับที่ทีมใช้กำลังคนเพียงอย่างเดียวทำไม่ทัน งานอย่างการตรวจสอบข้อผิดพลาดซอฟต์แวร์หรือการวิเคราะห์ไฟล์บันทึกระบบที่เคยกินเวลาหลายวันหรือหลายสัปดาห์ วันนี้ถูกย่อให้เหลือเพียงเสี้ยวหนึ่งของเดิม James Nettesheim ประธานเจ้าหน้าที่ฝ่ายความมั่นคงปลอดภัยสารสนเทศของ Block อธิบายว่า AI ทำหน้าที่เหมือนเพื่อนร่วมทีมคนใหม่ที่สามารถรับงานเพิ่มขึ้นได้ โดยทีมสามารถอธิบายปัญหาที่เฉพาะเจาะจงให้โมเดลช่วยคิด ไม่ต้องเขียนขั้นตอนระบบความปลอดภัยอัตโนมัติแบบแข็งตัวเหมือนเดิม ด้าน Cloudflare นำ Daybreak มาตรวจสอบโค้ดลูกค้า ระบุช่องโหว่ และเชื่อมโยงกับข้อมูลทราฟฟิกจริง เพื่อจัดลำดับความสำคัญและเสนอการแก้ไขช่องโหว่ให้ลูกค้าตรวจสอบก่อนนำไปใช้ แนวทางนี้ทำให้ทีมความปลอดภัยไม่จมอยู่กับการคัดกรองแจ้งเตือน แต่หันไปโฟกัสเคสที่มีความเสี่ยงสูงได้มากขึ้น
Cyware และบทบาทของ AI ในการจัดลำดับข่าวกรองภัยคุกคามสำหรับทีมเล็ก
ไม่ใช่ทุกองค์กรจะมีทีมข่าวกรองภัยคุกคามเต็มรูปแบบ Cyware จึงเลือกโจทย์ที่ต่างออกไป คือการทำให้ข้อมูลที่แชร์กันในเครือข่ายข่าวกรองกลายเป็นลำดับความสำคัญที่ลงมือทำได้จริงสำหรับองค์กรขนาดเล็ก Last Mile AI Agents ของ Cyware ทำหน้าที่อ่านคำแนะนำเตือนภัยที่ส่งมาจากศูนย์กลาง แล้วประเมินว่าข้อมูลใดเกี่ยวข้องกับภาคส่วน เทคโนโลยี และสภาพแวดล้อมของแต่ละองค์กร รุ่นแรกอย่าง Vulnerability Watch และ Threat Briefing มีเอเจนต์ Priority Intelligence Requirements คอยจัดเรียงสิ่งที่ควรทำก่อน ผลลัพธ์คือแนวทางปฏิบัติที่จัดลำดับแล้ว ไม่ใช่เพียงรายการข่าวกรองยาวเหยียดที่ผู้ดูแลระบบคนเดียวต้องมานั่งอ่านเอง แนวทางนี้สะท้อนภาพใหญ่ของ AI ตรวจสอบภัยคุกคามในยุคใหม่ นั่นคือการทำให้ระบบความปลอดภัยอัตโนมัติไม่ใช่สิทธิพิเศษขององค์กรใหญ่ แต่เป็นเครื่องมือที่ช่วยให้ทีมเล็กในสาธารณูปโภคหรือธุรกิจขนาดเล็กมีโอกาสป้องกันตัวในระดับใกล้เคียงกับศูนย์กลางข่าวกรอง
ข้อคิดสำหรับองค์กรที่กำลังจะนำ AI เข้ามาในเวิร์กโฟลว์ความปลอดภัย
ภาพรวมจาก SentinelOne Block Cloudflare และ Cyware บอกเราว่า AI ในงานความปลอดภัยไม่ใช่ของเล่นทดลอง แต่เป็นตัวเปลี่ยนสมการเวลาอย่างแท้จริง การวิเคราะห์มัลแวร์ด้วย AI การแก้ไขช่องโหว่แบบอัตโนมัติ และการจัดลำดับข่าวกรองด้วยเอเจนต์เฉพาะทาง ทำให้ทีมเล็กสามารถรับมือปริมาณภัยคุกคามที่เพิ่มขึ้นได้โดยไม่ต้องขยายทีมอย่างหนัก อย่างไรก็ตาม การนำ AI ตรวจสอบภัยคุกคามเข้ามาไม่ควรหมายถึงการปล่อยให้ระบบตัดสินใจเองทั้งหมด ทุกกรณีในแหล่งข้อมูลย้ำว่ามนุษย์ยังต้องเป็นผู้ตรวจสอบผลลัพธ์และรับผิดชอบต่อการเปลี่ยนแปลงที่มีผลกระทบสูง องค์กรที่กำลังเริ่มต้นควรถามตัวเองว่า งานใดเหมาะกับระบบความปลอดภัยอัตโนมัติ งานใดต้องให้มนุษย์ตัดสินใจ และจะออกแบบเวิร์กโฟลว์ให้คนกับ AI ทำงานร่วมกันอย่างต่อเนื่องได้อย่างไร หากตอบคำถามเหล่านี้ได้ชัด AI จะไม่ใช่เพียงเทคโนโลยีใหม่ แต่จะกลายเป็นโครงสร้างพื้นฐานด้าน OpenAI ความปลอดภัยที่ช่วยย่อเวลาโต้ตอบจากสัปดาห์เหลือไม่กี่ชั่วโมงอย่างมีความรับผิดชอบ