
ช่องโหว่ที่ผู้ดูแลระบบไม่ควรมองข้าม
ช่องโหว่ NGINX คือจุดบกพร่องด้านความปลอดภัยในซอฟต์แวร์เว็บเซิร์ฟเวอร์และระบบพร็อกซีที่อาจเปิดให้ผู้โจมตีเข้าถึงหรือควบคุมเซิร์ฟเวอร์ได้ หากระบบใช้รุ่นที่ได้รับผลกระทบและยังไม่ได้ติดตั้งแพตช์ NGINX ที่ผู้พัฒนาเผยแพร่
ผู้พัฒนาออกประกาศแก้ช่องโหว่ด้านความปลอดภัย 10 รายการ โดย 5 รายการอาจนำไปสู่การรันโค้ดระยะไกลบนเซิร์ฟเวอร์ ส่วนผู้เชี่ยวชาญด้านความปลอดภัยใช้ชื่อ nginx2root เรียกช่องโหว่ชุดนี้ จึงไม่ใช่เรื่องที่ควรปล่อยให้เป็นงานบำรุงรักษารอบถัดไป ซอฟต์แวร์นี้ทำหน้าที่ส่งมอบเว็บไซต์และเว็บแอปพลิเคชัน อีกทั้งใช้เป็นพร็อกซีย้อนกลับ ตัวกระจายโหลด และแคช จึงอยู่ในโครงสร้างพื้นฐานของบริการออนไลน์จำนวนมาก
ประเด็นน่ากังวลคือช่องโหว่ร้ายแรงบางรายการอาจเปิดทางให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสั่งให้เซิร์ฟเวอร์ทำงานตามคำสั่งจากระยะไกลได้ ความเสี่ยงนี้ทำให้ความปลอดภัยเว็บเซิร์ฟเวอร์เป็นเรื่องที่ต้องจัดการเชิงรุก ไม่ใช่รอให้พบการบุกรุกก่อนจึงค่อยตรวจสอบ
รุ่นที่ได้รับการแก้ไขและเงื่อนไขสำคัญ
ประกาศอัปเดตระบุรุ่นที่แก้ไขแล้ว ได้แก่ 1.30.7 สำหรับสายเสถียร และ 1.31.9 สำหรับสายหลัก ผู้ดูแลระบบควรตรวจสอบว่าติดตั้งรุ่นใดอยู่ แล้วเลือกอัปเดตตามสายรุ่นและคำแนะนำของผู้พัฒนา อย่าคิดว่าการใช้ NGINX มานานหรือระบบยังทำงานปกติเป็นหลักฐานว่าปลอดภัย เพราะช่องโหว่ที่ยังไม่ได้แก้ไขอาจไม่แสดงอาการให้เห็น
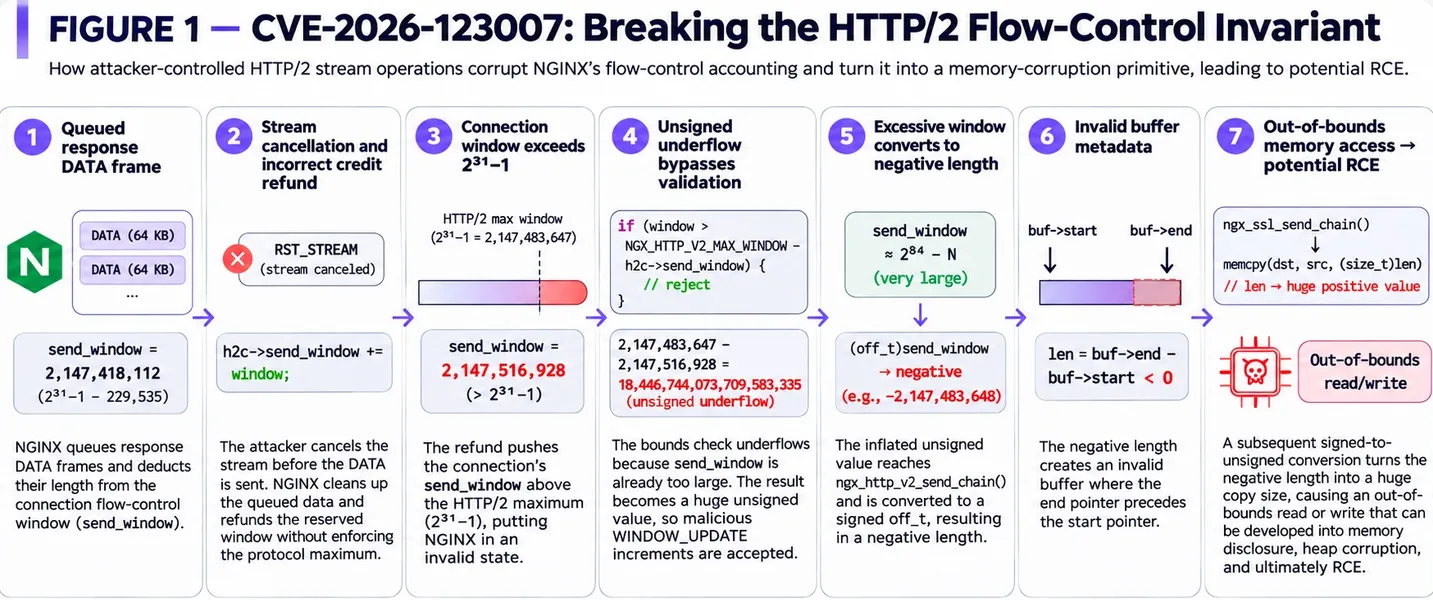
ช่องโหว่ร้ายแรงสองรายการที่ระบุในรายงานต้องอาศัยการเปิดใช้ HTTP/2 บนเซิร์ฟเวอร์ที่ได้รับผลกระทบ และถูกจัดระดับความรุนแรง 9.2 จาก 10 เงื่อนไขนี้ช่วยให้ผู้ดูแลประเมินขอบเขตได้ แต่ไม่ควรใช้เป็นเหตุผลให้ชะลอการอัปเดต เพราะยังมีช่องโหว่อื่นในชุดเดียวกันที่ต้องตรวจสอบ และการตั้งค่าที่เปิดใช้งานอาจแตกต่างกันระหว่างระบบ
ณ เวลาที่มีการรายงาน ยังไม่พบหลักฐานว่ามีการใช้ช่องโหว่ชุดนี้โจมตีจริงในวงกว้าง นั่นเป็นโอกาสให้ผู้ดูแลปิดความเสี่ยงก่อนสถานการณ์เปลี่ยน ไม่ใช่สัญญาณให้รอจนมีข่าวการโจมตี
แนวทางรับมือที่ควรทำทันที
การตอบสนองที่เหมาะสมเริ่มจากการสำรวจสินทรัพย์ให้ครบ เพราะ NGINX อาจติดตั้งอยู่บนเครื่องจริง เครื่องเสมือน หรือโครงสร้างพื้นฐานคลาวด์ และอาจมีหลายทีมดูแล หากตรวจสอบเพียงเซิร์ฟเวอร์หลัก ก็มีโอกาสปล่อยระบบทดสอบหรือเครื่องที่เปิดสู่อินเทอร์เน็ตไว้โดยไม่รู้ตัว
- รวบรวมรายชื่อเซิร์ฟเวอร์และบริการที่ใช้ NGINX พร้อมตรวจรุ่นที่ติดตั้งและสายรุ่น
- เปรียบเทียบรุ่นที่ใช้อยู่กับประกาศความปลอดภัยของผู้พัฒนา และตรวจว่ามีการเปิดใช้ HTTP/2 หรือไม่
- วางแผนอัปเดตเป็นรุ่นที่แก้ไขแล้วตามสายที่ใช้งาน โดยทดสอบความเข้ากันได้และเตรียมแผนย้อนกลับ
- หลังติดตั้งแพตช์ ตรวจสอบบันทึกการทำงานและการตั้งค่าที่เกี่ยวข้อง พร้อมติดตามประกาศเพิ่มเติมจากผู้พัฒนา
ไม่ควรแก้ปัญหาด้วยการปิด HTTP/2 เพียงอย่างเดียวแล้วถือว่าจบ เพราะนั่นไม่ได้ทดแทนการติดตั้งแพตช์สำหรับช่องโหว่ทั้งหมด การตรวจเวอร์ชันและอัปเดตอย่างเป็นระบบคือวิธีลดช่วงเวลาที่ระบบเปิดรับความเสี่ยงได้ตรงจุดที่สุด
ข้อสรุป: ใช้ช่วงเวลานี้ปิดช่องโหว่
NGINX เป็นส่วนสำคัญของเว็บไซต์และบริการออนไลน์จำนวนมาก เมื่อซอฟต์แวร์ที่อยู่หน้าบ้านมีช่องโหว่ซึ่งอาจนำไปสู่การรันโค้ดระยะไกล ผลกระทบย่อมไม่จำกัดอยู่แค่ตัวเว็บเซิร์ฟเวอร์ แต่อาจลุกลามไปถึงแอปพลิเคชันและข้อมูลที่ระบบนั้นเชื่อมต่ออยู่
แม้ยังไม่มีรายงานการใช้ช่องโหว่เหล่านี้โจมตีจริง การมีแพตช์พร้อมใช้งานทำให้การรอมีความเสี่ยงมากกว่าประโยชน์ ผู้ดูแลควรตรวจสอบรุ่นที่ติดตั้งโดยเร็ว อัปเดตตามประกาศทางการ และยืนยันผลหลังติดตั้ง นี่คือขั้นตอนพื้นฐานที่จำเป็นต่อความปลอดภัยเว็บเซิร์ฟเวอร์ และเป็นวิธีป้องกันไม่ให้ช่องโหว่ที่รู้จักแล้วกลายเป็นทางเข้าของผู้โจมตี