
แพตช์ที่ปกป้องระบบ กำลังกลายเป็นเบาะแสให้ผู้โจมตี
AI โจมตีไซเบอร์แบบอัตโนมัติคือการใช้เอเจนต์ปัญญาประดิษฐ์เชื่อมต่อกับเครื่องมือความปลอดภัย เพื่อสำรวจระบบ ค้นหาช่องโหว่ซอฟต์แวร์ และปรับขั้นตอนโจมตีตามผลที่พบ โดยลดการควบคุมจากมนุษย์ให้น้อยลง
จุดที่น่ากังวลไม่ใช่เพียงเอไอเขียนโค้ดได้ แต่เป็นการนำมันไปต่อเข้ากับกระบวนการลงมือจริง ผู้โจมตีใช้วิธีเทียบโค้ดก่อนและหลังออกแพตช์ หรือการแกะรอยแพตช์ เพื่อดูว่าผู้พัฒนาปิดจุดใด แล้วนำเบาะแสนั้นไปสร้างโค้ดโจมตีระบบที่ยังไม่ได้อัปเดต ช่องโหว่ที่มีแพตช์แล้วแต่ระบบยังไม่ได้ติดตั้งจึงยังเป็นเป้าหมายสำคัญ
ทีมข่าวกรองภัยคุกคามของกูเกิลพบเฟรมเวิร์กหลายเอเจนต์ชื่อ exploit_agent บนเซิร์ฟเวอร์ที่เปิดสู่สาธารณะ ระบบเปรียบเทียบโค้ดเว็บแอปพลิเคชันก่อนและหลังแพตช์ ค้นหาจุดอ่อน แล้วเขียนและทดสอบชุดโจมตีได้โดยไม่ต้องให้มนุษย์สั่งทีละขั้น นี่ทำให้ช่วงรอระหว่างการเปิดเผยช่องโหว่กับการติดตั้งแพตช์กลายเป็นเวลาที่มีค่าต่อผู้โจมตีอย่างยิ่ง
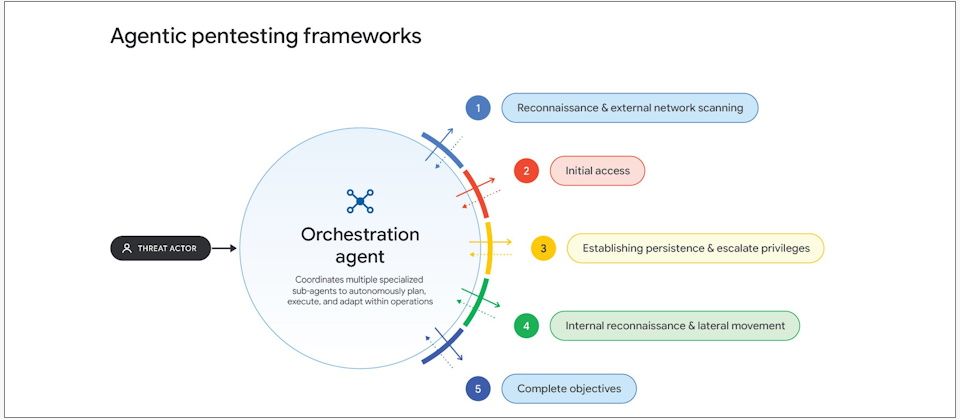
หลายเฟรมเวิร์กช่วยลาดตระเวนและเดินหน้าการโจมตี
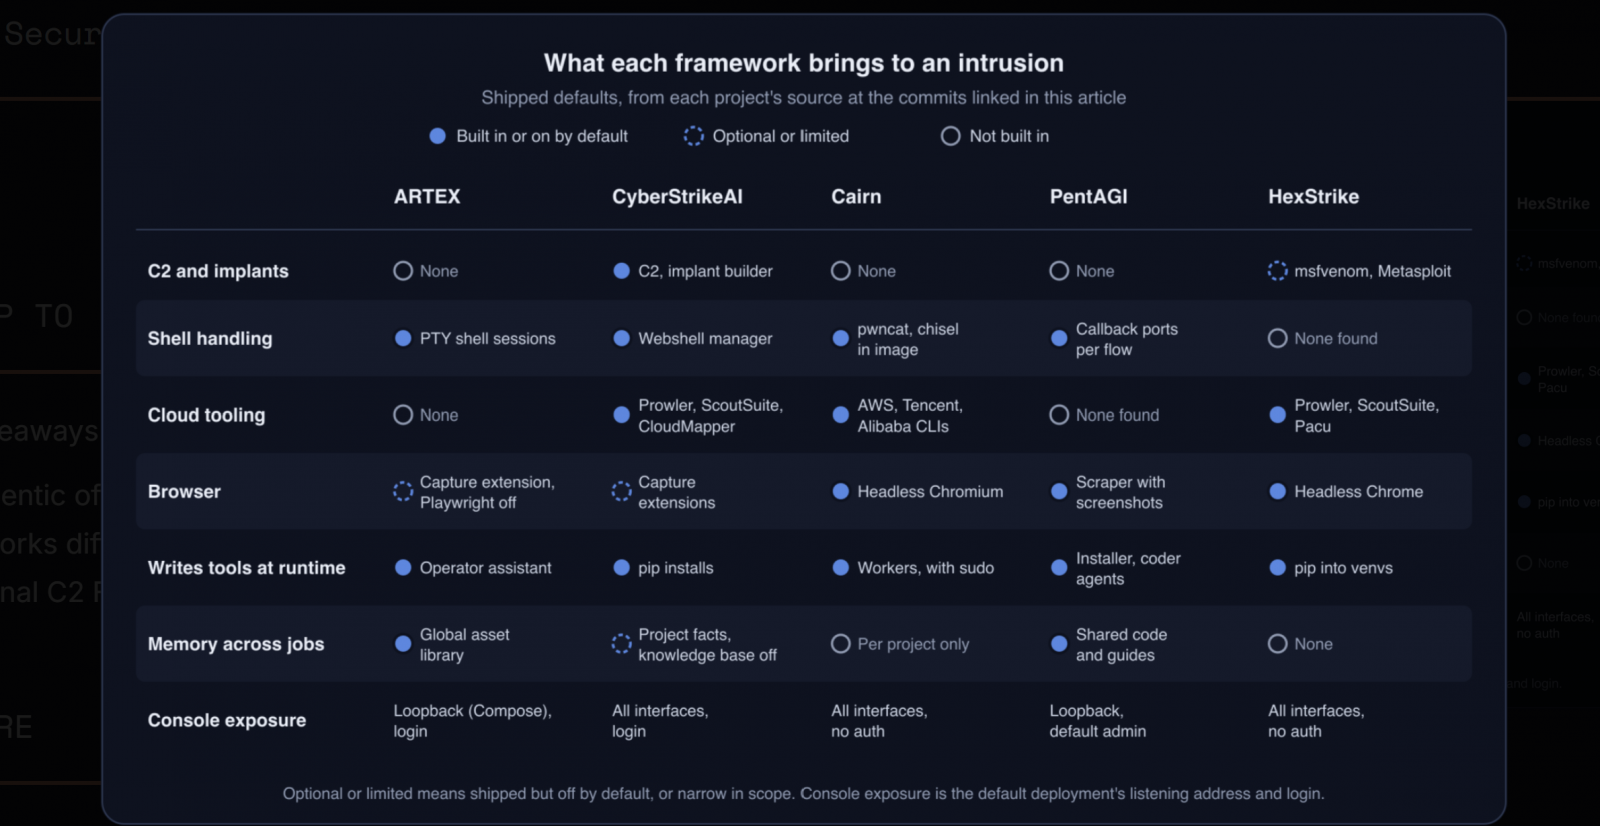
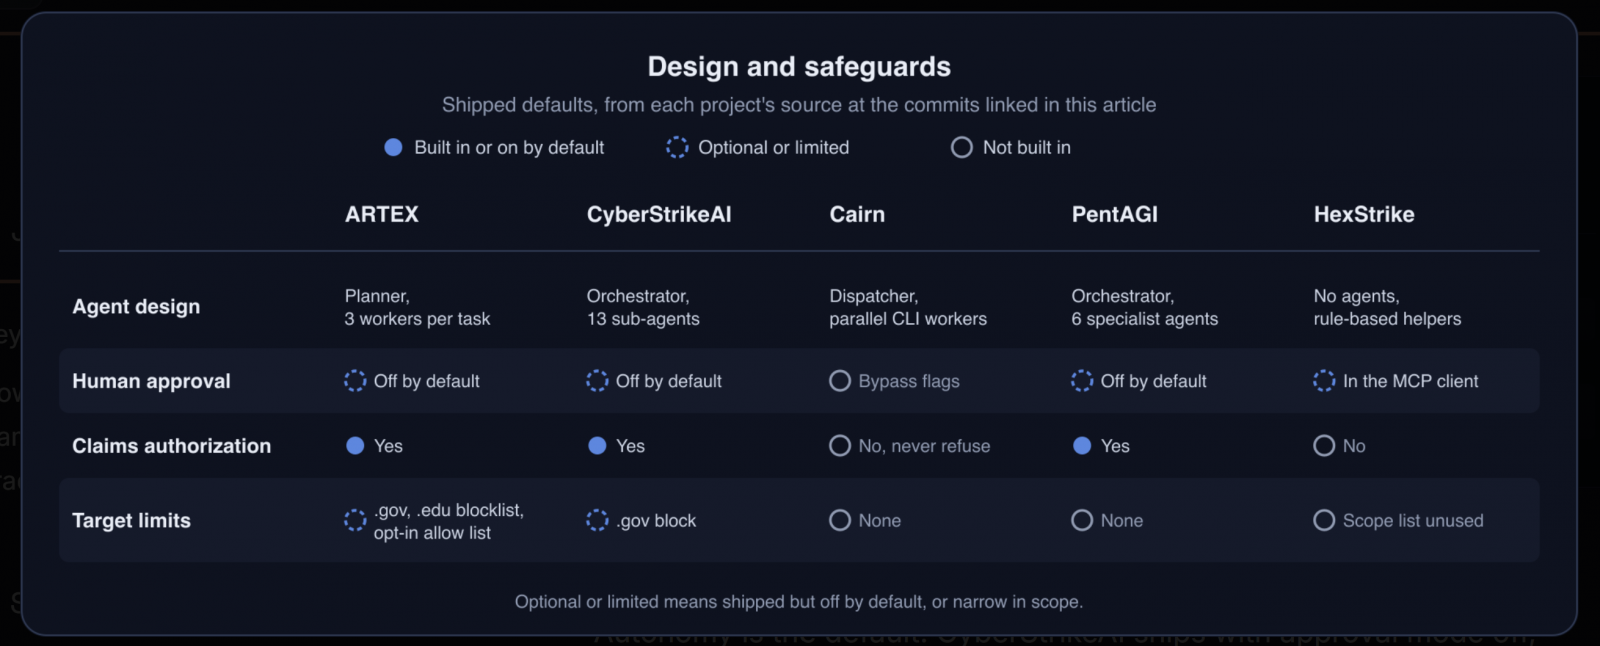
เครื่องมือเหล่านี้ไม่ได้เริ่มจากศูนย์ แต่เชื่อมโมเดลภาษาขนาดใหญ่เข้ากับเครื่องมือสแกน เครือข่าย บรรทัดคำสั่ง และระบบคลาวด์ จากนั้นให้เอไอเลือกขั้นตอนต่อไปตามผลที่ได้ บางระบบแบ่งงานให้เอเจนต์หลายตัวทำพร้อมกัน จึงช่วยลดการควบคุมด้วยมือและทำให้การลาดตระเวนกับสแกนช่องโหว่ต่อเนื่องขึ้น
รายงานด้านความปลอดภัยวิเคราะห์เฟรมเวิร์กโอเพนซอร์ส 5 รายการ ได้แก่ ARTEX, CyberStrikeAI, Cairn, PentAGI และ HexStrike โดยเครื่องมือเหล่านี้ถูกนำไปใช้ในกิจกรรมบุกรุกจริง แม้บางรายการออกแบบมาเพื่อการทดสอบเจาะระบบที่ได้รับอนุญาตก็ตาม เฟรมเวิร์กโจมตี AI จึงไม่ใช่ความเสี่ยงเชิงทฤษฎีอีกต่อไป แต่ก็ไม่ได้หมายความว่าทุกระบบจะถูกเจาะสำเร็จ หรือทุกการทำงานจะไร้มนุษย์อยู่เบื้องหลัง
เมื่อการเข้าถึงระบบสำเร็จ ภัยอาจขยายไปสู่การสำรวจเครือข่ายภายใน เดารหัสผ่าน และติดตั้งเว็บเชลล์เพื่อควบคุมเครื่องจากระยะไกล สิ่งที่องค์กรควรระวังคือการโจมตีอาจประกอบด้วยเหตุผิดปกติหลายครั้งที่ห่างกัน ไม่ใช่สัญญาณเตือนเดียวโดด ๆ การเชื่อมโยงพฤติกรรมข้ามเวลาและระบบจึงสำคัญกว่าการเฝ้าดูเหตุการณ์แยกส่วน
ไฟล์ตั้งค่าก็เป็นทางเข้าของแบ็กดอร์ได้
การไล่ล่าช่องโหว่ไม่ใช่ความเสี่ยงเดียว กรณีไฟล์ตั้งค่า Claude Code ถูกแก้ไขแสดงให้เห็นว่าเครื่องมือช่วยพัฒนาซอฟต์แวร์อาจถูกใช้เป็นทางฝังแบ็กดอร์ได้ ผู้โจมตีแก้ไฟล์ .claude/settings.json เพื่อให้โปรแกรมพยายามดาวน์โหลดแบ็กดอร์ชื่อ SOMBERMEME เมื่อผู้ใช้เปิด Claude Code นี่เตือนว่าไฟล์ตั้งค่าและส่วนขยายไม่ใช่รายละเอียดเล็กน้อย แต่เป็นส่วนหนึ่งของพื้นผิวการโจมตี
องค์กรควรตรวจสอบไฟล์ตั้งค่าและส่วนขยายก่อนนำเข้าระบบจริง จำกัดสิทธิ์ของเอเจนต์ที่เข้าถึงโค้ดหรือคลังข้อมูล และติดตามการสร้างโทเคนเข้าถึงใหม่ที่ผิดปกติ ข้อมูลรับรองที่ถูกขโมยยังเป็นช่องทางบุกรุกที่ใช้ได้จริง จึงควรเก็บรักษาโทเคนและรหัสผ่านอย่างเข้มงวด พร้อมทบทวนสิทธิ์การเข้าถึงให้เท่าที่จำเป็น
การป้องกันไม่ควรพึ่งการตรวจจับชื่อเครื่องมือหรือไฟล์ต้องสงสัยเพียงอย่างเดียว เพราะผู้โจมตีเปลี่ยนเครื่องมือได้ องค์กรควรจับตาพฤติกรรม เช่น การสแกนต่อเนื่อง การเรียกใช้คำสั่งจากบัญชีที่ไม่คุ้นเคย การเข้าถึงระบบจากระยะไกล และการติดตั้งเว็บเชลล์ แล้วเชื่อมสัญญาณเหล่านี้เป็นภาพการบุกรุกเดียวกัน
ลดช่องว่างการป้องกัน ก่อนความเร็วจะกลายเป็นข้อได้เปรียบของคนร้าย
ข้อสรุปที่องค์กรไม่ควรมองข้ามคือเอไอไม่ได้ลบวิธีโจมตีเดิม แต่ทำให้การสำรวจและการลงมือบางขั้นเร็วและต่อเนื่องขึ้น ข้อมูลรับรองที่ถูกขโมยและระบบที่ยังไม่ติดตั้งแพตช์ยังเป็นจุดอ่อนหลัก ขณะเดียวกัน ระบบอัตโนมัติก็อาจทิ้งร่องรอยจากการรับส่งข้อมูลและการทำงานของโปรแกรม ซึ่งช่วยให้ทีมป้องกันตรวจจับได้หากเฝ้าดูเป็น
- จัดลำดับติดตั้งแพตช์โดยพิจารณาความเสี่ยงและการเปิดเผยช่องโหว่ อย่าปล่อยให้ระบบสำคัญค้างอัปเดตโดยไม่มีแผน
- จำกัดสิทธิ์เอเจนต์และเครื่องมือที่เชื่อมต่อกับโค้ด คลังข้อมูล และระบบคลาวด์
- ตรวจสอบไฟล์ตั้งค่าและส่วนขยายก่อนติดตั้ง พร้อมทบทวนความเปลี่ยนแปลงที่ไม่ได้รับอนุญาต
- เฝ้าระวังการใช้ข้อมูลรับรอง การสร้างโทเคนใหม่ การสแกน และคำสั่งจากระยะไกล โดยเชื่อมเหตุการณ์ข้ามระบบและช่วงเวลา
การรับมือที่ยึดพฤติกรรมเป็นหลักและการปกป้องข้อมูลรับรองต้องเดินคู่กับการเร่งติดตั้งแพตช์ เพราะการหวังเพียงว่าเครื่องมือของผู้โจมตีจะตรวจพบได้ง่ายไม่ใช่แผนที่พอเพียง เมื่อ AI แกะแพตช์และสั่งงานต่อเองได้ เวลาที่องค์กรใช้ตัดสินใจและลงมือแก้ไขย่อมมีความหมายมากขึ้น