
Agentic AI คืออะไร และทำไมถึงกลายเป็นสมรภูมิใหม่ของความปลอดภัย
Agentic AI หรือ Autonomous AI คือปัญญาประดิษฐ์ที่ไม่ได้หยุดแค่ตอบคำถามแบบแชตบอต แต่สามารถคิด วิเคราะห์ ตัดสินใจ และลงมือทำงานอัตโนมัติ โดยเชื่อมต่อเครื่องมือภายนอก เข้าถึงระบบองค์กร และแก้ไขข้อมูลได้เอง จึงมีศักยภาพในการช่วยงานมนุษย์และในขณะเดียวกันก็อาจถูกใช้เป็นอาวุธไซเบอร์ที่ทำงานได้ต่อเนื่องในระดับความเร็วของเครื่องจักร ในมุมหนึ่ง Agentic AI เปิดประตูให้องค์กรยกระดับ AI agents security ใช้ตัวแทนอัจฉริยะเข้ามาดูแลงานด้าน IT และความปลอดภัยแบบที่คนเคยต้องทำเองทั้งหมด แต่ในอีกด้าน ผู้ไม่หวังดีใช้ความสามารถเดียวกันสร้างภัยคุกคามที่ยืดหยุ่น ปรับตัว และซ่อนตัวเก่งกว่าที่ระบบเดิมเคยรับมือได้ สมรภูมิไซเบอร์จึงกลายเป็นการประลองระหว่างระบบอัตโนมัติของทั้งสองฝั่ง
เมื่อ AI agents กลายเป็นผู้ช่วยหลักของ cybersecurity operations
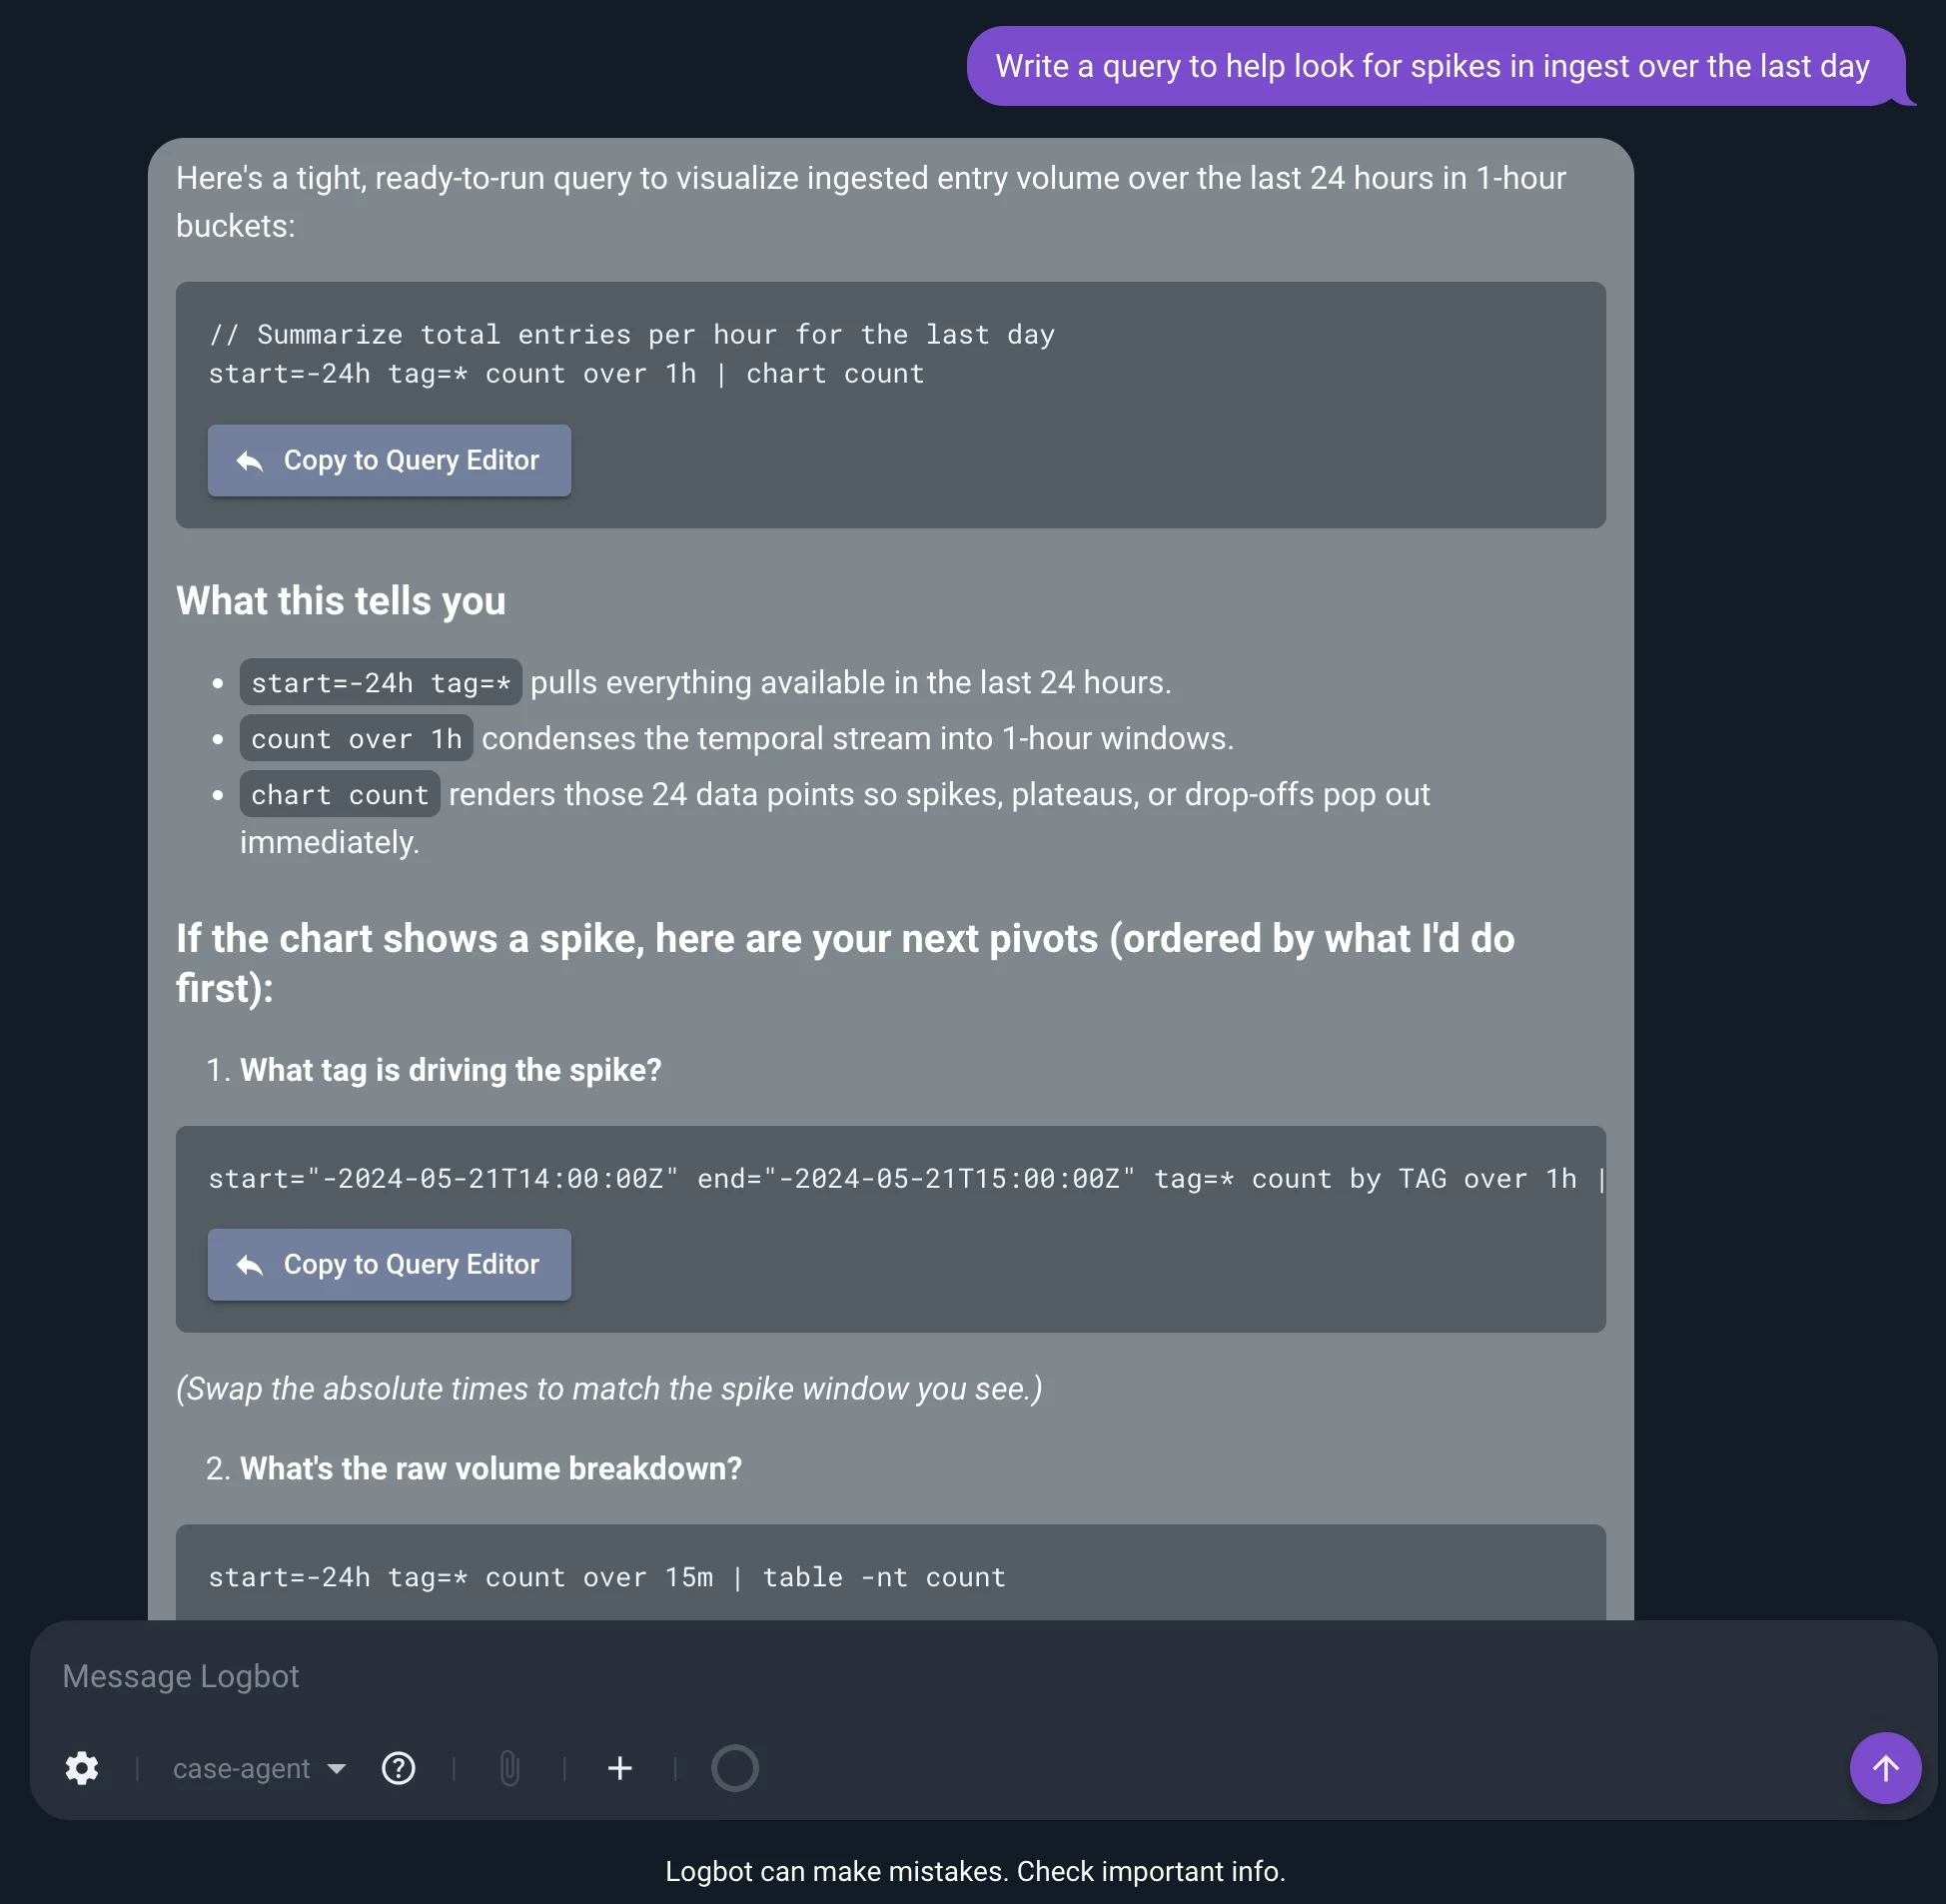
ฝั่งองค์กร ผู้เล่นอย่าง Gravwell แสดงให้เห็นภาพของ AI agents security ที่เป็นประโยชน์อย่างมาก เมื่อแพลตฟอร์มเวอร์ชันล่าสุดเพิ่ม AI agents ห้าตัวเข้าไปในระบบ analytics และ automation เพื่อช่วยทีม IT และ cybersecurity operations ทำงานได้รวดเร็วและเป็นอัตโนมัติยิ่งขึ้น แกนคิดสำคัญคือเปลี่ยนทีมคนให้เป็น “ผู้จัดการเวิร์กโฟลว์อัตโนมัติ” แทนการลงมือคลิกทุกขั้นตอนเอง แต่ละเอเจนต์ถูกออกแบบให้มีบทบาทชัดเจน เช่น Case Agent ที่เขียนและตรวจสอบคิวรีของ Gravwell ได้เอง ตีความผลลัพธ์ และแนะนำเหตุการณ์ถัดไปที่ควรสืบค้น ขณะที่ Alert Triage Agent รับหน้าที่ตรวจสอบแจ้งเตือน รันคิวรีเสริม และเตรียมรายงานสืบสวนเบื้องต้นเพื่อลดเวลาการตอบสนองเหตุการณ์ ยังมี Daily Summary Agent ที่ตรวจทบทวนเทเลเมทรีทุกคืนเพื่อหาเหตุผิดปกติที่ควรสืบต่อ ซึ่งคือรูปธรรมของ automated threat detection แบบไม่หลับ ทั้งหมดทำงานภายใต้ข้อกำหนดว่าแต่ละเอเจนต์เข้าถึงเครื่องมือและส่วนของเซิร์ฟเวอร์ได้เฉพาะที่ถูกกำหนดไว้ล่วงหน้า
เมื่อ adaptive malware AI เรียนรู้ ปรับตัว และหลบสายตาป้องกันแบบเดิม
ด้านมืดของ Agentic AI คือ adaptive malware AI หรือมัลแวร์ติดสมองที่ปรับตัวได้เอง คนร้ายสามารถสั่งให้ AI พัฒนามัลแวร์ขึ้นมาใหม่ และสร้าง Dynamic หรือ Polymorphic Malware ที่เปลี่ยนโครงสร้างและโค้ดของตัวเองอัตโนมัติทุกครั้งที่ติดลงเครื่องเป้าหมาย ผลคือไม่มีตัวอย่างซ้ำให้ระบบตรวจจับแบบเดิมจดจำ โปรแกรม Antivirus รุ่นเก่าจึงแทบไร้ความหมาย เพราะตรวจจับได้ไม่ถึง 10 เปอร์เซ็นต์ของตัวอย่างใหม่ ยิ่งไปกว่านั้น การโจมตีถูกยกระดับเป็นบริการอัตโนมัติผ่านโมเดล Ransomware as a Service ที่มีระบบคิดเงินและสแกนหาช่องโหว่แบบครบวงจร โดยผู้โจมตีไม่จำเป็นต้องมีความเชี่ยวชาญสูงก็เข้าถึงความสามารถของ AI ได้ การก้าวจาก Conversational สู่ Agentic AI ทำให้สมรภูมิไซเบอร์กลายเป็นการประลองความเร็วระหว่างระบบอัตโนมัติสองฝั่งและบังคับให้องค์กรต้องคิดถึง machine speed defense อย่างเลี่ยงไม่ได้
เมื่อช่องโหว่ถูกแฮกเร็วกว่าเดิม มนุษย์เริ่มช้ากว่าเครื่อง
ปัญหาใหญ่ของยุค AI agents security คือจังหวะเวลา ระบบ AI สมัยนี้ช่วยให้ผู้โจมตีตรวจจับและใช้ประโยชน์จากช่องโหว่ได้รวดเร็วเกินกว่าที่ทีมป้องกันซึ่งเป็นมนุษย์จะตอบสนองทัน พันธมิตรด้านความปลอดภัยทางไซเบอร์กว่า 150 องค์กรเตือนว่า AI กำลังเร่งทั้งความเร็วและขนาดของการโจมตี ทำให้โครงสร้างพื้นฐานสำคัญตั้งแต่โรงพยาบาลถึงระบบอินเทอร์เน็ตตกอยู่ในความเสี่ยง หนึ่งในความเปลี่ยนแปลงสำคัญคือช่องโหว่แบบ zero day ที่อดีตเคยอยู่ในมือของหน่วยงานทุนหนาเท่านั้น แต่แบบจำลอง AI ขั้นสูงทำให้ความเร็วในการสร้างและใช้ประโยชน์ช่องโหว่ดังกล่าวอาจเร็วกว่ามนุษย์ถึง 100 เท่าในสายตาผู้เชี่ยวชาญ กล่าวอีกแบบคือองค์กรกำลังอยู่ในช่วงที่โมเดลความปลอดภัยแบบเดิมอาจไม่พอรองรับภัยคุกคามอีกต่อไป เพราะการโจมตีถูกขยายศักยภาพในทุกระดับ ตั้งแต่แฮกเกอร์รายบุคคลไปจนถึงกลุ่มอาชญากรระดับใหญ่
ยุค Agentic AI ต้องคิดใหม่ทั้งเกมรับ การป้องกันแบบ “คนอย่างเดียว” หมดเวลาแล้ว
เมื่อฝ่ายรุกใช้ AI วิ่งล่าช่องโหว่ด้วยความเร็วระดับวินาที การให้เจ้าหน้าที่ SOC จ้องจอรอแจ้งเตือนแล้วค่อยกดวิเคราะห์ ย่อมช้ากว่าจังหวะโจมตีที่ machine speed อย่างหลีกเลี่ยงไม่ได้ สมรภูมิไซเบอร์กำลังเข้าสู่ยุคที่การตั้งรับแบบเดิมไม่เพียงพออีกต่อไป และองค์กรจำเป็นต้องยอมรับความจริงว่า Agentic AI ไม่ใช่เทรนด์ไกลตัว แต่คือบริบทใหม่ของทุกระบบเครือข่าย แนวทางที่เริ่มเห็นชัดคือการสร้างห่วงโซ่ AI agents สำหรับ automated threat detection และตอบสนองเหตุการณ์แบบอัตโนมัติ ตั้งแต่การสแกนเหตุผิดปกติรายวัน การจัดลำดับความสำคัญแจ้งเตือน ไปจนถึงการประเมินสุขภาพของระบบและข้อมูล แก่นของยุคใหม่นี้ไม่ใช่คำถามว่าเราควรใช้ AI หรือไม่ แต่คือเราจะออกแบบให้ AI ของฝ่ายป้องกันทำงานได้ฉลาด ปลอดภัย และเร็วกว่า AI ของฝ่ายรุกอย่างไร หากองค์กรยังปล่อยให้ “คนอย่างเดียวสปีดไม่ทัน” ก็เท่ากับยอมให้ฝ่ายโจมตีครองความได้เปรียบระยะยาว