
การกำกับดูแล AI คืออะไร และทำไม PDPA จึงเป็นเส้นแดงที่ห้ามข้าม
การกำกับดูแล AI คือกรอบนโยบาย กระบวนการ และโครงสร้างการตัดสินใจที่องค์กรใช้ควบคุมการออกแบบ พัฒนา ทดสอบ นำไปใช้ และเลิกใช้ระบบปัญญาประดิษฐ์ เพื่อให้การใช้ข้อมูล การตัดสินใจอัตโนมัติ และผลกระทบต่อผู้เกี่ยวข้องเป็นไปอย่างโปร่งใส ตรวจสอบได้ และสอดคล้องกับกฎหมายและจริยธรรมขององค์กร
ช่องโหว่แรกที่องค์กรจำนวนมากมองข้ามคือความสอดคล้อง PDPA กับการพัฒนา AI หลายแห่งคิดว่าทำเอกสารยินยอมครั้งเดียวแล้วจบ แต่คู่มือของสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคลชี้ชัดว่า AI เกี่ยวพันกับข้อมูลส่วนบุคคลตั้งแต่ขั้นตอนการวางแผน เตรียมข้อมูล ฝึกโมเดล ไปจนถึงการยุติการใช้งาน ไม่ใช่แค่ฐานข้อมูลลูกค้าเท่านั้น คำสั่งที่ป้อนเข้าไป Log การใช้งาน Embedding และผลลัพธ์ที่ระบบสร้างขึ้นล้วนมีโอกาสเป็นข้อมูลส่วนบุคคล หากยังระบุตัวบุคคลได้ทั้งทางตรงหรือทางอ้อม การคิดว่าแค่แปลงข้อมูลหรือฝึกโมเดลแล้วถือว่าเป็นข้อมูลนิรนามทันทีคือความเข้าใจผิด องค์กรที่ไม่ตั้งกรอบการกำกับดูแล AI ให้ครอบคลุมวงจรชีวิตข้อมูลทั้งหมดกำลังเปิดช่องให้เกิดการละเมิด PDPA โดยไม่รู้ตัว
ช่องโหว่ที่ 1: กรอบข้อมูลและฐานกฎหมายข้อมูลสำหรับ AI ยังเป็นแค่กระดาษ
องค์กรจำนวนมากประกาศนโยบายข้อมูลสวยหรู แต่เมื่อถึงเวลาฝึกโมเดล AI กลับตอบไม่ได้ว่าฐานกฎหมายข้อมูลที่ใช้คืออะไร ใครเป็นเจ้าของข้อมูล และเจ้าของข้อมูลมีสิทธิอะไรบ้างต่อโมเดลที่ฝึกจากข้อมูลของตน การกำกับดูแล AI ที่สอดคล้อง PDPA ต้องเริ่มจากการกำหนดกรอบข้อมูลอย่างชัดเจน ตั้งแต่การเก็บ ใช้ เปิดเผย ไปจนถึงการลบ โดยผูกกับวัตถุประสงค์ของแต่ละระบบ AI ไม่ใช่การขอความยินยอมแบบครอบจักรวาล
คู่มือ AI–PDPA เน้นว่าองค์กรต้องตรวจสอบข้อมูลตลอดกระบวนการ ไม่ใช่ดูเฉพาะฐานข้อมูลต้นทาง การมองว่าโมเดลที่ฝึกด้วยข้อมูลส่วนบุคคลกลายเป็นนิรนามโดยอัตโนมัติเป็นความเสี่ยง เพราะหน้าที่คุ้มครองข้อมูลยังไม่สิ้นสุดจนกว่าจะพิสูจน์ได้ตามเกณฑ์ที่กำหนด นอกจากนี้ การไม่แยกบทบาทผู้ควบคุมข้อมูลและผู้ประมวลผลให้ชัดเจนทำให้ความรับผิดชอบด้านคอมพลายแอนซ์ลอยกลางอากาศ เมื่อเกิดเหตุละเมิด ใครจะรับผิดชอบก็กลายเป็นการโทษกันไปมา แทนที่จะมีโครงสร้างการกำกับดูแล AI ที่ชัดเจนตั้งแต่ต้น
ช่องโหว่ที่ 2: AI ตัดสินใจทุกนาที แต่บอร์ดตรวจปีละไม่กี่ครั้ง
ปัญหาที่สองคือความเร็วของการตัดสินใจด้วย AI ที่แซงหน้ากลไกกำกับดูแลแบบเดิม ระบบ AI เชิงปฏิบัติการสามารถมีส่วนร่วมในการตัดสินใจหลายร้อยครั้งก่อนที่คณะกรรมการกำกับทิศทางจะประชุมรอบถัดไป การกำกับดูแล AI ที่ยึดการทบทวนรายไตรมาสจึงแทบไม่ทันกับความเสี่ยงที่เกิดขึ้นแบบเรียลไทม์ ช่องว่างนี้คือจุดที่โครงการ AI จำนวนมากเริ่มมีปัญหา เพราะองค์กรยังคิดว่าการกำกับดูแลคือการทำรายงานย้อนหลัง ไม่ใช่การเฝ้าระวังแบบต่อเนื่อง
รายงานหนึ่งชี้ว่า ภายในปี 2026 องค์กรต่างๆ จะยุติโครงการ AI 60% ที่ไม่มีข้อมูลพร้อมสำหรับ AI รองรับ นี่คือคำเตือนตรงไปตรงมาว่าโครงการ AI ล้มเหลวไม่ใช่เพราะโมเดลไม่เก่ง แต่เพราะองค์กรไม่มีกรอบการกำกับดูแลที่เชื่อมข้อมูล กระบวนการ และความรับผิดชอบเข้าด้วยกัน การถามให้ได้ว่าใครเป็นเจ้าของข้อมูล ข้อมูลผูกกับกระบวนการธุรกิจใด มีการควบคุมอะไร และใครรับผิดชอบต่อการตัดสินใจที่ AI ช่วยจึงไม่ใช่คำถามเชิงเอกสาร แต่เป็นตัวชี้ชะตาว่าโครงการ AI จะรอดหรือไม่
ช่องโหว่ที่ 3: ขาดคน ขาดโครงสร้าง ขาดกรอบการตัดสินใจ แต่รีบขยาย AI
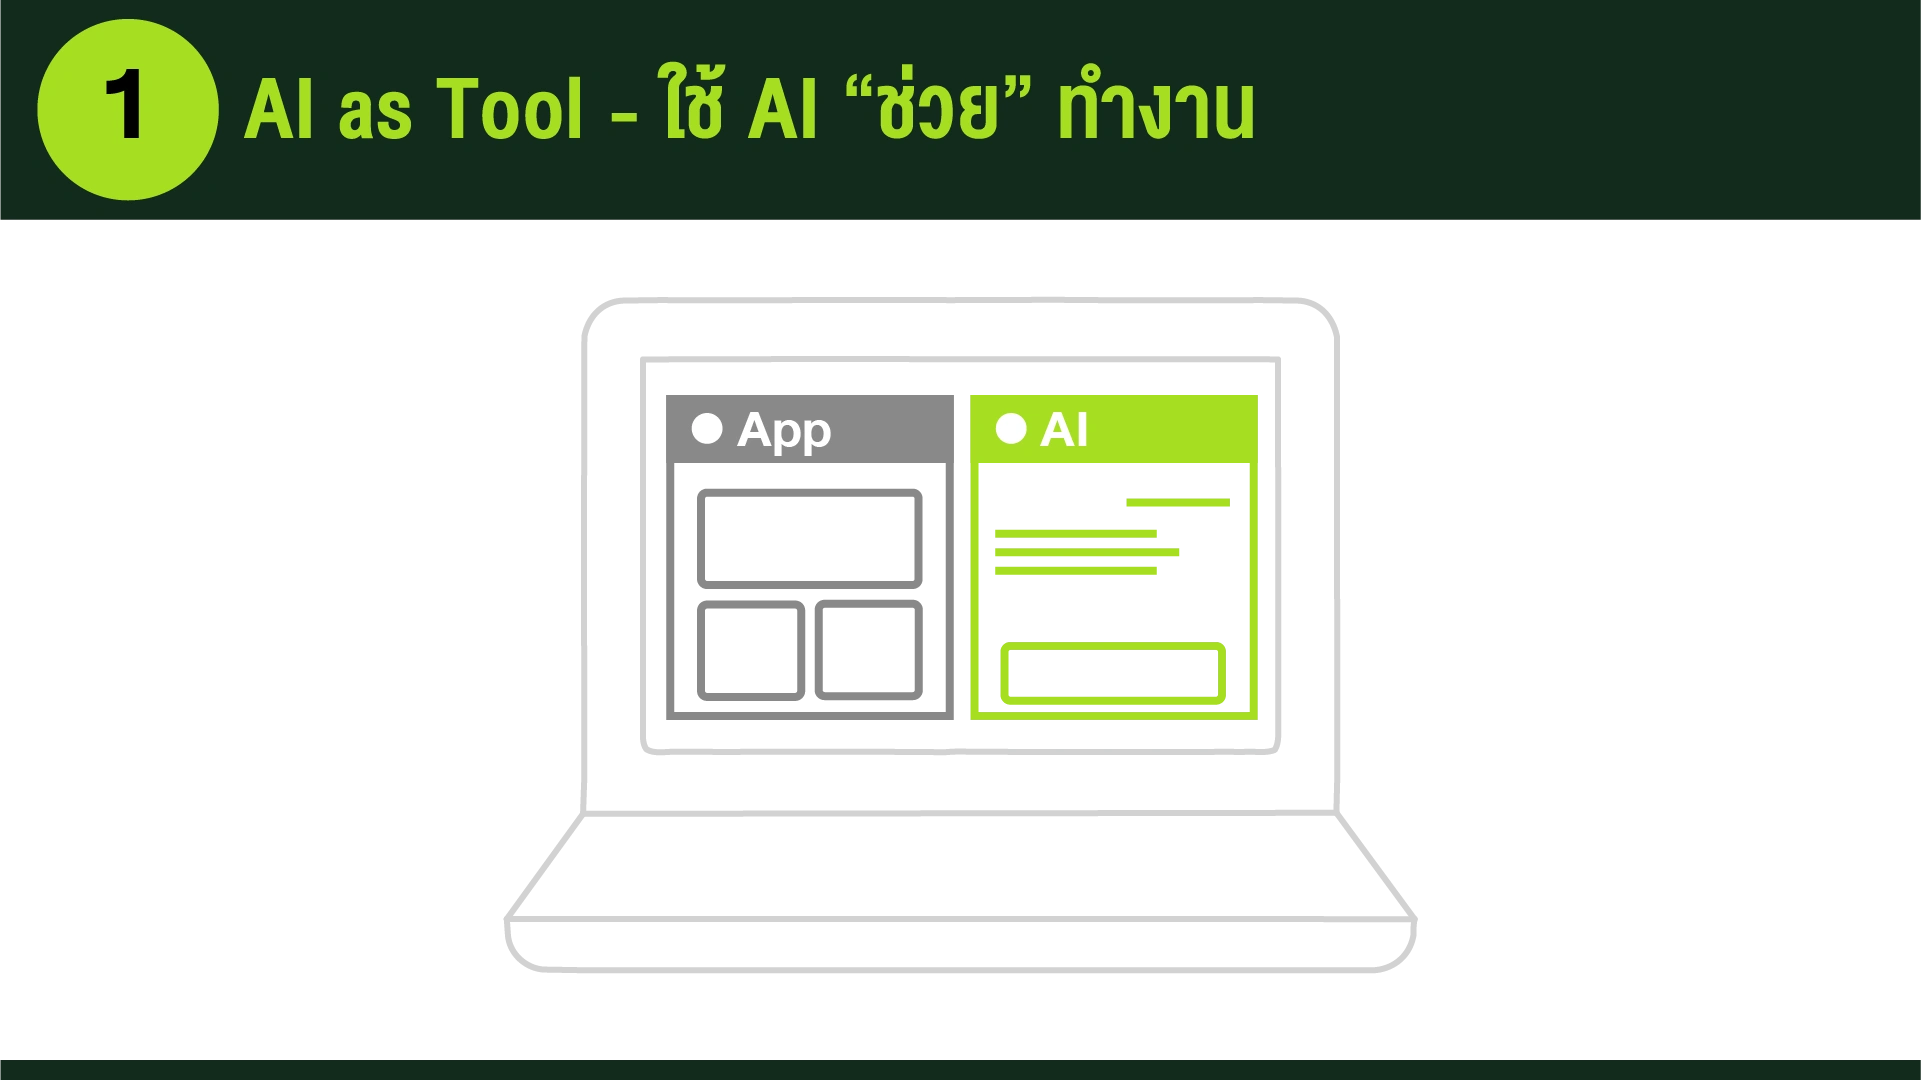
หลายองค์กรรีบติดตั้งแพลตฟอร์ม AI ก่อนจะถามตัวเองด้วยซ้ำว่ามีคนและโครงสร้างการกำกับดูแลเพียงพอหรือไม่ นี่คือการกลับลำดับที่อันตราย เพราะ AI ในระดับองค์กรไม่ใช่ของเล่นสำหรับผู้ใช้รายบุคคล แต่เป็นเทคโนโลยีที่เข้าไปอยู่ในกระบวนการหลัก ตั้งแต่ AI as Tool ไปจนถึง AI in Core Process หากไม่มีโครงสร้างการกำกับดูแล AI ที่กำหนดความเป็นเจ้าของข้อมูล เส้นทางการอนุมัติ และกรอบการประเมินความเสี่ยง AI อย่างชัดเจน การนำ AI เข้าไปในกระบวนการหลักคือการเพิ่มความไม่แน่นอนให้ธุรกิจ
องค์กรจำนวนมากยังประเมินความพยายามด้านการกำกับดูแลต่ำเกินไป ไม่ได้ลงทุนในความเชี่ยวชาญข้ามสายงานที่จำเป็นต่อการสร้างกรอบการกำกับดูแลที่โปร่งใส อธิบายได้ และมีความรับผิดชอบ ผลคือโครงการ AI ติดอยู่ในระยะทดลอง ไม่สามารถขยายสู่การใช้งานจริงในวงกว้างได้ การกำกับดูแล AI จึงไม่ควรถูกมองเป็นภาระของฝ่ายกฎหมายหรือ IT เท่านั้น แต่ต้องเป็นกรอบร่วมที่ฝ่ายธุรกิจ ข้อมูล และเทคโนโลยีใช้ตัดสินใจร่วมกันว่าระบบใดควรใช้ AI ระบบใดไม่ควร และยอมรับความเสี่ยงระดับไหนได้
ช่องโหว่ที่ 4–5: โครงสร้าง IT สำหรับ AI ยังไม่พร้อม และผู้นำยังคิดว่า POC เท่ากับโปรดักชัน
อีกสองช่องโหว่ที่มักถูกมองข้ามคือโครงสร้าง IT สำหรับ AI และความเข้าใจของผู้นำต่อขอบเขตการกำกับดูแล AI หลายองค์กรติดกับดักคิดว่า AI ที่ใช้ในระดับบุคคลกับ AI ในองค์กรคือเรื่องเดียวกัน ทั้งที่ในความเป็นจริง การนำ AI เข้าไปใน Business Application หรือ Core Process ต้องการสถาปัตยกรรมระบบที่ออกแบบมาเพื่อรองรับภาระงานข้อมูล การเชื่อมต่อระบบ และการควบคุมสิทธิการเข้าถึงอย่างเป็นระบบ หากโครงสร้าง IT ยังไม่รองรับ AI อย่างมั่นใจ การขยายระบบย่อมเพิ่มความเสี่ยงด้านข้อมูลและความต่อเนื่องทางธุรกิจมากกว่าผลลัพธ์เชิงบวก
ในภาคค้าปลีกและองค์กรขนาดใหญ่ ผู้นำจำนวนไม่น้อยยังมอง AI เป็นแค่ปัญหาด้านเทคโนโลยีที่โยนให้ CIO หรือ CTO รับผิดชอบ ผลคือเกิดการลงทุนแบบสะเปะสะปะในโซลูชันเฉพาะทาง เช่น ระบบแนะนำสินค้า แชตบอต หรือปลั๊กอินค้นหา โดยไม่มีกรอบการกำกับดูแล AI ระดับองค์กรรองรับ เมื่อยังคิดว่าโครงการทดลองหรือ POC มีความเสี่ยงเท่ากับระบบโปรดักชัน การกำกับดูแลก็ถูกลดรูปเหลือแค่เช็กลิสต์เอกสาร ทั้งที่ความเสี่ยงด้าน PDPA การประเมินความเสี่ยง AI และผลกระทบต่อกระบวนการธุรกิจในระดับโปรดักชันต้องการกรอบการตัดสินใจที่เข้มข้นกว่ามาก
บทสรุป: ปิด 5 ช่องโหว่วันนี้ ก่อนให้ AI ขยายความเสี่ยงแทนที่จะขยายโอกาส
องค์กรที่รีบขยาย AI โดยไม่ปิดช่องโหว่ทั้งห้า กำลังปล่อยให้เทคโนโลยีเร่งความเสี่ยงเร็วกว่าความสามารถในการกำกับดูแลของตนเอง การกำกับดูแล AI ที่ดีไม่ใช่การชะลอนวัตกรรม แต่คือการสร้างรางที่มั่นคงให้รถไฟ AI วิ่งได้ไกลขึ้นโดยไม่ตกราง การวางกรอบข้อมูลและฐานกฎหมายข้อมูลที่ชัดเจน การออกแบบกลไกกำกับดูแลแบบต่อเนื่อง การลงทุนในคนและโครงสร้างการตัดสินใจ และการเตรียมโครงสร้าง IT สำหรับ AI ให้พร้อมคือเงื่อนไขขั้นต่ำก่อนคิดจะขยายระบบ
องค์กรที่กล้าตั้งคำถามกับตัวเองอย่างตรงไปตรงมาว่าเข้าใจข้อมูลของตนดีแค่ไหน ใครรับผิดชอบต่อการตัดสินใจที่ AI ช่วย และโครงสร้าง IT ปัจจุบันรองรับความเสี่ยงระดับใด จะมีโอกาสใช้ AI เป็นคันโยกเพิ่มความได้เปรียบทางธุรกิจ ในขณะที่องค์กรที่ยังมอง AI เป็นเพียงโครงการเทคโนโลยีชิ้นหนึ่ง จะต้องเผชิญกับความล้มเหลวของโครงการ AI ที่ไม่ได้เกิดจากโมเดล แต่เกิดจากการกำกับดูแลที่ไม่ทันเกม