
on-device AI คืออะไร และทำไมเรื่องความเป็นส่วนตัวจึงสำคัญ
on-device AI คือการรันโมเดลปัญญาประดิษฐ์ภายในอุปกรณ์ของเราเอง เช่น โทรศัพท์หรือคอมพิวเตอร์ โดยไม่ต้องพึ่งเซิร์ฟเวอร์คลาวด์ขณะประมวลผล ซึ่งช่วยให้ใช้งานได้แบบออฟไลน์และลดการส่งข้อมูลออกนอกเครื่อง แต่ไม่ได้แปลว่าปลอดภัยอัตโนมัติ เพราะผู้พัฒนายังสามารถเก็บบันทึกหรืออัปเดตซอฟต์แวร์ให้ส่งข้อมูลกลับเซิร์ฟเวอร์ในภายหลังได้ ทำให้ผู้ใช้จำนวนมากเข้าใจผิดว่าเพียงแค่คำว่า “on-device” ก็หมายถึง AI ความเป็นส่วนตัวที่สมบูรณ์ ทั้งที่ในความเป็นจริง เรายังต้องตรวจสอบสิทธิ์การเข้าถึงและพฤติกรรมเบื้องหลังของ AI อย่างใกล้ชิด เพื่อไม่ให้ความสะดวกกลายเป็นดาบสองคมที่ย้อนมาทำร้ายตัวเอง
ผู้ให้บริการหลายรายโปรโมตว่า on-device AI ปลอดภัยเพราะข้อมูลไม่ออกจากเครื่อง แต่ในทางเทคนิค on-device เป็นเพียงการบอกว่าการคำนวณเกิดขึ้นที่ไหนในช่วงเวลานั้นเท่านั้น โมเดลอาจเริ่มรันในโทรศัพท์แล้วส่งข้อมูลที่ประมวลผลเสร็จไปยังเซิร์ฟเวอร์ของบริษัทภายหลังได้ ซึ่งหมายความว่าคำโฆษณาไม่ได้เป็นคำมั่นทางกฎหมายอะไร และบริษัทสามารถอัปเดตซอฟต์แวร์เมื่อไรก็ได้โดยที่ผู้ใช้ไม่ทันรู้ตัว เมื่อรวมกับข้อเท็จจริงว่ามี “ทัศนวิสัยต่ำมากว่ามีอะไรเกิดขึ้นในเบื้องหลังของ AI” คำถามเรื่อง AI ความเป็นส่วนตัวจึงไม่ใช่ทางเลือกหรูหรา แต่เป็นเงื่อนไขขั้นต่ำที่เราควรตั้งไว้ก่อนกดปุ่มยอมรับ
พลังของ local LLM บนโทรศัพท์: ผลผลิตเพิ่มขึ้นโดยไม่ต้องพึ่งคลาวด์
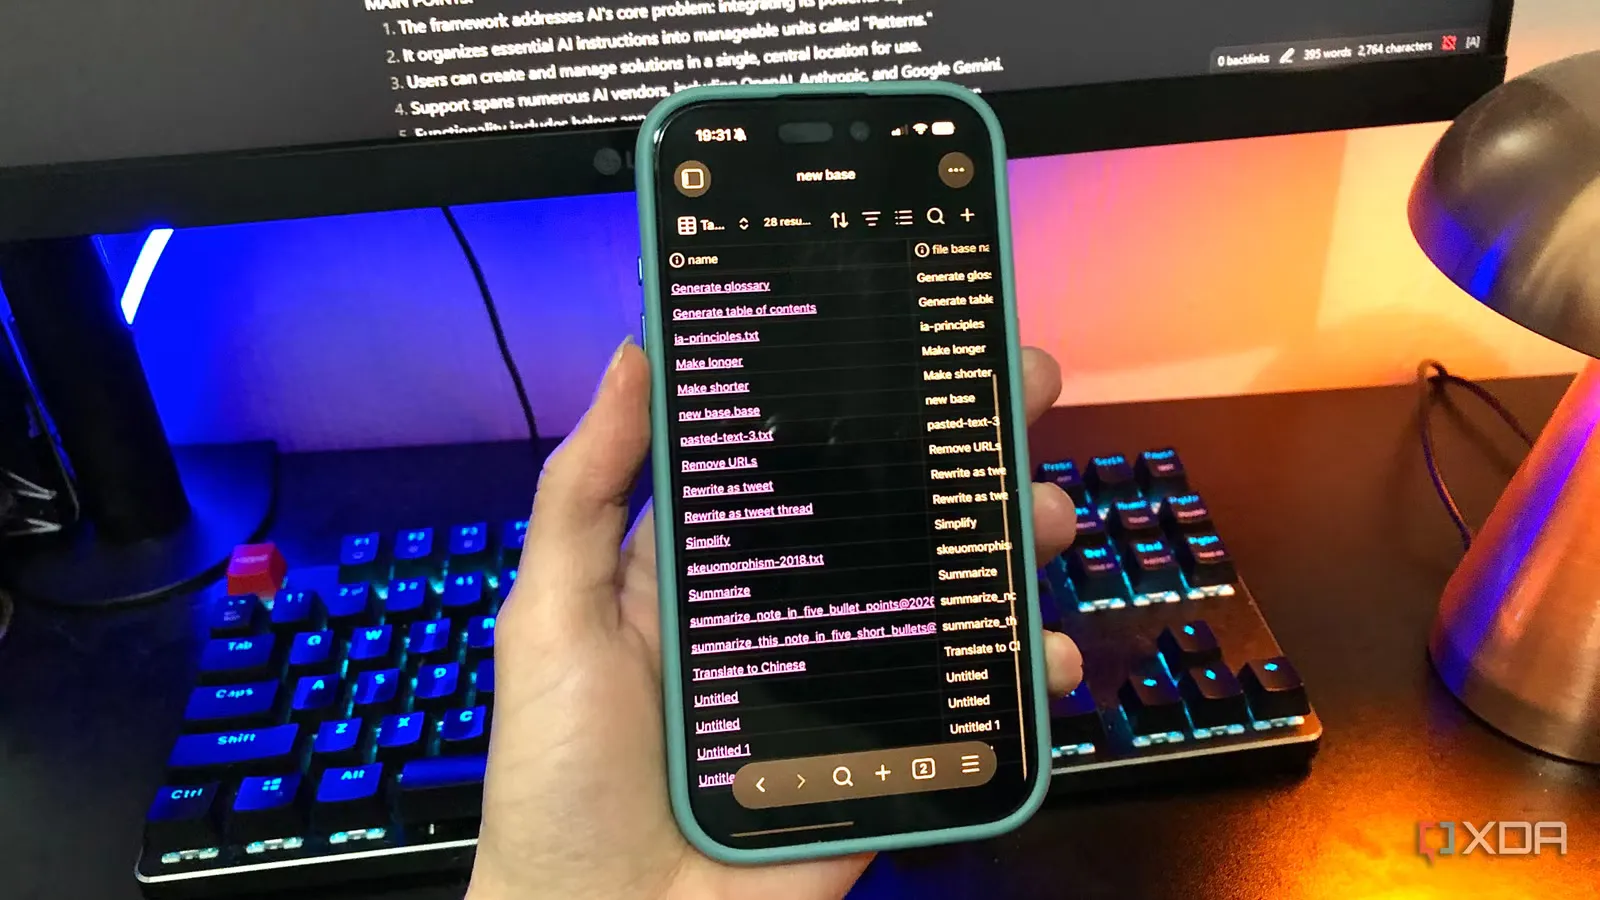
เมื่อพูดถึง on-device AI ที่จับต้องได้มากที่สุด ตัวอย่างชัดคือ local LLM โทรศัพท์ ที่ช่วยให้เราใช้โมเดลภาษาใหญ่บนมือถือโดยไม่ต้องต่ออินเทอร์เน็ต คนเขียนโน้ตจำนวนมากใช้แอปจดบันทึกที่เก็บไฟล์ไว้ในเครื่องเพื่อเลี่ยงการส่งขึ้นคลาวด์ แล้วต่อยอดด้วยการเชื่อม local LLM กับคลังโน้ตของตนเอง ทำให้เวิร์กโฟลว์ประจำวันมีประโยชน์ขึ้นมาก ไม่ใช่แค่รันโมเดลเล่น ๆ บนเดสก์ท็อป แต่กลายเป็นตัวช่วยค้นหาและสรุปข้อมูลจากคลัง Obsidian ได้โดยตรง
ในเดสก์ท็อป การผูก local LLM เข้ากับ Obsidian vault ทำให้การค้นหาโน้ตในชีวิตประจำวันใช้งานได้จริงมากขึ้นกว่าการพิมพ์ค้นหาทั่วไป ปัญหาคือบนมือถือปลั๊กอินจำนวนมากแม้จะรองรับโมเดลโลคัล แต่กลับไม่รันบนตัวโทรศัพท์เอง ต้องพึ่งการเชื่อมต่อไปยังเดสก์ท็อปผ่าน LAN หรือเครือข่ายอื่น ซึ่งไม่ต่างจาก “รีโมตที่มีขั้นตอนเพิ่ม” และทำให้หมดประโยชน์เมื่อเราออกจากโต๊ะทำงาน ดังนั้นใครที่มีคลังโน้ตในมือถือและมีพื้นที่เก็บข้อมูลเหลือไม่กี่กิกะไบต์ การตั้งค่าระบบ local LLM โทรศัพท์ สำหรับค้นหาและสรุปโน้ตของตัวเองจึงเป็นแนวทางที่ควรลอง เพราะให้คำตอบเต็มพร้อมอ้างอิงโน้ตเหมือนแชตบอตคลาวด์ แต่ไม่ดับทันทีเมื่อสัญญาณหลุดหรือเปิดโหมดเครื่องบิน
เมื่อ AI เฝ้าดูหน้าจอตลอดเวลา: background access ความเสี่ยงที่หลายคนมองข้าม
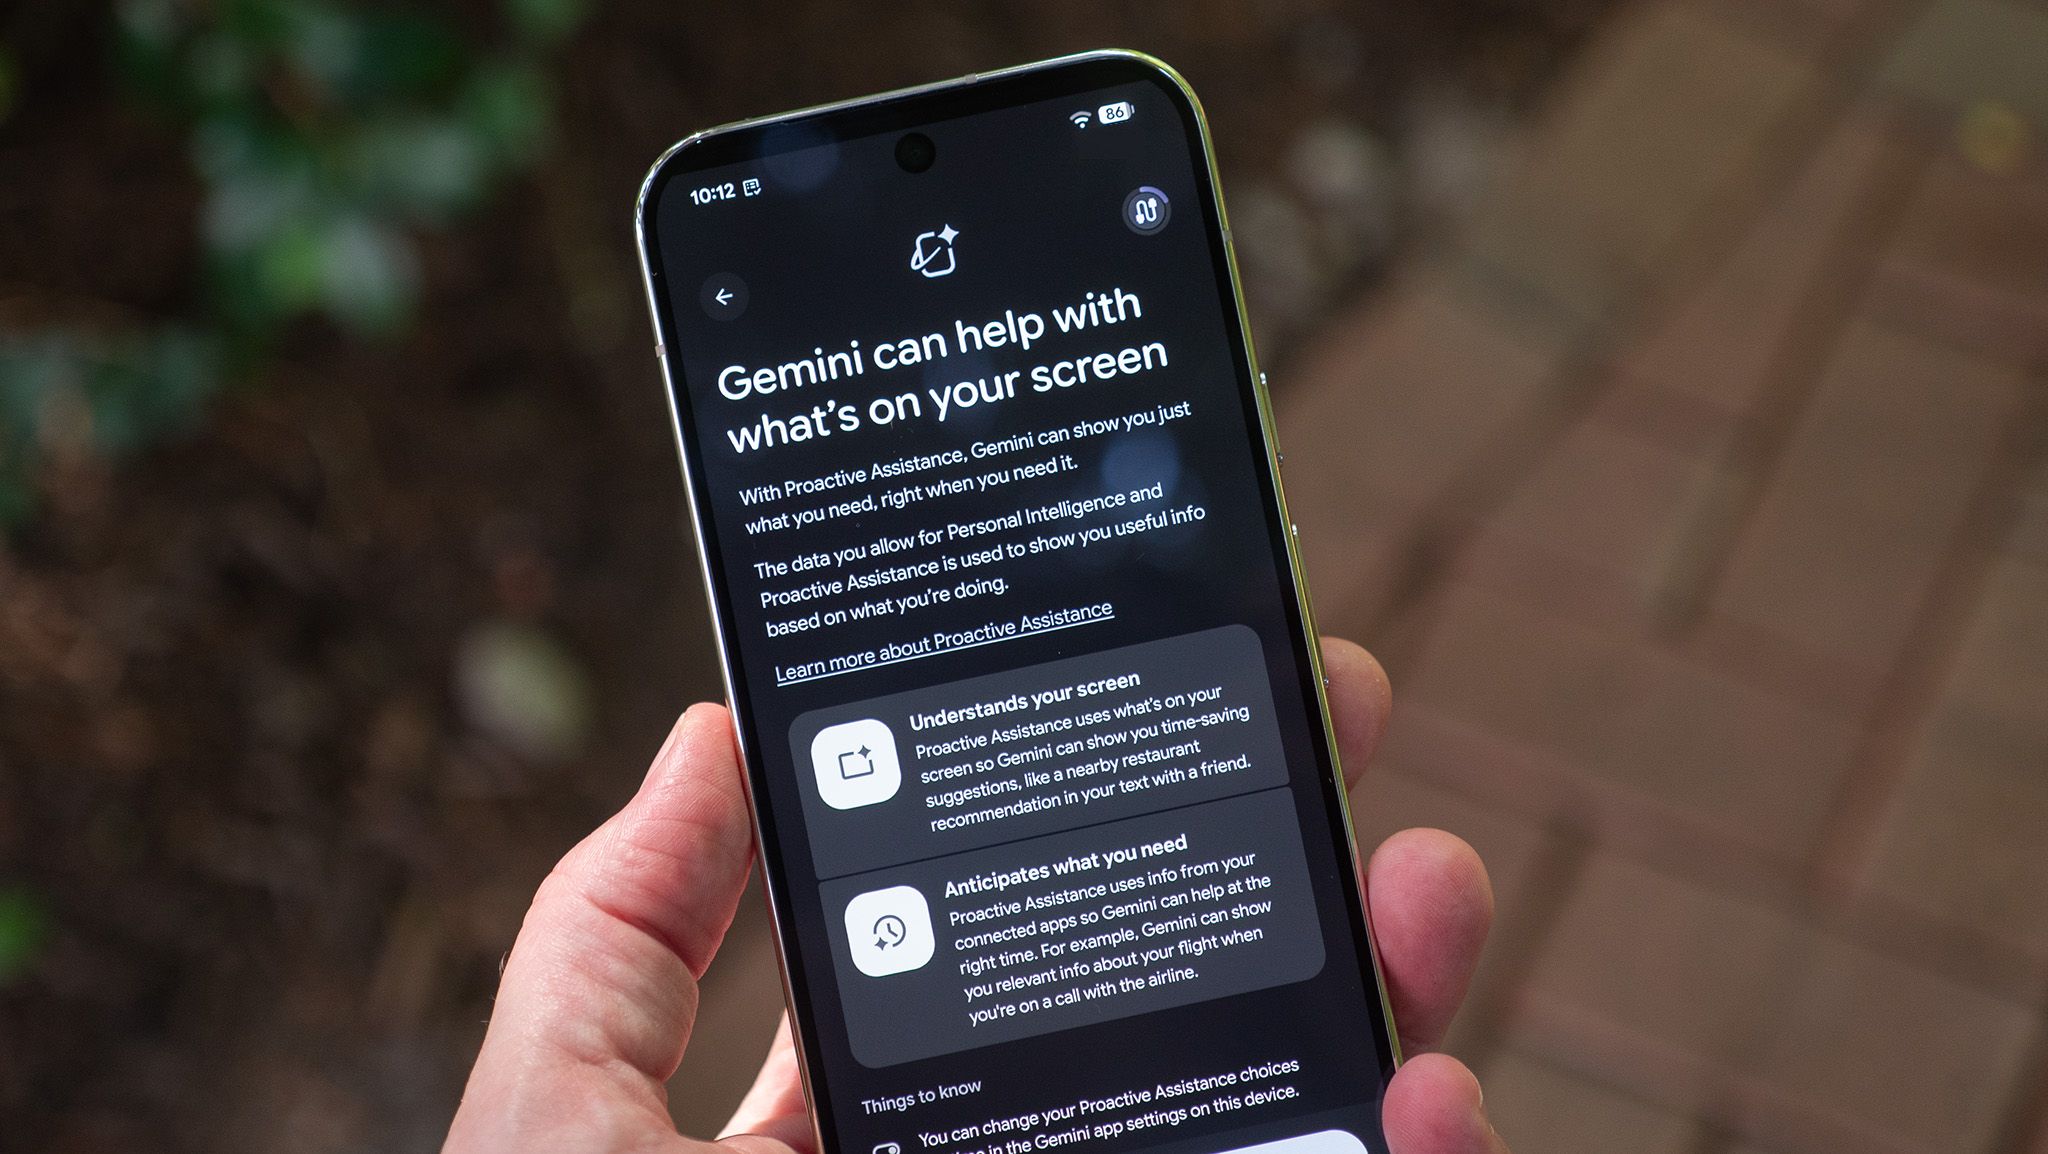
ปัญหาใหญ่ไม่ได้อยู่ที่ on-device AI อย่างเดียว แต่อยู่ที่ AI แบบ always-on ที่เฝ้าดูหน้าจอและกิจกรรมของเราตลอดเวลา background access ความเสี่ยงเหล่านี้อันตรายเพราะเรามองไม่เห็นว่า AI ทำอะไรอยู่เบื้องหลังเลย บนระบบปฏิบัติการมือถือมีบริการเจาะจงสำหรับการช่วยเหลือผู้พิการ ซึ่งสามารถอ่านทุกอย่างบนหน้าจอ ตรวจจับการเปลี่ยนแอป อ่านคลิปบอร์ด และกดปุ่มแทนเราได้ เมื่อฟีเจอร์ AI ใช้สิทธิ์ระดับนี้เพื่อ “ช่วยงาน” ผลลัพธ์ที่ตามมาคือมันสามารถเข้าถึงทั้งข้อความส่วนตัว รหัสผ่าน และข้อมูลการเงินได้โดยตรง
ตัวอย่างด้านความปลอดภัยที่น่ากลัวคือมัลแวร์ PromptSpy ซึ่งปลอมตัวเป็นแอปธนาคาร แล้วแอบส่งเนื้อหาบนหน้าจอไปให้โมเดล AI ประมวลผล เพื่อรับคำสั่งว่าควรซ่อนตัวอย่างไร จากนั้นก็ขโมยรหัสล็อกหน้าจอ อัดวิดีโอหน้าจอ และให้ผู้โจมตียึดเครื่องจากระยะไกล อีกกรณีคือฟีเจอร์ Recall บนคอมพิวเตอร์ที่ถ่ายภาพหน้าจอซ้ำ ๆ เพื่อให้ AI ทำดัชนี แต่กลับกลายเป็นฝันร้ายด้านความเป็นส่วนตัวเพราะเก็บหมดทั้งข้อความ รหัสผ่าน รายการธุรกรรม และเวชระเบียนโดยไม่คัดแยก นี่ย้ำว่าการเปิดให้ AI เฝ้าหน้าจออย่างต่อเนื่องคือการมอบสำเนาชีวิตดิจิทัลของเราให้ระบบที่เราไม่มีทางตรวจสอบได้ครบ
ข้อความเข้ารหัสก็ยังถูกอ่านได้ และข้อมูลคุณอาจกลายเป็นข้อมูลฝึกโมเดล
หลายคนรู้สึกปลอดภัยเมื่อแชตของตนเป็นแบบ end-to-end encryption เพราะคิดว่าไม่มีใครอ่านข้อความเราได้ แต่การเข้ารหัสแบบนี้ปกป้องข้อมูลขณะส่งผ่านเครือข่ายเท่านั้น เมื่อถึงเครื่องของเรา ระบบจะถอดรหัสจนกลายเป็นข้อความธรรมดา ทำให้ AI ที่อ่านหน้าจอสามารถดูเนื้อหาเหล่านี้ได้หมด กล่าวอีกแบบ “ข้อความเข้ารหัสของคุณปลอดภัยจากคนกลาง แต่ไม่ปลอดภัยจาก AI ที่อยู่บนอุปกรณ์ของคุณ” นั่นเอง
AI ความเป็นส่วนตัวไม่ได้หมายถึงแค่ป้องกันการรั่วไหลแบบครั้งเดียว แต่รวมถึงการที่บริษัทใช้ข้อมูลของเราฝึกโมเดลในระยะยาวด้วย ผู้ให้บริการบางรายสงวนสิทธิ์ใช้เนื้อหาในหน้าจอ เอกสาร และคำสั่งของเรามาฝึกปรับปรุงโมเดลต่อ ผลคือความผิดพลาด ความกลัว และจุดอ่อนของเรากลายเป็น “training data” ให้เครื่องมือที่คนอื่นจะใช้เอาชนะเราในอนาคต ในขณะเดียวกันโมเดลที่ฝังลึกในระบบปฏิบัติการยังได้รับสิทธิ์เข้าถึงรายการโทร, รายชื่อติดต่อ และประวัติข้อความ ซึ่งเคยถูกโจมตีจนทำให้ AI ขโมยข้อมูลได้โดยผู้ใช้ไม่ต้องแตะอะไรเลย ก่อนจะถูกแพตช์ทีหลัง นี่คือราคาที่เราจ่ายให้ความสะดวกโดยไม่รู้ตัว
เลือกทางสายกลาง: เปิดใช้ AI เท่าที่จำเป็น คุมสิทธิ์ และวางแผนแบบ offline-first
คำถามสำคัญจึงไม่ใช่ “จะใช้ AI หรือไม่” แต่คือ “จะอนุญาตให้ AI ทำอะไรในพื้นหลังบ้าง” ผู้ใช้ควรเข้าใจชัดว่าทุกสิทธิ์ที่ให้ AI ตั้งแต่การอ่านหน้าจอจนถึงการเข้าถึงคลิปบอร์ด คือการแลกความสะดวกกับความเสี่ยง การเปิดฟีเจอร์แบบ always-on monitoring เพื่อให้ AI ช่วยทุกวินาทีอาจไม่คุ้มค่า แทนที่จะเปิดให้มันดูทุกอย่างตลอดเวลา เราสามารถเลือกให้ AI ทำงานเฉพาะเมื่อเรียกใช้ เช่น เปิดแอป local LLM บนมือถือเมื่อเราต้องการสรุปโน้ต หรือถามคำถาม แล้วปิดเมื่อเสร็จ
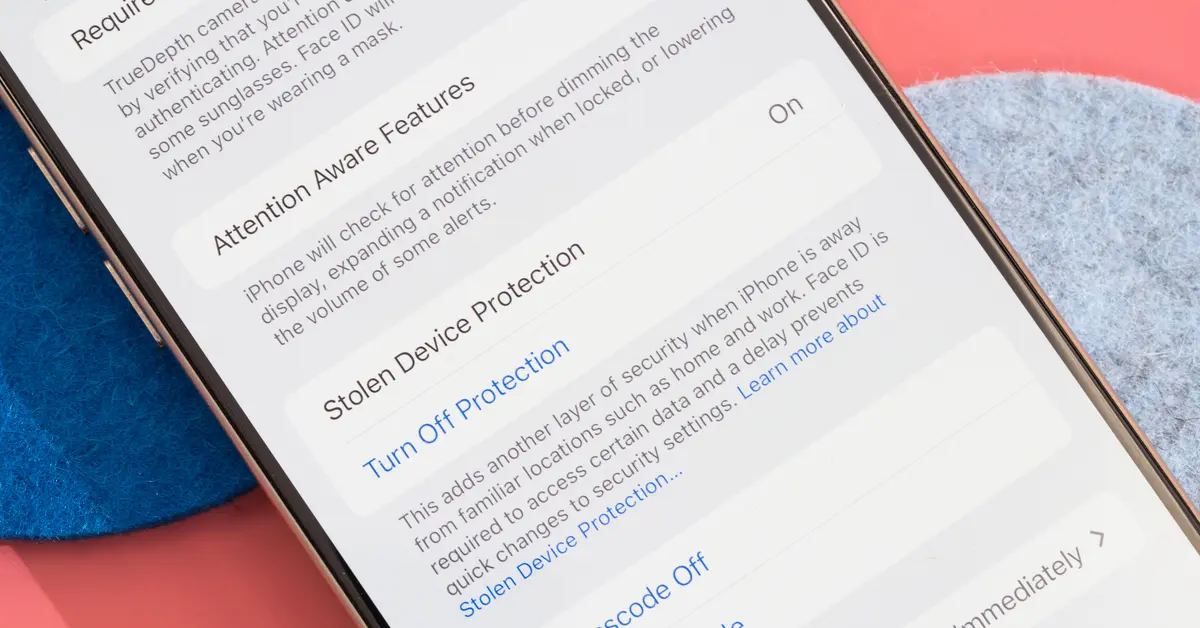
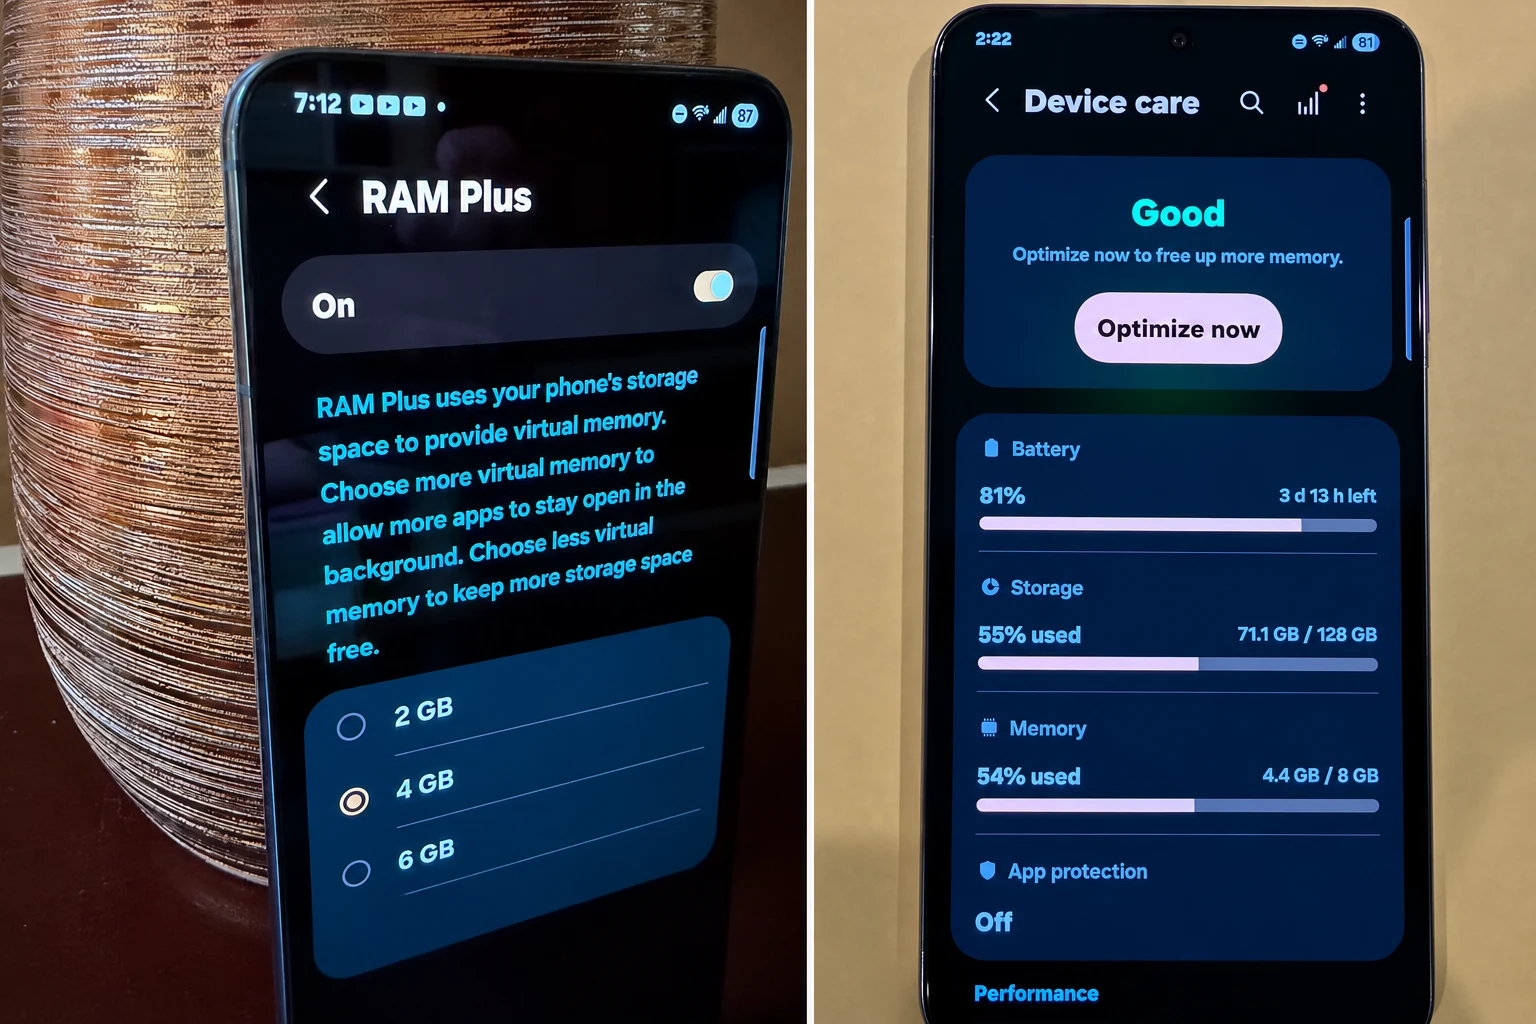
ทางเลือกที่เป็นมิตรต่อ AI ความเป็นส่วนตัว คือแนวคิด offline-first และการจำกัด background access ให้มากที่สุด เราสามารถใช้เครื่องมือที่เน้นประมวลผลในเครื่องและไม่ส่งข้อมูลขึ้นคลาวด์เมื่อไม่จำเป็น เช่น การตั้งค่าให้โมเดลอ่านและทำดัชนีเอกสารของเราแบบออฟไลน์ โดยไม่เรียกเซิร์ฟเวอร์ใดเลย พร้อมกันนั้น ผู้ผลิตแพลตฟอร์มเองยังยอมรับว่า “AI ไม่จำเป็นต้องลุกล้ำ” และเปิดวิธีลดการเข้าถึงข้อมูลของมัน เช่น ให้ผู้ใช้ปิดหรือถอนแอป AI บางตัวออกจากระบบได้ หากเราใช้โทรศัพท์บางแบรนด์ ยังมีเมนูรวมการตั้งค่า AI ไว้ให้ปรับสิทธิ์ได้จากที่เดียว บทสรุปคือ เราไม่ต้องเลือกข้างสุดโต่งระหว่างประสิทธิภาพกับความเป็นส่วนตัว แค่ต้องอดทนอ่านสิทธิ์ให้ครบ และกล้าปิดฟีเจอร์ที่ขอล้ำเส้นมากเกินไป