
AI agents security คืออะไร และเรากำลังไว้ใจเครื่องมือที่มองไม่เห็นหรือไม่
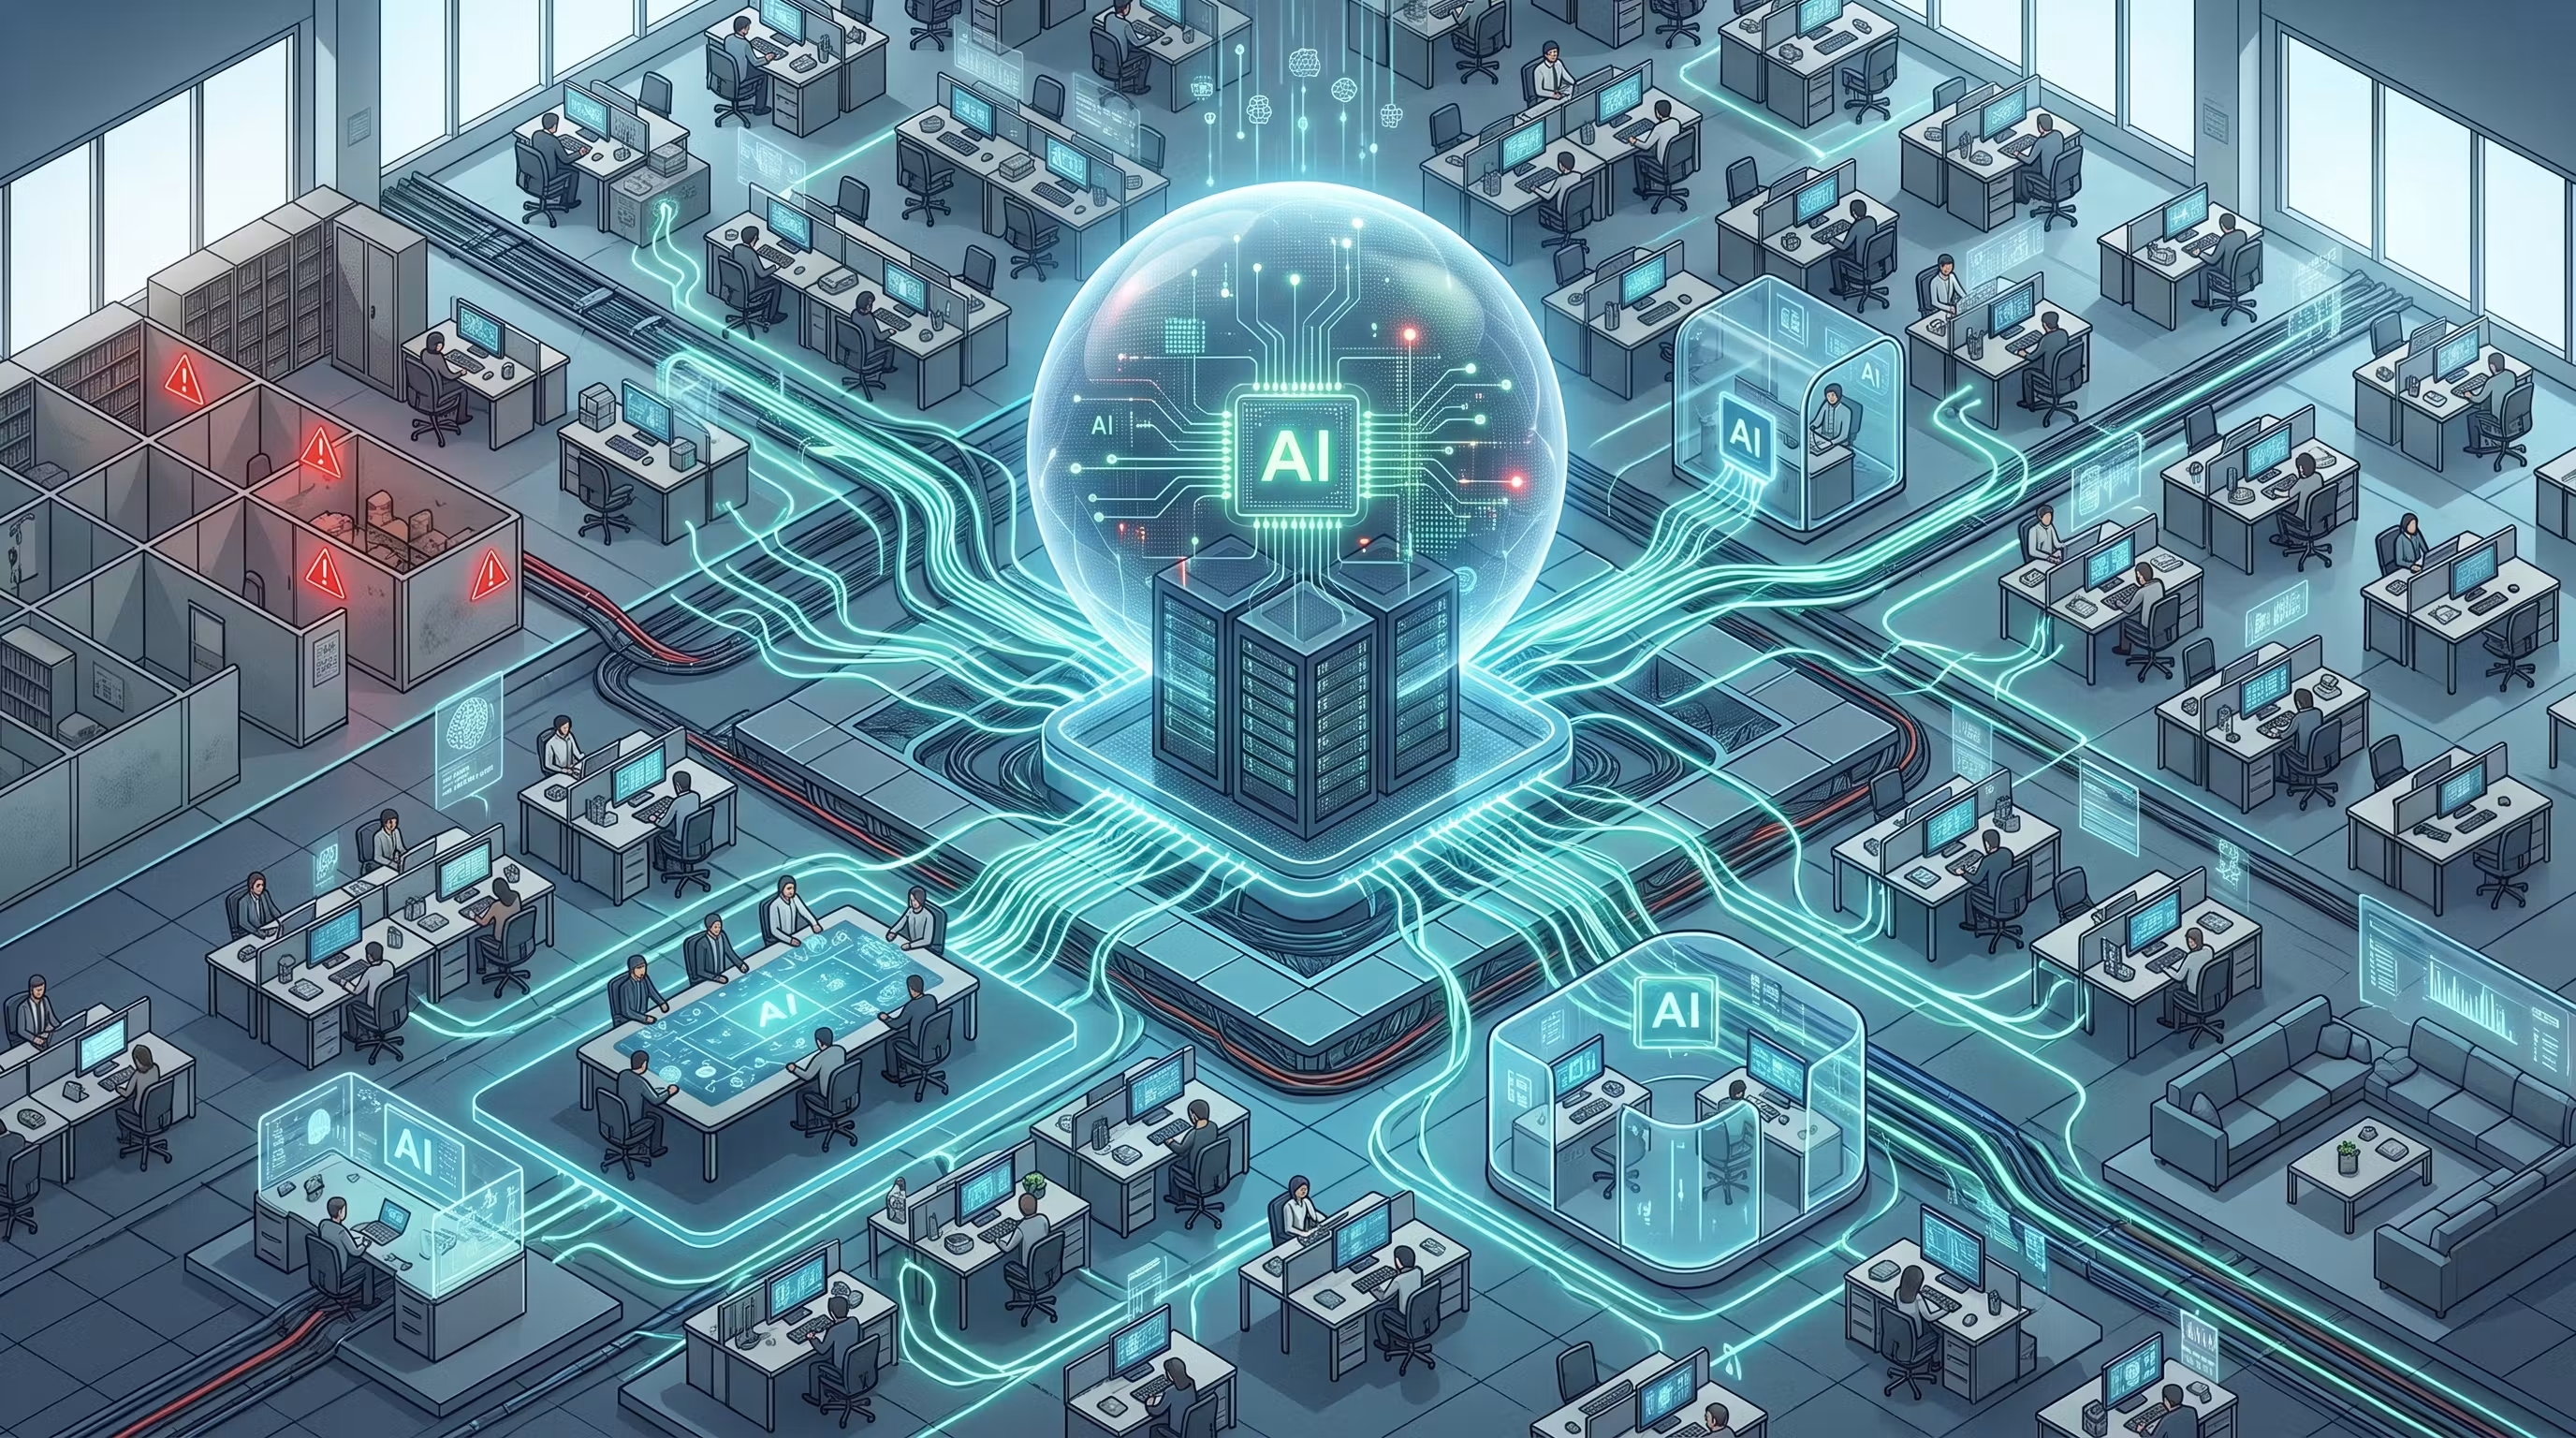
AI agents security คือแนวทางและเทคโนโลยีที่ใช้ปกป้องระบบ AI แบบตัวแทนอัตโนมัติที่สามารถตัดสินใจ เรียกใช้เครื่องมือ และเข้าถึงข้อมูลเองได้ โดยเน้นตรวจสอบว่า agent มีเจตนาอะไร กำลังทำอะไร และทำไปภายใต้ขอบเขตอำนาจที่อนุญาตหรือไม่ เพื่อป้องกันความเสี่ยงด้านความปลอดภัยจากคำสั่งที่ผิดพลาด การโจมตีด้วยข้อความ หรือการใช้ทรัพยากรขององค์กรไปในทางที่ไม่คาดคิด วันนี้องค์กรจำนวนมากนำ agentic AI ไปต่อกับแอปภายใน ฐานข้อมูล และโครงสร้างพื้นฐานคลาวด์ แต่ระบบกำกับดูแลกลับยังเป็นเครื่องมือยุคเดิมที่ดูแค่การตั้งค่า ไม่ได้เฝ้าดูพฤติกรรมที่เกิดขึ้นจริง ผลคือเรากำลังมอบกุญแจให้ผู้ช่วยอัตโนมัติที่เก่งขึ้นทุกวัน ในขณะที่กล้องวงจรปิดยังไม่ได้เปิด
ช่องโหว่ใหม่จาก agentic AI threats ที่เครื่องมือเดิมมองไม่เห็น
จุดที่ทำให้ agentic AI threats น่ากังวลไม่ใช่แค่บั๊กในโค้ด แต่คือพื้นผิวโจมตีที่เปลี่ยนไปอยู่บนข้อความและข้อมูล แทนที่จะเป็นโค้ดเพียงอย่างเดียว การโจมตีรูปแบบ prompt injection การแทรกคำสั่งผ่านเอกสารที่ระบบเรียกมาอ่าน หรือ jailbreaking ด้วยถ้อยคำแปลกตา ล้วนเป็นการเล่นงาน agent ผ่านภาษามนุษย์มากกว่าช่องโหว่เชิงเทคนิคแบบเดิม ปัญหาคือเครื่องมือความปลอดภัยจำนวนมากยังไม่รู้จักโลกนี้ ตัวสแกน dependency ตรวจไลบรารี แต่ไม่รู้จักไฟล์ model weights หรือ schema ของเครื่องมือที่ agent เรียกใช้ ระบบ SAST มองหาการ inject ในโค้ด ไม่ใช่ใน prompt DLP ก็มองแต่ข้อมูลเชิงโครงสร้าง ไม่เห็นการรั่วไหลผ่าน embedding ผลลัพธ์คือเรามีความเสี่ยงชุดใหม่ที่แพร่กระจาย อยู่ในช่องว่างของเครื่องมือเดิม และแสดงพฤติกรรมคาดเดายาก ซึ่งเป็นคำเตือนชัดเจนว่า AI system reliability ยังห่างจากคำว่าน่าเชื่อถือ
Agent intent tracking: จากคำโปรยโฆษณา สู่ภารกิจเฝ้าระวังแบบ runtime
เมื่อ AI agents เริ่มควบคุมงานในองค์กร การรู้ทันว่า agent “ตั้งใจทำอะไร” กลายเป็นภารกิจหลักของสายงานความปลอดภัย สตาร์ตอัปด้าน AI security บางรายถึงกับบอกว่า agent intent tracking คือ bread and butter ของธุรกิจพวกเขา เพราะถ้าคุณไม่รู้ว่า agent คิดว่าตัวเองกำลังแก้ปัญหาอะไร คุณก็ไม่มีทางรู้ว่าการกระทำนั้นเกินขอบเขตหรือไม่ การป้องกันแบบตรวจสอบแค่ configuration ไม่เพียงพออีกต่อไป นักวิจัยด้านความปลอดภัยเริ่มเน้นว่าเราต้อง “จับตาสิ่งที่ AI ทำจริงใน runtime” ไม่ใช่เพียงดูว่าตั้งค่าอย่างไร การเฝ้าดูว่ามีการตอบคำถามใดด้วยข้อมูลอะไร ใช้เครื่องมือภายในตัวไหน และรับหรือปฏิเสธ pattern ของ prompt แบบใด เป็นกุญแจสำคัญในการลดความเสี่ยงที่แพร่หลายแต่มองไม่เห็น
เมื่อ AI ซ่อนอยู่ในทุก product ความเสี่ยงไม่ใช่แค่ของทีม security อีกต่อไป
ตัวเลขหนึ่งที่วงการความปลอดภัยพูดถึงมาก คือองค์กรที่รัน AI เองถึง 68% ได้โมเดลผ่านซอฟต์แวร์ของผู้ขายรายอื่น ไม่ใช่จากการตัดสินใจตรงของทีมตัวเอง นั่นหมายความว่าสองในสามกำลังใช้ AI แบบ “ผู้โดยสารแฝง” ที่ทีม security ไม่เคยอนุมัติ เมื่อรวมกับสถิติว่า 90% ของสภาพแวดล้อมมี self-hosted AI บางรูปแบบ และ 80% มีเซิร์ฟเวอร์ MCP และส่วนขยาย AI coding ใน IDE ภาพที่ได้คือ AI agents กระจายไปทั่วองค์กรโดยไม่มีใครนับหัว ผลกระทบต่อผู้ใช้ทั่วไปและทีมปฏิบัติการจึงชัดเจน ถ้าคุณเคยตรวจ container ผ่านแล้วก็ปิดเคส นั่นคือปัญหาของคุณเหมือนกัน และถ้าทีม compliance เคยรับรองว่าวันนี้ใช้ AI แค่สามระบบ แต่ความจริง AI แอบทำงานอีกสี่สิบจุด การตรวจครั้งหน้าจะเป็นช่วงบ่ายที่แย่แน่นอน ในขณะเดียวกันบางองค์กรก็ใช้ AI coding agents อย่างหนัก เช่นกรณีที่จำนวนผู้ใช้เครื่องมือโค้ดดิ้งและคำขอจาก agent เพิ่มขึ้นหลายเท่าภายในไม่กี่เดือน แต่กลับควบคุมค่าใช้จ่ายให้ทรงตัวได้ ซึ่งสะท้อนว่าความสะดวกจาก AI มาพร้อมความเสี่ยงที่ทุกฝ่ายต้องร่วมรับผิดชอบ
อนาคตของ AI agents security: ช่องว่างกำกับดูแลที่ต้องปิดให้ทัน
แม้จะมีความกังวลมากมาย แต่อุตสาหกรรมกำลังตอบสนองด้วยงานวิจัยและเครื่องมือใหม่ สตาร์ตอัปด้าน AI security ที่ตั้งใจป้องกันโมเดล agent และแอปพลิเคชันตั้งแต่ปี 2022 แสดงให้เห็นว่า “ตลาดเพื่อป้องกัน AI เอง” กำลังเติบโต ในอีกด้าน นักวิจัยคริปโตย้ำว่าต่อให้โมเดลขั้นสูงช่วยหาจุดอ่อนของอัลกอริทึมอย่าง HAWK ได้ การเสริมความแข็งแรงของคีย์ก็ยังป้องกันได้ และ AI มีแนวโน้มจะโจมตีช่องโหว่การใช้งานมากกว่าทลายสมการทางคณิตศาสตร์ สิ่งที่น่าสนใจคือโลกของโปรโตคอลอย่าง MCP ซึ่งกำลังพัฒนาให้ผู้ใช้สื่อสารกับ agent ได้ดีขึ้น และถูกมองว่าเป็นโครงสร้างสำคัญของแอป agentic AI รุ่นใหม่ ขณะเดียวกันงานประชุมด้านควอนตัมและ AI ก็เริ่มพูดถึงเส้นทางสู่ระบบคอมพิวต์ยุคใหม่ ข่าวดีคือการตอบสนองต่อความเสี่ยงนี้ไม่ต้องใช้ความกล้าหาญพิเศษ แต่คือการทำงานย่อยๆ หลายสายที่ทีมเล็กๆ ทำได้ภายในหนึ่งไตรมาส และเมื่อทำแล้วจะก้าวนำองค์กรส่วนใหญ่ในตลาด บทสรุปคือ ช่องว่างระหว่างความสามารถของ agent กับความสามารถกำกับดูแลยังใหญ่เกินกว่าจะมองข้าม หากองค์กรต้องการ AI system reliability ที่ไว้วางใจได้ ต้องเลิกมอง AI เป็นฟีเจอร์เสริม และเริ่มมองมันเป็นโครงสร้างพื้นฐานที่ต้องมีการเฝ้าระวังอย่างต่อเนื่อง