
AI หลอกลวงคืออะไร และทำไมตอนนี้อันตรายกว่าที่เคย
AI หลอกลวง คือการนำปัญญาประดิษฐ์และเครื่องมืออัตโนมัติมาใช้สร้างหรือปรับแต่งกลโกงออนไลน์ให้มีความแนบเนียน เป็นส่วนตัว และตรงกับเป้าหมายมากขึ้น โดยมิจฉาชีพใช้ AI เพื่อเขียนข้อความหลอกลวงให้ดูมืออาชีพ เลียนแบบแบรนด์หรือคนใกล้ตัว สร้างเสียงหรือใบหน้าปลอม และออกแบบเว็บไซต์หรือแอปปลอมที่ทำงานเหมือนของจริง ทำให้เหยื่อเชื่อใจและตัดสินใจผิดพลาดง่ายขึ้นในเวลาอันสั้น รายงานด้านความปลอดภัยผู้บริโภคชี้ชัดแล้วว่า ช่องโหว่ที่ถูกโจมตีมากที่สุดในยุคนี้ไม่ใช่ซอฟต์แวร์เก่า แต่คือ “ความเชื่อใจของมนุษย์” เครื่องมือ AI และชุด Fraud Kit พร้อมใช้ทำให้ใครก็ตามที่มีอินเทอร์เน็ตสามารถเริ่มก่ออาชญากรรมไซเบอร์ได้ ลดกำแพงด้านทักษะลงอย่างน่ากังวล เมื่อผนวกกับสถิติที่บอกว่าประมาณ 45% ของคดีฉ้อโกงในหลายประเทศในอาเซียนยังไม่ได้รับการแก้ไข ภาพรวมจึงชัดเจนว่าโลกดิจิทัลกำลังถูกโจมตีในระดับโครงสร้างความไว้วางใจ ไม่ใช่แค่ปัญหาจุดเล็กจุดน้อยอีกต่อไป
จากฟิชชิ่งสแปมสู่การโจมตีเฉพาะคนด้วย AI และ Deepfake เสียง
ครั้งหนึ่ง การโจมตีฟิชชิ่งอาจเป็นแค่อีเมลสะกดผิดเต็มไปหมด แต่วันนี้ AI ทำให้การโจมตีฟิชชิ่งกลายเป็นงานฝีมือระดับมือโปร การใช้โมเดล AI และ Fraud Kit สำเร็จรูปช่วยให้มิจฉาชีพเขียนข้อความแนบเนียน เลียนแบบภาษาของแบรนด์ยอดนิยมและสร้างแคมเปญหลอกลวงเฉพาะกลุ่มได้อย่างรวดเร็ว รายงานเดียวกันระบุว่ามีการบล็อกความพยายามฟิชชิ่งมากกว่า 4.4 ล้านครั้ง และ 99% ของการโจมตีเหล่านี้ปลอมตัวเป็นเพียง 300 แบรนด์เท่านั้น แสดงให้เห็นว่าอาชญากรกำลังจัดระบบอุตสาหกรรมหลอกลวงอย่างจริงจัง ที่น่ากลัวยิ่งกว่า คือการมาของ Deepfake เสียงหรือ AI voice cloning ที่สามารถเลียนเสียงมนุษย์ได้ใกล้เคียงจนหลายคนแยกไม่ออก มีกรณีที่ผู้ใช้ได้รับโทรศัพท์จาก “ภรรยา” ขอข้อมูลบัตรเครดิต ทั้งที่เจ้าตัวตัวจริงอยู่ข้างๆ และน้ำเสียงเหมือนกันแทบทั้งหมด เมื่อเสียงที่คุ้นเคยไม่ใช่หลักฐานยืนยันตัวตนได้อีกต่อไป การหลอกลวงแบบญาติเดือดร้อนหรือคนใกล้ชิดโทรมาขอให้โอนเงินจึงกลายเป็นกับดักร้ายแรง การโจมตีแบบนี้ไม่ต้องอาศัยเทคนิคคอมพิวเตอร์ขั้นสูงแล้ว เพียงมีไฟล์เสียงตัวอย่างไม่กี่วินาทีก็เริ่มเกมได้ทันที
ตัวตนสังเคราะห์และมัลแวร์มือถือ ภัยเงียบที่กำลังระบาด
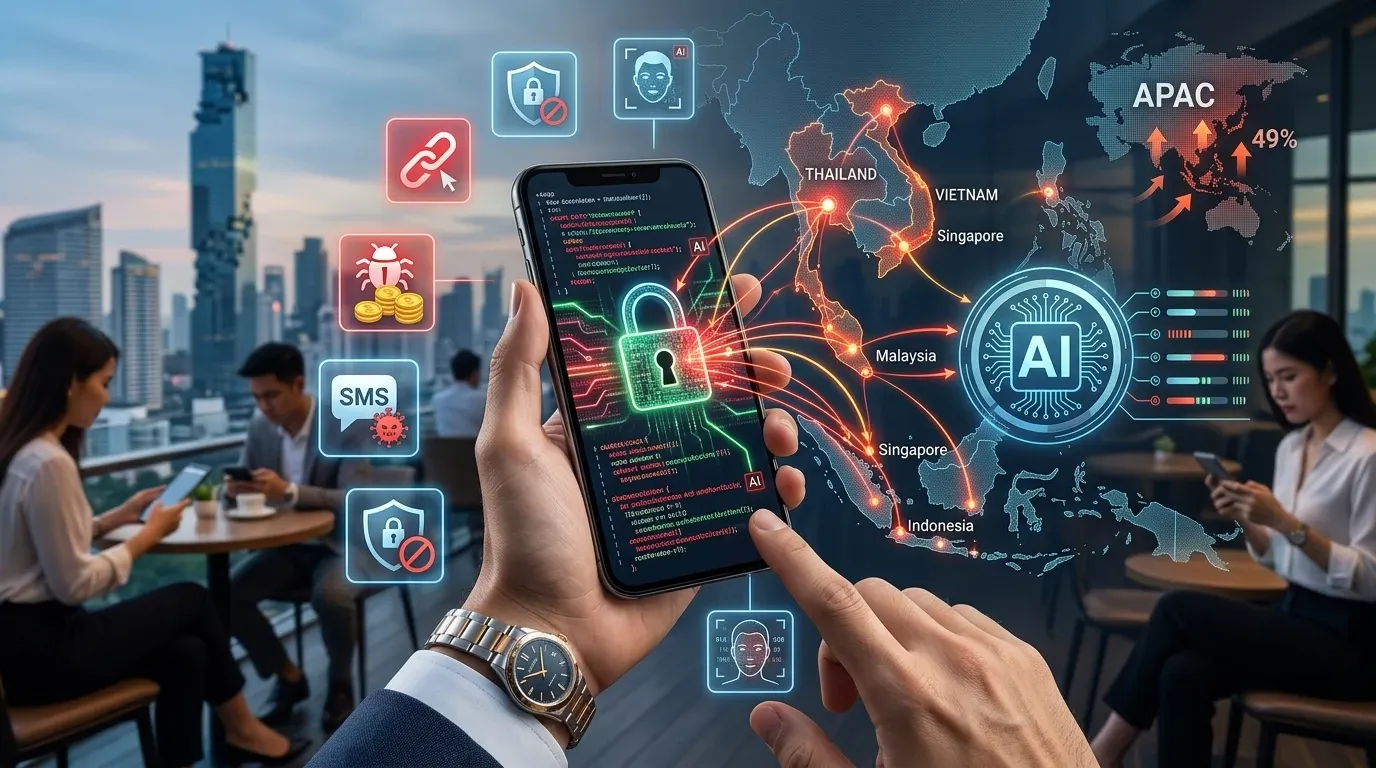
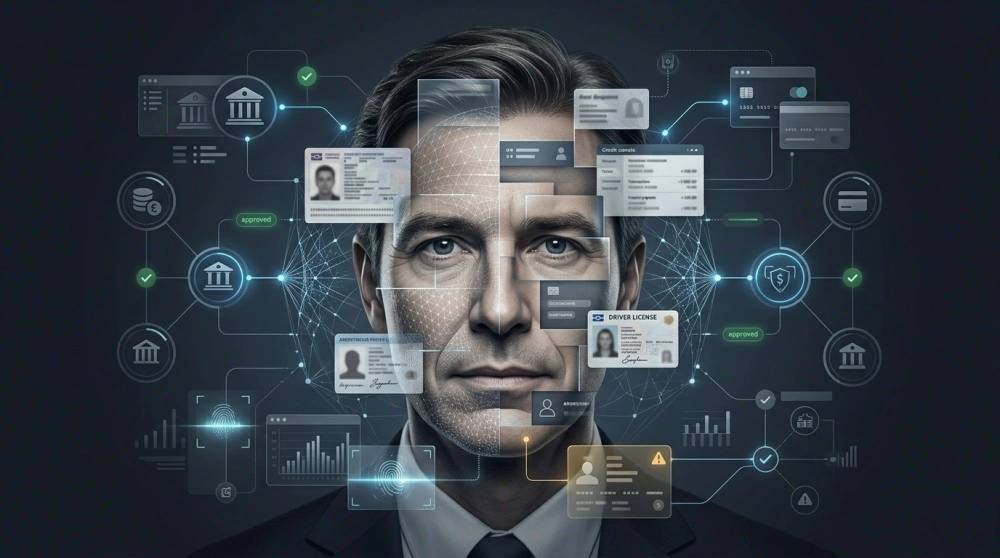
โลกการเงินกำลังเผชิญภัย “ตัวตนสังเคราะห์” หรือ Synthetic Identity ซึ่งไม่ใช่แค่การขโมยข้อมูลของคนจริง แต่คือการนำข้อมูลจริงบางส่วนมาปะปนกับข้อมูลปลอมเพื่อสร้าง “บุคคลใหม่” ขึ้นมา ตัวตนปลอมเหล่านี้สามารถผ่านขั้นตอน e-KYC และระบบยืนยันตัวตนระยะไกลได้ โดยเฉพาะเมื่อ Deepfake ใบหน้าและเสียงทำให้ระบบรู้จำใบหน้ามีประสิทธิภาพลดลง เปิดช่องให้มิจฉาชีพยืนยันตัวตนปลอมและสร้างประวัติเครดิตเงียบๆ ก่อนลงมือโกงครั้งใหญ่ ในขณะเดียวกัน สมรภูมิสำคัญอีกด้านคือสมาร์ตโฟน รายงานภัยไซเบอร์ชี้ว่า การโจมตีบนอุปกรณ์มือถือในภูมิภาคเอเชียแปซิฟิกมีความกระจุกตัวมากขึ้น มิจฉาชีพมุ่งเป้าไปที่กลุ่มผู้ใช้ขนาดเล็กลง แต่โจมตีแบบต่อเนื่องและเฉพาะรายมากขึ้น ที่น่าตกใจคือจำนวนการตรวจพบภัยคุกคามบนมือถือเฉลี่ยต่อผู้ใช้ที่ได้รับผลกระทบเพิ่มขึ้นถึง 49% เมื่อเทียบปีต่อปี พร้อมการเติบโตของกลโกงผ่านโปรโมชันปลอม หน้าเว็บฟิชชิง และโฆษณาแฝงมัลแวร์มือถือ ที่ออกแบบตามพฤติกรรมผู้ใช้แบบ Mobile First เมื่อรวมกับข้อเท็จจริงว่ามัลแวร์ยังคงเป็นภัยคุกคามหลัก และมีการบล็อกความพยายามโจมตีมากกว่า 5 ล้านครั้งในเดือนเดียว ภาพรวมชัดเจนว่าโทรศัพท์ของเราไม่ใช่แค่เครื่องมือทำงาน แต่เป็นสนามรบที่แท้จริง
เมื่อช่องโหว่คือความเชื่อใจ วิธีคิดใหม่เพื่อป้องกันตัวจาก AI หลอกลวง
รายงานด้านความปลอดภัยเตือนว่า ช่องโหว่หลักของยุคนี้ไม่ใช่ซอฟต์แวร์ที่ไม่ได้อัปเดต แต่คือความเชื่อใจที่มนุษย์มีต่อสิ่งที่เห็นและได้ยิน เมื่อ AI สามารถเลียนเสียง สร้างใบหน้า และแต่งเรื่องราวได้แนบเนียน การป้องกันตัวจึงต้องเริ่มจากการปรับทัศนคติ ไม่ใช่แค่ติดตั้งแอปป้องกัน เราจำเป็นต้องฝึก “สงสัยก่อนเชื่อ” โดยเฉพาะเมื่อมีข้อความ โทรศัพท์ หรือเว็บไซต์ที่เร่งให้ตัดสินใจด่วนหรือเสนอดีลดีเกินจริง คำแนะนำชัดเจนจากผู้เชี่ยวชาญคือ หากมีอะไรดูแปลกให้หยุดและตรวจสอบก่อนเสมอ ในระดับครัวเรือน การตั้ง “คำลับในครอบครัว” เพื่อใช้ยืนยันตัวตนทางโทรศัพท์เป็นแนวทางที่เรียบง่ายแต่ได้ผล สมาชิกทุกคนควรรู้คำนี้และไม่โพสต์ลงออนไลน์ เพื่อลดโอกาสที่มิจฉาชีพเดาได้ หากมีสายอ้างว่าเป็นญาติเดือดร้อน สิ่งที่ควรทำคือวางสายแล้วโทรกลับหาหมายเลขที่เรามีอยู่แล้ว ไม่ใช่เชื่อเสียงที่ปลายสาย ขณะเดียวกัน สถิติจากอาเซียนชี้ว่าประมาณ 45% ของคดีฉ้อโกงยังไม่ได้รับการแก้ไข ซึ่งหมายความว่าเหยื่อจำนวนมากไม่เคยได้เงินคืน การป้องกันก่อนเกิดเหตุจึงสำคัญกว่าการตามแก้ไขภายหลังอย่างชัดเจน

เช็กลิสต์ป้องกันตัว: จาก MFA ถึงการจับสัญญาณผิดปกติในบัญชี
เมื่อ AI หลอกลวงกำลังแพร่หลาย ผู้ใช้ทั่วไปต้องยกระดับวินัยดิจิทัลของตัวเอง ไม่ใช่หวังพึ่งแพลตฟอร์มอย่างเดียว แนวทางที่ผู้เชี่ยวชาญด้านความปลอดภัยแนะนำมีทั้งเชิงเทคนิคและเชิงพฤติกรรม ด้านเทคนิคควรเปิดใช้การยืนยันตัวตนหลายปัจจัยหรือ MFA ในทุกบริการที่รองรับ เพื่อลดโอกาสบัญชีถูกแฮก ติดตั้งแอปความปลอดภัยหรือแอนติไวรัสบนมือถือ ตรวจสอบสิทธิ์การเข้าถึงของแอปอย่างละเอียด อัปเดตระบบปฏิบัติการและแอปให้เป็นเวอร์ชันล่าสุด และตรวจสอบความน่าเชื่อถือของแอปก่อนดาวน์โหลดทุกครั้ง การใช้เครื่องมืออย่าง VPN และซอฟต์แวร์ป้องกันมัลแวร์ช่วยเสริมเกราะป้องกันเพิ่มเติม ควบคู่กับการสำรองข้อมูลสม่ำเสมอ ด้านพฤติกรรม เราต้องหัดสังเกตความผิดปกติเล็กๆ ในชีวิตดิจิทัล เช่น การแจ้งเตือนเข้าสู่ระบบจากอุปกรณ์แปลก การขอรหัส OTP ที่เราไม่ได้เริ่มขั้นตอนเอง หรือข้อความโปรโมชันที่ดูดีเกินจริง รายงานหนึ่งระบุว่า ระหว่างวันที่ 1 มกราคมถึง 26 พฤษภาคม มีคุกกี้มากถึง 94 พันล้านรายการถูกเปิดเผยออนไลน์ และในนั้น 1.2 พันล้านเป็นคุกกี้เซสชันที่ยังใช้งานได้ ซึ่งสามารถนำไปใช้ยึดบัญชีโดยข้าม MFA ได้ เมื่อการป้องกันเชิงเทคนิคไม่เพียงพอเสมอ ความใส่ใจของผู้ใช้เองจึงเป็นด่านสุดท้ายที่สำคัญที่สุด