
การโจมตี phishing ไมโครซอฟต์คืออะไร และทำไมจึงอันตรายกว่าที่คิด
การโจมตี phishing ไมโครซอฟต์คือรูปแบบการหลอกลวงผ่านอีเมลและเวิร์กโฟลว์ดิจิทัลที่ใช้บริการหรือโดเมนของไมโครซอฟต์จริงเป็นฉากบังหน้า เพื่อให้ข้อความและลิงก์ดูน่าเชื่อถือและผ่านระบบกรองอีเมลองค์กร เป้าหมายคือหลอกให้ผู้ใช้กรอกข้อมูลรับรองบัญชี Microsoft 365 หรือดาวน์โหลดเครื่องมือควบคุมระยะไกลที่เปิดทางให้ผู้โจมตีเข้าถึงระบบงาน เอกสาร และข้อมูลสำคัญของธุรกิจโดยไม่ถูกสงสัย การโจมตีข้อมูลรับรองลักษณะนี้ไม่ต้องพึ่งช่องโหว่ซอฟต์แวร์ แต่ใช้จิตวิทยาและความคุ้นเคยในเครื่องมือทำงานร่วมกันเป็นอาวุธ
ประเด็นที่น่ากังวลคือผู้โจมตีไม่เพียงส่งอีเมลปลอมแบบดั้งเดิม แต่กำลังใช้โครงสร้างพื้นฐานของไมโครซอฟต์เองเป็นทางผ่าน เช่น แดชบอร์ด Power BI สาธารณะที่ถูกออกแบบให้เหมือนเอกสารเบลอพร้อมปุ่มดาวน์โหลดเอกสารอ้างอิง เมื่อเหยื่อคลิกจะถูกส่งต่อไปยังเว็บไซต์ที่ผู้โจมตีควบคุมและเริ่มดาวน์โหลดซอฟต์แวร์ ScreenConnect เพื่อสร้างการเข้าถึงระยะไกลถาวร นี่ไม่ใช่การแฮกระบบไมโครซอฟต์โดยตรง แต่เป็นการใช้ความเชื่อใจในแบรนด์และโดเมนของไมโครซอฟต์เป็นโล่กำบัง ซึ่งทำให้ความปลอดภัยอีเมล Microsoft 365 ถูกท้าทายอย่างหนัก
เมื่อ Power BI และคำเชิญประชุมกลายเป็นกับดักขโมยบัญชี
สิ่งที่ทำให้การโจมตีชุดนี้น่ากลัวไม่ใช่เทคนิคซับซ้อน แต่เป็นการแฝงตัวในเวิร์กโฟลว์ที่ทุกคนใช้ทุกวัน Power BI ซึ่งเป็นแพลตฟอร์ม business intelligence และการแสดงผลข้อมูลของไมโครซอฟต์ ถูกนำมาใช้สร้างแดชบอร์ดสาธารณะด้วยบัญชีใหม่หรือบัญชีที่ถูกขโมย อีเมลที่แนบลิงก์ไปยังแดชบอร์ดเหล่านี้มีโอกาสสูงที่จะผ่านฟิลเตอร์อีเมล เพราะชี้ไปยังบริการไมโครซอฟต์จริง เมื่อเหยื่อดาวน์โหลดและติดตั้ง ScreenConnect ผู้โจมตีสามารถตั้งค่าการเข้าถึงระยะไกลสองชุดและสคริปต์ PowerShell เพื่อฝังตัวในระบบอย่างยาวนาน เปิดทางสู่การจารกรรมข้อมูล การขโมยข้อมูล หรือแม้แต่การโจมตีเรียกค่าไถ่ในอนาคต
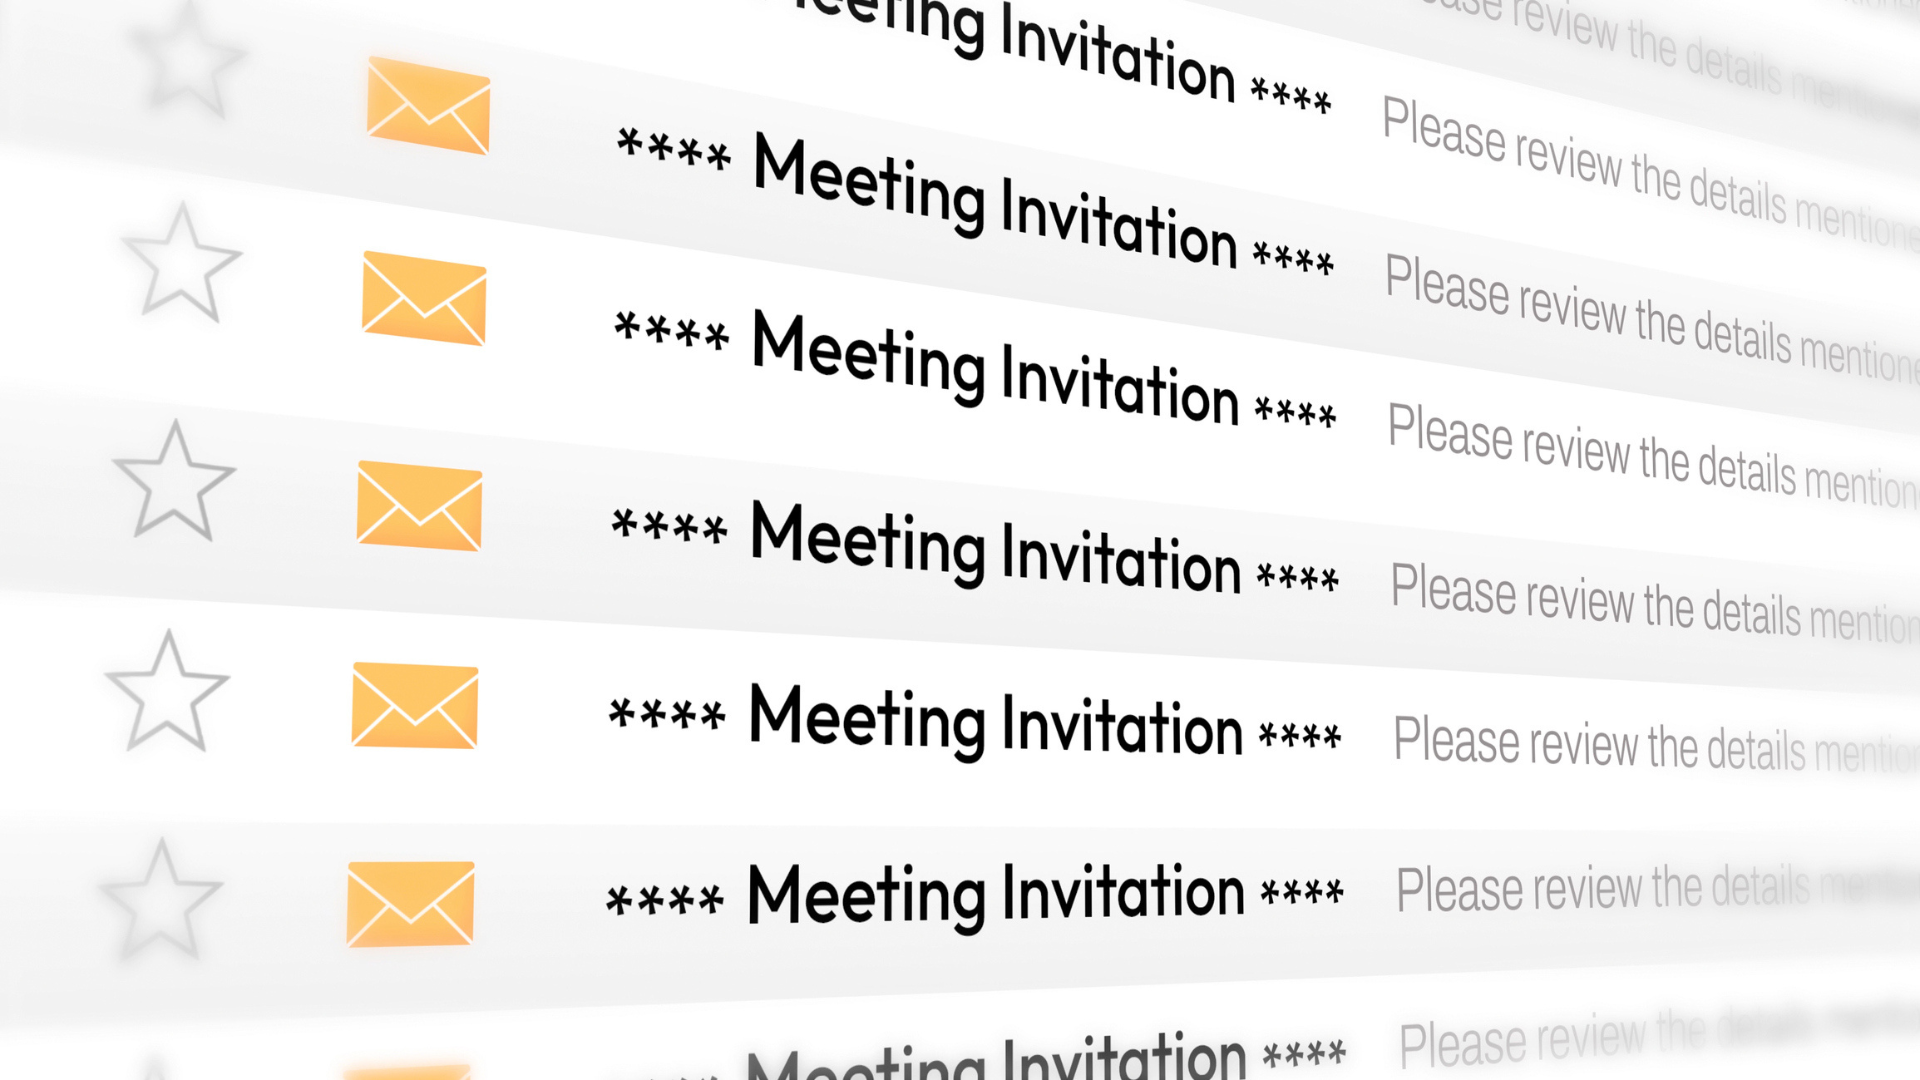
อีกด้านหนึ่ง การโจมตีข้อมูลรับรองกำลังใช้คำเชิญประชุมและไฟล์ .ics เป็นตัวพาอีเมล phishing เข้าองค์กรโดยแทบไม่ถูกสงสัย แคมเปญหลายชุดใช้คำเชิญปฏิทินและคำขอประชุมเพื่อขโมยบัญชี Microsoft 365 โดยซ่อนลิงก์อันตรายในไฟล์ .ics รายละเอียดการประชุม โค้ด QR หรือหน้าคำเชิญ ไฟล์ .ics ถูกมองว่าไม่เป็นอันตรายจึงผ่านฟิลเตอร์อีเมลและลงในกล่องจดหมายโดยตรง เมื่อผู้ใช้เปิดหรือยอมรับ คำเชิญจะถูกเพิ่มในปฏิทิน ทำให้เนื้อหาหลอกลวงดูเหมือนนัดงานตามปกติ และนำไปสู่หน้าล็อกอิน Microsoft 365 ปลอมที่ออกแบบให้เหมือนจริงจนผู้ใช้กรอกข้อมูลรับรองโดยไม่รู้ตัว
ขนาดการโจมตี: ตัวเลขที่ทีมไอทีไม่ควรมองข้าม
หลายองค์กรยังคิดว่า phishing เป็นปัญหารายบุคคล แต่ตัวเลขล่าสุดบอกชัดว่ามันคือการโจมตีระดับโครงสร้าง นักวิจัยพบอีเมล phishing หลายแสนฉบับที่ใช้คำเชิญประชุมและไฟล์ .ics เพื่อโจมตีมากกว่า 40,000 องค์กร แคมเปญเหล่านี้ส่งอีเมลเฉลี่ยมากกว่า 8,300 ฉบับต่อวัน โดยมาจากโดเมนผู้ส่งกว่า 33,890 โดเมนและที่อยู่อีเมลผู้ส่งมากกว่า 247,270 รายการ คำกล่าวที่ควรจดจำคือ "กิจกรรมไม่ได้ลดลง แต่กำลังเร่งขึ้น" โดยปริมาณรายวันเพิ่มจากไม่กี่พันฉบับต่อเดือนในเดือนเมษายน เป็นมากกว่า 118,000 ฉบับในเดือนกันยายน และทะลุ 740,000 ฉบับในสองสัปดาห์แรกของเดือนตุลาคม
ในฝั่ง Power BI แม้จำนวนเหตุการณ์ที่เปิดเผยจะยังไม่มากเท่าการโจมตีผ่านปฏิทิน แต่รูปแบบการฝังตัวด้วย ScreenConnect สองชุดและงานตามเวลา PowerShell แสดงให้เห็นความตั้งใจสร้างจุดยึดเหนี่ยวในเครือข่ายองค์กรอย่างยั่งยืน เมื่อผู้โจมตีมีการเข้าถึงระยะไกลที่ทนทาน พวกเขาสามารถค่อยๆ เคลื่อนที่ด้านข้างในเครือข่าย ดูข้อมูลภายใน และเตรียมการโจมตีที่สร้างความเสียหายสูงในภายหลัง โดยไม่จำเป็นต้องใช้มัลแวร์หวือหวา นี่คือเหตุผลที่การโจมตีข้อมูลรับรองผ่านความปลอดภัยอีเมล Microsoft 365 กลายเป็นหนึ่งในเส้นทางเข้าระบบที่ถูกใช้บ่อยที่สุดและมีต้นทุนต่ำแต่ประสิทธิภาพสูง
ทำไมฟิลเตอร์อีเมลเอาไม่อยู่ เมื่อโดเมนไมโครซอฟต์ถูกใช้เป็นโล่
หลายทีมไอทีเชื่อว่าลงระบบกรองอีเมลดีๆ ก็ปลอดภัยแล้ว แต่วิธีโจมตีล่าสุดพิสูจน์ว่าการพึ่งฟิลเตอร์อย่างเดียวไม่พอ ผู้โจมตีใช้สองกลยุทธ์หลักเพื่อหลบเลี่ยงการกรอง หนึ่งคือส่งอีเมลที่มีลิงก์ไปยังบริการไมโครซอฟต์จริง เช่น Power BI ทำให้ระบบกรองมองว่าเป็นทราฟฟิกปกติและปล่อยให้ผ่านเข้าสู่กล่องจดหมาย นี่คือการใช้ความเชื่อใจในโดเมนไมโครซอฟต์เป็นเกราะกำบัง สองคือใช้ไฟล์ .ics ซึ่งเป็นไฟล์ปฏิทินมาตรฐานที่ถูกมองว่าไม่เป็นอันตราย ทำให้ผ่านฟิลเตอร์และถูกประมวลผลโดยระบบปฏิทินโดยอัตโนมัติในบางการตั้งค่า
ที่สำคัญ การโจมตีเหล่านี้ไม่จำเป็นต้องใช้มัลแวร์หรือช่องโหว่ซอฟต์แวร์ใดๆ เนื้อหาทั้งหมดดูเหมือนงานเอกสารและนัดประชุมตามปกติ จนกว่าผู้ใช้จะคลิกลิงก์ไปยังหน้าล็อกอิน Microsoft 365 ปลอมหรือพอร์ทัลชำระเงินหลอก เมื่อเหยื่อกรอกข้อมูลรับรองหรือข้อมูลการชำระเงิน ผู้โจมตีจะได้สิทธิ์เข้าถึงบัญชีและระบบงานทันที นี่คือการโจมตีข้อมูลรับรองที่ใช้ความคุ้นเคยในเครื่องมือทำงานร่วมกันเป็นอาวุธ และทำให้แนวคิด "โดเมนที่เชื่อถือได้" กลายเป็นจุดอ่อน ฟิลเตอร์อีเมลจึงต้องทำงานร่วมกับการตรวจจับพฤติกรรมและการยืนยันตัวตนหลายชั้น ไม่ใช่ถูกมองว่าเป็นด่านเดียวที่ป้องกันทุกอย่าง
แนวทางป้องกัน: จากการตั้งค่าระบบสู่การเปลี่ยนพฤติกรรมทีมงาน
หากองค์กรยังมอง phishing เป็นปัญหาที่แก้ด้วยซอฟต์แวร์อย่างเดียว ก็เท่ากับเปิดประตูให้การโจมตีข้อมูลรับรองเข้ามาเรื่อยๆ สิ่งที่ต้องทำคือสร้างการป้องกันแบบหลายชั้น เริ่มจากการตั้งค่าความปลอดภัยอีเมล Microsoft 365 ให้ตรวจสอบไฟล์ .ics และลิงก์ที่ชี้ไปยังหน้าล็อกอินแม้จะอยู่บนโดเมนที่ดูน่าเชื่อถือ เพิ่มการยืนยันตัวตนหลายปัจจัยสำหรับบัญชีสำคัญ เพื่อลดผลกระทบหากข้อมูลรับรองรั่วไหล และจำกัดสิทธิ์การเข้าถึงของบัญชีให้เท่าที่จำเป็น เพื่อไม่ให้บัญชีเดียวเปิดทางสู่ทั้งองค์กร
อย่างไรก็ตาม ชั้นสำคัญที่สุดคือคน ไม่ใช่ระบบ ตามคำแนะนำจากนักวิจัย องค์กรควรปลูกฝังให้พนักงานตระหนักว่าอีเมลที่ไม่ได้ร้องขอมีความเสี่ยงต่อการโจมตีไซเบอร์ และข้อความใดก็ตามที่เร่งเร้าให้ดาวน์โหลดไฟล์หรือล็อกอินบริการอย่างเร่งด่วนมักเป็นการโจมตี ควรฝึกให้ทีมตรวจสอบลิงก์ในคำเชิญประชุม โดยเลื่อนเมาส์ดูปลายทางก่อนคลิก และระวังเอกสารเบลอหรือปุ่ม "ดาวน์โหลด" ที่ต้องล็อกอินเพิ่ม โดยเฉพาะหากเกี่ยวข้องกับการติดตั้ง ScreenConnect หรือเครื่องมือควบคุมระยะไกลอื่นๆ กฎง่ายๆ ที่ควรยึดคือ สงสัยทุกอีเมลที่มีเอกสารล็อกหรือขอให้กรอกข้อมูลรับรองนอกหน้า Microsoft 365 ที่คุ้นเคย เมื่อเทคโนโลยีและพฤติกรรมผู้ใช้เดินไปด้วยกัน การโจมตี phishing ไมโครซอฟต์จะยากขึ้นมากที่จะประสบความสำเร็จ