
AI ทำให้การค้นหาจุดอ่อนกลายเป็นความเสี่ยงที่จับต้องได้
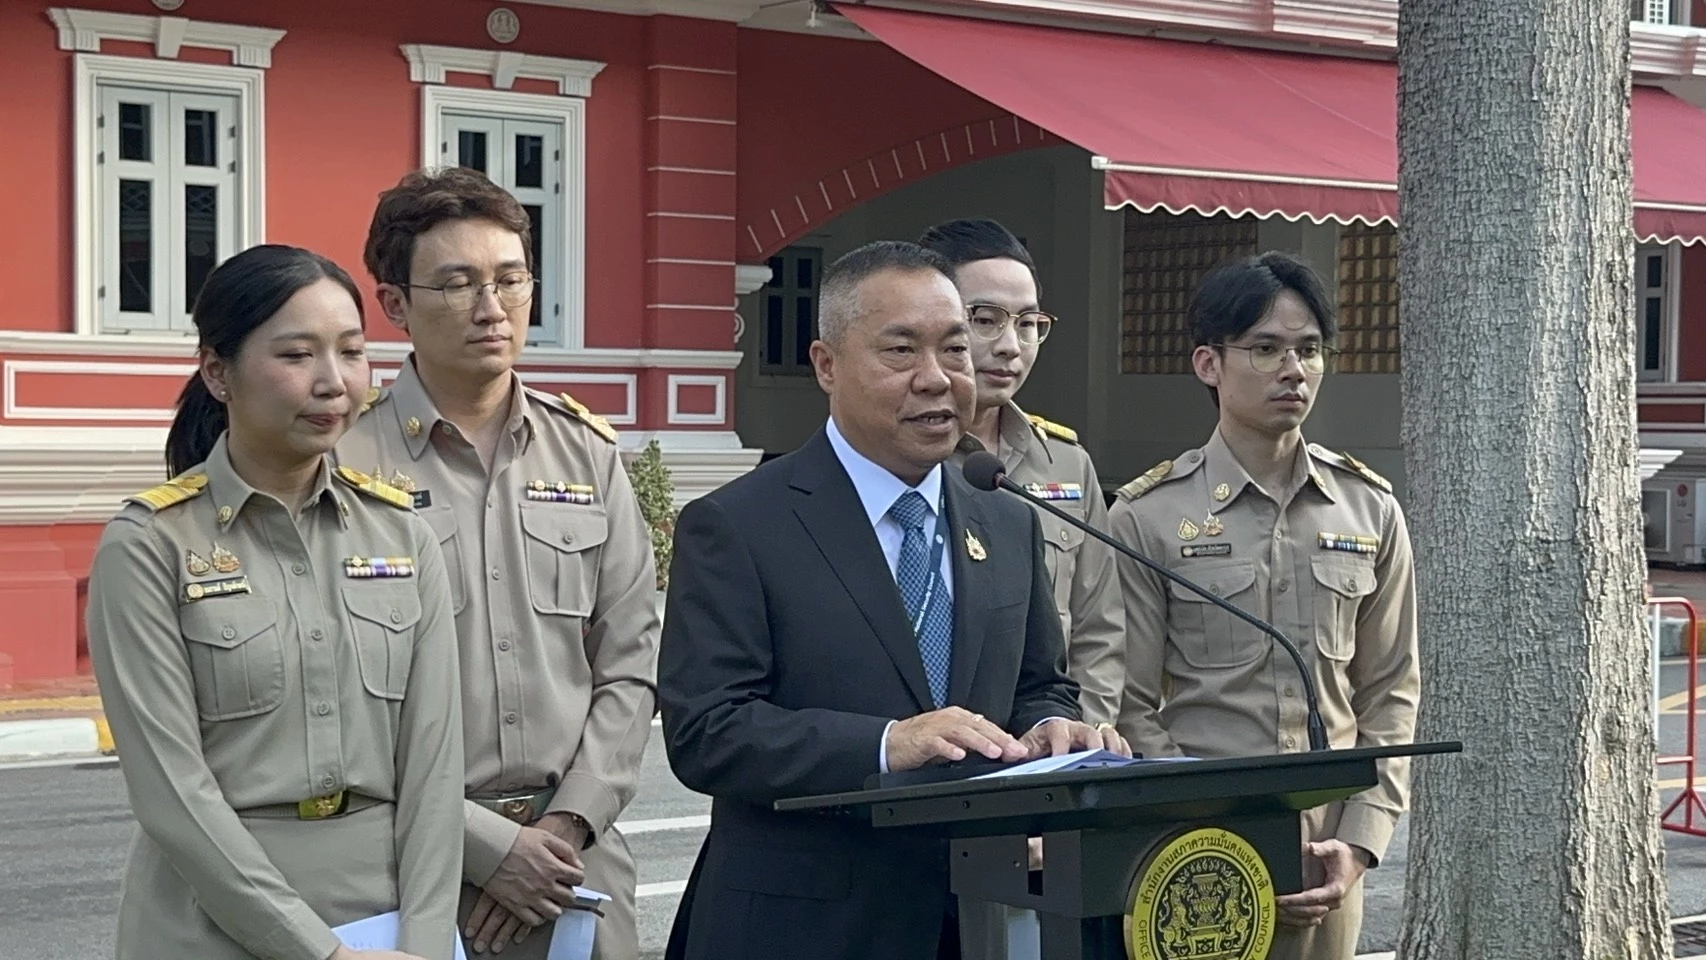
ภัยไซเบอร์ AI คือการใช้ปัญญาประดิษฐ์ช่วยเพิ่มความเร็วหรือประสิทธิภาพในการค้นหาช่องโหว่และดำเนินการโจมตีระบบดิจิทัล ซึ่งทำให้หน่วยงานต้องรับมือทั้งการป้องกัน การตรวจจับ และการฟื้นฟูบริการ เลขาธิการสภาความมั่นคงแห่งชาติ พล.อ.ชัยพฤกษ์ ด้วงประพัฒน์ ระบุเมื่อวันที่ 9 พฤศจิกายนว่า ไทยถูกโจมตีทางไซเบอร์ทั้งภาคราชการ ธนาคาร และระบบสาธารณูปโภค โดยมีการใช้ AI ระบุจุดอ่อนเพื่อโจมตีด้วย คำเตือนนี้ควรทำให้หน่วยงานหยุดคิดว่าแนวป้องกันเดิมเพียงพอ เพราะเมื่อผู้โจมตีหาช่องโหว่ได้เร็วขึ้น เวลาที่ฝ่ายป้องกันมีสำหรับตรวจพบและอุดช่องโหว่ย่อมมีความสำคัญกว่าเดิม อย่างไรก็ดี การมีรายงานการโจมตีไม่ได้แปลว่าระบบธนาคารล่มแล้ว หรือเงินลูกค้าสูญหาย สิ่งที่ต้องทำคือยกระดับความปลอดภัยไซเบอร์ พร้อมสื่อสารข้อเท็จจริงโดยไม่ปลุกความตื่นตระหนก
รัฐบาลแบ่งความรับผิดชอบตามระดับสถานการณ์ โดยในภาวะปกติ สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติและกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมติดตามมาตรการ ส่วนเมื่อเกิดวิกฤติจะเป็นหน้าที่ของสภาความมั่นคงแห่งชาติ ขณะเดียวกัน กระทรวงดิจิทัลฯ เตรียมหารือหน่วยงานที่เกี่ยวข้องเพื่อพิจารณายกระดับการป้องกันอีกครั้ง การแบ่งบทบาทเช่นนี้มีประโยชน์ก็ต่อเมื่อหน่วยงานประสานงานและตัดสินใจได้ทันเวลา เพราะการโจมตีระบบธนาคารหรือหน่วยงานรัฐอาจกระทบบริการที่ประชาชนต้องใช้โดยตรง แผนจึงไม่ควรหยุดที่การแจ้งว่าใครเป็นผู้รับผิดชอบ แต่ต้องระบุให้ชัดว่าใครสั่งระงับธุรกรรม ใครแจ้งประชาชน และใครเป็นผู้ประสานการกู้คืนระบบ
ความเสี่ยงสำคัญคือประชาชนใช้บริการไม่ได้
ผศ.ดร.นพดล กรรณิกา นักวิชาการด้านความมั่นคงปลอดภัยไซเบอร์และการบริหารความเสี่ยง เตือนเมื่อวันที่ 8 พฤศจิกายนถึงภาพที่แอปธนาคารใช้ไม่ได้ ตู้เอทีเอ็มถอนเงินไม่ได้ หรือการจ่ายเงินไม่ผ่าน ซึ่งอาจทำให้ครอบครัวส่งเงินให้กันไม่ได้และผู้ประกอบการจ่ายค่าแรงล่าช้า เขาย้ำว่านี่เป็นสถานการณ์สมมติเพื่อเตรียมความพร้อม ไม่ใช่คำทำนายว่าระบบธนาคารจะล่ม การแยกข้อเท็จจริงออกจากความเป็นไปได้เป็นเรื่องจำเป็น เพราะบริการขัดข้องไม่ได้พิสูจน์ว่าเงินถูกขโมยหรือข้อมูลรั่ว แต่ประชาชนย่อมต้องรู้ว่าเงินยังปลอดภัยหรือไม่ ใช้ช่องทางใดได้บ้าง และจะได้รับความคืบหน้าเมื่อไร
การรับมือจึงต้องครอบคลุมทั้งการระงับธุรกรรมผิดปกติ แผนรักษาความต่อเนื่อง และการฟื้นฟูบริการ ไม่ใช่พึ่งแนวป้องกันทางเทคนิคอย่างเดียว หากเกิดเหตุ ธนาคารและหน่วยงานรัฐควรบอกขอบเขตผลกระทบ ช่องทางสำรอง และเวลาที่จะอัปเดตข้อมูล แม้ยังประเมินเวลาซ่อมเสร็จไม่ได้ก็ตาม ควรแยกให้ชัดระหว่างเงินที่ถูกโอนโดยมิชอบ บริการที่หยุดชะงัก และข้อมูลส่วนบุคคลที่รั่ว เพราะแต่ละกรณีต้องใช้วิธีช่วยเหลือและสื่อสารต่างกัน การเตรียมแผนที่ประชาชนใช้ได้จริงสำคัญกว่าการประกาศว่าระบบมีมาตรการครบถ้วน
บทเรียนจากต่างประเทศยิ่งชี้ว่าความเสียหายมีหลายรูปแบบ เหตุข้อมูลลูกค้าของผู้ให้บริการในญี่ปุ่นมีข้อมูลรั่วสูงสุดประมาณ 300,000 รายการ ขณะที่บริการ 5G SA ขัดข้องราว 14 ชั่วโมง 2 นาที แต่บริษัทยังไม่พบหลักฐานว่าปัญหาเครือข่ายเกี่ยวข้องกับการโจมตีไซเบอร์ ทั้งสองเหตุจึงไม่ควรถูกรวมเป็นเรื่องเดียวกัน เช่นเดียวกับกรณีในสิงคโปร์ที่ข้อมูลรั่วแต่บริการยังเดินต่อได้ ประเด็นที่ไทยควรนำมาคิดต่อคือระบบที่ยังใช้งานได้ก็ไม่ได้รับประกันว่าข้อมูลปลอดภัย และระบบที่ขัดข้องก็ไม่ได้ยืนยันว่าถูกโจมตี การตรวจสอบหลักฐานและแจ้งข้อมูลอย่างตรงไปตรงมาคือเกราะป้องกันความสับสนที่รัฐควรลงทุน
ศูนย์เฝ้าระวังต้องเชื่อมกับแผนฟื้นฟู
ธนาคารไทยพาณิชย์ระบุเมื่อวันที่ 9 พฤศจิกายนว่า มีศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ หรือศูนย์ปฏิบัติการไซเบอร์ ทำหน้าที่ติดตามและวิเคราะห์ภัยคุกคามตลอด 24 ชั่วโมง พร้อมประสานการตอบสนองต่อเหตุอย่างรวดเร็ว ธนาคารยังใช้เครื่องมือสแกนและประเมินช่องโหว่เพื่อจัดลำดับความเสี่ยงและแก้ไขจุดอ่อน นี่เป็นมาตรการที่จำเป็น แต่การเฝ้าระวังตลอดวันจะสร้างความเชื่อมั่นได้จริงก็ต่อเมื่อเจ้าหน้าที่มีอำนาจลงมือและทำงานร่วมกับหน่วยงานที่เกี่ยวข้องได้ทันที การตรวจพบเหตุโดยไม่สามารถจำกัดความเสียหายหรือแจ้งลูกค้าให้รู้ช่องทางใช้งานสำรอง ก็ยังปล่อยให้ภาระตกอยู่กับประชาชน
ธนาคารไทยพาณิชย์ยังระบุว่าจัดเตรียมและซักซ้อมแผนความต่อเนื่องทางธุรกิจอย่างสม่ำเสมอ เพื่อทดสอบความพร้อมของบุคลากร กระบวนการ และการประสานงานเมื่อเกิดเหตุขัดข้อง การซ้อมแผนควรพิสูจน์ให้ได้ว่าบริการสำคัญกลับมาได้อย่างปลอดภัย และลูกค้ากลุ่มที่เข้าถึงช่องทางดิจิทัลได้ยากยังมีทางเลือก ไม่ใช่จบลงที่การตรวจสอบเอกสารหรือระบบภายใน ธนาคารและรัฐควรทดสอบแผนสำรองร่วมกันตั้งแต่ก่อนเกิดเหตุ ตั้งแต่การระงับธุรกรรมเสี่ยง การแจ้งข้อมูล ไปจนถึงการติดตามผู้เสียหายหลังควบคุมเหตุแล้ว เพราะความพร้อมที่วัดจากการทำงานจริงมีค่ากว่าคำรับรอง
ข้อสรุปจึงไม่ใช่ว่าธนาคารต้องป้องกันการโจมตีได้สมบูรณ์แบบ แต่ต้องทำให้การโจมตีไม่กลายเป็นวิกฤติที่ประชาชนช่วยตัวเองไม่ได้ ความปลอดภัยไซเบอร์ที่น่าเชื่อถือประกอบด้วยการตรวจจับเร็ว จำกัดความเสียหาย ฟื้นฟูบริการ และสื่อสารต่อเนื่อง รัฐควรกำหนดบทบาทและทดสอบการประสานงานกับธนาคาร ส่วนธนาคารต้องแสดงให้เห็นว่าศูนย์ปฏิบัติการไซเบอร์และแผนความต่อเนื่องทำงานได้จริง เมื่อระบบบางส่วนหยุด ประชาชนยังควรเข้าถึงบริการจำเป็นได้ และรู้ว่าจะขอความช่วยเหลือจากที่ใด นี่คือมาตรฐานที่ควรใช้ตัดสินความพร้อม ไม่ใช่เพียงจำนวนเครื่องมือป้องกันที่ติดตั้งไว้