
เอไอทำให้ภัยไซเบอร์เร็วขึ้นและเข้าถึงง่ายกว่าเดิม
ภัยไซเบอร์ที่ขับเคลื่อนด้วยเอไอ คือการใช้เครื่องมือปัญญาประดิษฐ์ช่วยค้นหาช่องโหว่ หลอกลวงผู้คน หรือเร่งขั้นตอนเจาะระบบ เพื่อเข้าถึงข้อมูลและทรัพย์สินดิจิทัลได้รวดเร็วยิ่งขึ้น นี่ไม่ใช่แค่การเปลี่ยนเครื่องมือของแฮกเกอร์ แต่เป็นการย่นเวลาที่องค์กรมีไว้ตรวจจับและหยุดยั้งการโจมตี รายงานระบุว่ามีแฮกเกอร์ใช้ AI โจมตีสถาบันการเงินในหลายประเทศ จนเกิดความกังวลว่าภัยคุกคามกำลังเปลี่ยนรูปแบบของระบบการเงินโลก จุดน่าห่วงคือเอไอช่วยลดอุปสรรคด้านทักษะและเพิ่มความเร็วในการปฏิบัติการ ทำให้การป้องกันที่อาศัยการตรวจสอบตามรอบเวลาอาจตามไม่ทัน เมื่อผู้โจมตีทำงานได้เร็วขึ้น องค์กรจึงต้องมองความปลอดภัยเป็นงานต่อเนื่อง ไม่ใช่การแก้ปัญหาเฉพาะหลังเกิดเหตุ
ภัยไซเบอร์เอเชียไม่ได้จำกัดอยู่กับการขโมยรหัสผ่านหรือการหลอกให้กดลิงก์อีกต่อไป ภาพรวมที่รายงานสะท้อนมีทั้งการเจาะระบบ ขโมยข้อมูล และเรียกค่าไถ่ ซึ่งสร้างความเสียหายและข้อมูลรั่วไหลในหลายประเทศ จำนวนการโจมตีที่เพิ่มขึ้นยิ่งตอกย้ำว่าเอไอไม่ได้ทำให้เป้าหมายมีแค่สถาบันการเงิน แต่เพิ่มแรงกดดันต่อโครงสร้างพื้นฐานและบริการที่ผู้คนใช้ทุกวันด้วย
ธนาคารเสี่ยงจากช่องโหว่หลังบ้านและข้อมูลลูกค้าที่หลุด
กรณีเกาหลีใต้ชี้ชัดว่าการโจมตีธนาคารไม่จำเป็นต้องเริ่มจากแอปที่ลูกค้าใช้ ประธานาธิบดีอี แจมยองเปิดเผยว่า สถาบันการเงิน 7 แห่งถูกเจาะระบบและมีข้อมูลลูกค้ารั่วไหลรวมกว่า 68,000 ราย ตำรวจเริ่มสอบสวนอย่างเร่งด่วน ข้อมูลที่หลุดมีตั้งแต่ชื่อ วันเกิด และช่องทางติดต่อ ไปจนถึงชื่อ ที่อยู่ รายได้ต่อปี และวงเงินสินเชื่อของผู้ขอสินเชื่อ สำหรับลูกค้า ผลกระทบไม่ได้หยุดที่ความไม่สบายใจ เพราะข้อมูลเหล่านี้อาจเปิดทางให้ผู้ไม่หวังดีสร้างเรื่องหลอกลวงที่แนบเนียนและเจาะจงบุคคลได้มากขึ้น
จุดเริ่มต้นของการเจาะอยู่ที่ระบบหลังบ้าน เช่น พอร์ทัลนายหน้าสินเชื่อหรือแอปภายในของพนักงาน ซึ่งอาจไม่ได้รับการอัปเดตหรือถูกละเลยด้านความปลอดภัย รายงานยังระบุการใช้ ARTEX เครื่องมือทดสอบเจาะระบบแบบเปิดที่ขับเคลื่อนด้วย Deepseek v4 เพื่อสแกนหาช่องโหว่และผ่านระบบยืนยันตัวตนทางโทรศัพท์ แม้องค์กรจะมีแอปสำหรับลูกค้าที่ดูปลอดภัย แต่หากคู่เชื่อมต่อและระบบภายในอ่อนแอ ประตูเหล่านั้นก็อาจพาไปถึงข้อมูลสำคัญได้ การเพิ่มมาตรการจึงต้องครอบคลุมผู้ให้บริการภายนอกและเครื่องมือของพนักงาน ไม่ใช่เพียงหน้าบ้านที่ผู้ใช้มองเห็น
ขนาดของปัญหายิ่งทำให้การรอรับมือหลังเกิดเหตุเป็นทางเลือกที่เสี่ยง ในครึ่งแรกของปี 2026 เกาหลีใต้รายงานการโจมตีไซเบอร์ต่อหน่วยงานภาครัฐ 353,748 ครั้ง เพิ่มขึ้น 26.3% จากปีก่อน เมื่อตัวเลขการโจมตีและขอบเขตข้อมูลที่เปิดเผยสูงเช่นนี้ การตรวจจับให้เร็วและการจำกัดสิทธิ์เข้าถึงระบบหลังบ้านควรเป็นข้อบังคับพื้นฐาน ไม่ใช่มาตรการเสริม
กลยุทธ์เกาหลีเหนือมุ่งคนที่เข้าถึงระบบและธุรกิจคริปโท
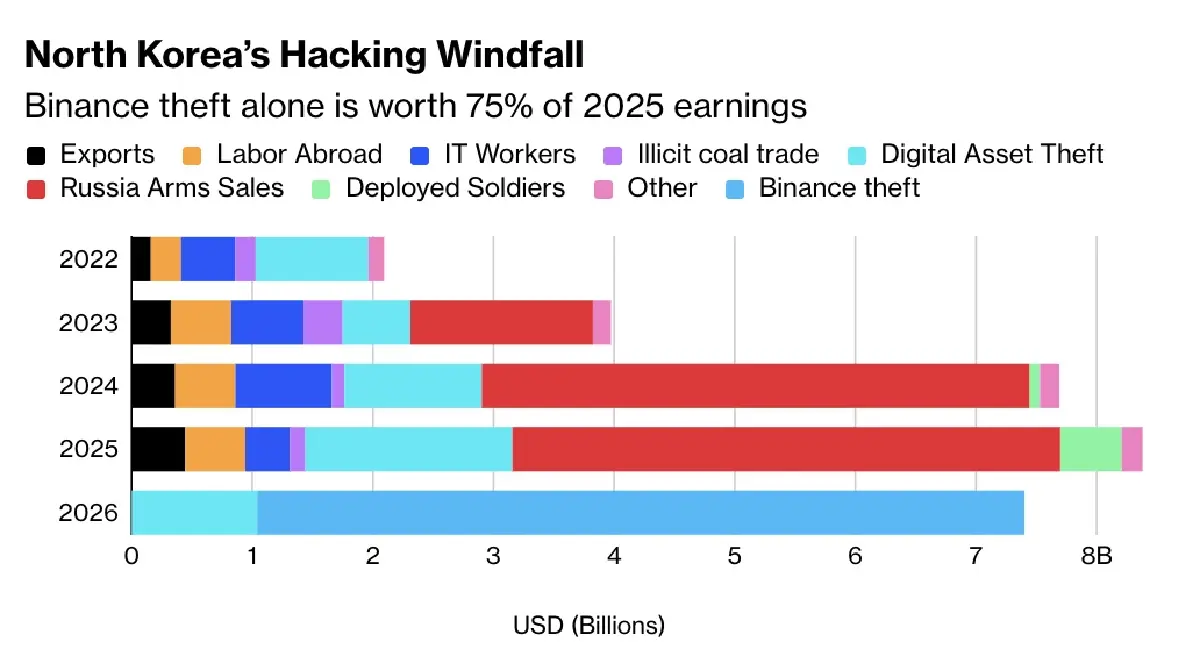
การขโมยคริปโทของกลุ่ม TraderTraitor แสดงให้เห็นว่าผู้โจมตีไม่ได้พึ่งการเจาะระบบอย่างเดียว แต่ผสานการค้นหาเป้าหมายมูลค่าสูงเข้ากับการหลอกคน กลุ่มนี้ใช้กลยุทธ์ Big Game Hunting หรือการล่าสัตว์ใหญ่ โดยอาศัยเอไอช่วยค้นหาธุรกิจคริปโทที่น่าสนใจ ศึกษาโครงสร้างพื้นฐาน แล้วแทรกแซงระบบหรือกระบวนการโอนเงิน รายงานระบุว่ากลุ่มแฮกเกอร์เข้าหาพนักงานที่มีสิทธิ์ระดับสูง และอาจล่อด้วยข้อเสนองานผลตอบแทนสูง นี่คือเหตุผลที่การอบรมพนักงานต้องจริงจังเท่ากับการติดตั้งระบบป้องกัน เพราะบัญชีของคนเพียงคนเดียวอาจกลายเป็นทางเข้าสู่ทรัพย์สินดิจิทัลจำนวนมาก
ในเหตุการณ์หนึ่ง แฮกเกอร์ขโมยคริปโทเคอร์เรนซีได้ภายใน 20 นาที และการตรวจสอบเบื้องต้นของแพลตฟอร์มหนึ่งพบว่าแล็ปท็อปของวิศวกรถูกเจาะ ซึ่งเป็นจุดเริ่มของการรั่วไหล กรณีนี้เตือนว่าอุปกรณ์ทำงานและสิทธิ์เข้าถึงของบุคลากรเป็นส่วนหนึ่งของแนวป้องกัน ไม่ใช่เรื่องภายในที่แยกจากความปลอดภัยของแพลตฟอร์ม
ผู้เชี่ยวชาญของสหประชาชาติประเมินว่าการโจรกรรมไซเบอร์และกิจกรรมทางการเงินผิดกฎหมายของเกาหลีเหนืออาจถูกนำไปสนับสนุนโครงการอาวุธที่มีอานุภาพทำลายล้างสูงราว 40% เมื่อเงินที่ถูกขโมยเชื่อมโยงกับเป้าหมายเชิงยุทธศาสตร์ การปกป้องระบบคริปโทจึงไม่ใช่เพียงการคุ้มครองธุรกิจ แต่เกี่ยวพันกับความมั่นคงระหว่างประเทศด้วย
สิ่งที่ต้องเปลี่ยนก่อนภัยไซเบอร์ลามเป็นวิกฤต
สิ่งที่เชื่อมกรณีธนาคารกับการโจรกรรมคริปโทคือการใช้ประโยชน์จากจุดอ่อนที่องค์กรมองข้าม ไม่ว่าจะเป็นระบบหลังบ้านที่ไม่ได้อัปเดต อุปกรณ์ของพนักงาน หรือกระบวนการที่เปิดทางให้ผู้มีสิทธิ์เข้าถึงถูกหลอก เมื่อเอไอช่วยค้นหาช่องโหว่และเร่งการลงมือได้ องค์กรย่อมมีเวลาน้อยลงในการตอบสนอง การป้องกันจึงควรเริ่มจากการตรวจสอบระบบและผู้ให้บริการที่เชื่อมต่อ การจำกัดสิทธิ์ตามหน้าที่ การเฝ้าระวังการเข้าถึงผิดปกติ และการซ้อมรับมือข้อมูลรั่วไหล
การสอบสวนเหตุในเกาหลีใต้และการตื่นตัวของหลายประเทศสะท้อนว่าการติดตามภัยต้องทำควบคู่กับการยกระดับมาตรการป้องกัน ธนาคารและแพลตฟอร์มคริปโทควรแจ้งเหตุให้ลูกค้าทราบอย่างรวดเร็ว พร้อมบอกวิธีลดความเสี่ยงเมื่อข้อมูลรั่วไหล ส่วนผู้ใช้ควรระวังการติดต่อที่อ้างข้อมูลส่วนตัวได้ละเอียดและข้อเสนองานที่เร่งให้เปิดเผยข้อมูลหรือเข้าถึงระบบ
ข้อสรุปที่หลีกเลี่ยงไม่ได้คือเอไอทำให้การโจมตีมีความเร็วและขอบเขตกว้างขึ้น แต่ความเสียหายยังขึ้นอยู่กับช่องโหว่ที่คนและองค์กรปล่อยไว้ การป้องกันแบบตั้งรับและตรวจหลังเกิดเหตุไม่พออีกแล้ว หากสถาบันการเงินไม่ตรวจระบบหลังบ้านและไม่ลดความเสี่ยงจากการเข้าถึงของพนักงาน ข้อมูลผู้ใช้และทรัพย์สินดิจิทัลก็จะยังเป็นเป้าหมายที่คุ้มค่าสำหรับผู้โจมตี