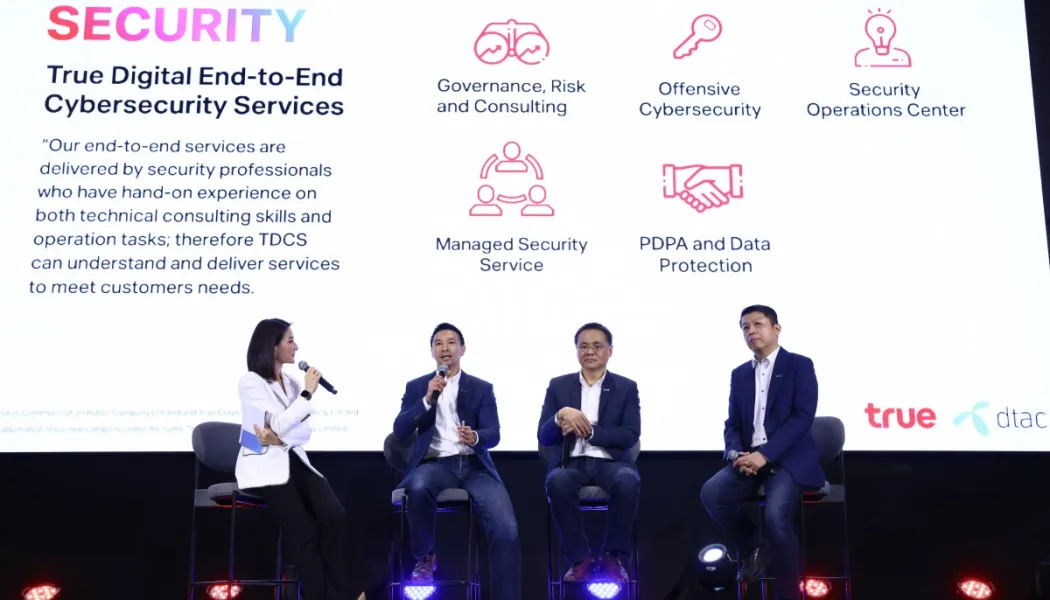

เมื่อเอไอทำให้ภัยใกล้ตัวกว่าเดิม
ภัยไซเบอร์ยุค AI คือการใช้เทคโนโลยีปัญญาประดิษฐ์เพื่อช่วยสร้างกลโกงให้แนบเนียน ค้นหาช่องโหว่ของระบบ และเร่งการโจมตีจนผู้ใช้ทั่วไปกับธุรกิจรับมือได้ยากขึ้น หากไม่ตรวจสอบตัวตนและดูแลอุปกรณ์ให้ปลอดภัย ความเสียหายอาจเริ่มจากข้อมูลส่วนบุคคลหรือเงินในบัญชี แล้วขยายไปถึงระบบงานสำคัญ
ความเปลี่ยนแปลงสำคัญไม่ใช่แค่กลโกงที่ดูน่าเชื่อกว่าเดิม แต่คือผู้ไม่หวังดีใช้ AI ช่วยค้นหาช่องโหว่ของเว็บไซต์และระบบคอมพิวเตอร์ เพื่อพัฒนาการโจมตีได้ง่ายและรวดเร็วขึ้น ภาพใบหน้าปลอมในวิดีโอคอล เสียงเลียนแบบคนรู้จัก และอีเมลที่ดูเหมือนมาจากคู่ค้าจริง ล้วนทำให้การเชื่อสิ่งที่เห็นหรือได้ยินทันทีเป็นความเสี่ยง
สปายแวร์บางรูปแบบอาจเข้าถึงโทรศัพท์ได้โดยไม่ต้องให้เจ้าของกดลิงก์ หรือที่เรียกว่าการโจมตีแบบไม่ต้องคลิก และหากสำเร็จอาจเปิดทางให้เข้าถึงข้อมูลหรือควบคุมการทำงานบางส่วนของเครื่องได้ อย่างไรก็ตาม การได้รับข้อความเตือนจากผู้ให้บริการไม่ได้ยืนยันว่ามีการเจาะระบบสำเร็จแล้ว จึงควรจริงจังกับการป้องกันโดยไม่ตื่นตระหนกเกินข้อเท็จจริง
ความเสี่ยงยังไม่ได้หยุดอยู่ที่มือถือหรือข้อมูล เพราะการโจมตีอาจลามไปยังระบบควบคุมเครื่องจักรและโครงสร้างพื้นฐานสำคัญได้ นี่จึงเป็นปัญหาความปลอดภัยดิจิทัลที่เกี่ยวข้องกับประชาชน ธุรกิจขนาดเล็ก และองค์กร ไม่ใช่เรื่องไกลตัวหรือเป็นหน้าที่ของฝ่ายไอทีเพียงกลุ่มเดียว
สี่วิธีป้องกันมือถือถูกแฮ็ก
การป้องกันมือถือถูกแฮ็กเริ่มจากพื้นฐานที่ทำได้ทันที แม้ไม่มีวิธีใดรับประกันว่าจะปิดความเสี่ยงได้ทั้งหมด แต่การอุดช่องโหว่ ลดการติดตั้งสิ่งไม่น่าเชื่อถือ และตั้งค่าการเข้าถึงให้รอบคอบ จะลดโอกาสที่ความผิดพลาดเล็กน้อยกลายเป็นเหตุข้อมูลรั่วไหล ผู้เชี่ยวชาญแนะนำแนวทางหลักสี่ข้อสำหรับผู้ใช้ทั่วไป
- อัปเดตระบบปฏิบัติการและแอปพลิเคชันอย่างสม่ำเสมอ เพื่อรับการแก้ไขช่องโหว่ด้านความปลอดภัย
- หลีกเลี่ยงการกดลิงก์หรือดาวน์โหลดแอปจากแหล่งที่ไม่น่าเชื่อถือ หากต้องยืนยันข้อมูล ให้เปิดแอปหรือเว็บไซต์ทางการด้วยตัวเอง
- ระวังการใช้เครือข่ายไร้สายสาธารณะที่ไม่ทราบแหล่งที่มาหรือไม่มีมาตรการรักษาความปลอดภัย
- ตั้งรหัสผ่านที่คาดเดายาก และตรวจสอบแอปที่ติดตั้งว่ามีรายการที่ไม่รู้จักหรือไม่
ผู้ใช้โทรศัพท์ไอโฟนควรอัปเดตระบบปฏิบัติการให้เป็นรุ่นล่าสุด หากได้รับคำเตือนเรื่องภัยคุกคามขั้นสูง ควรพิจารณาเปิดโหมดล็อกดาวน์เพื่อลดช่องทางโจมตี และนำเครื่องไปตรวจสอบกับผู้เชี่ยวชาญหรือหน่วยงานที่เชื่อถือได้ หากพบว่าข้อมูลส่วนบุคคลถูกนำไปใช้โดยไม่ได้รับอนุญาต สามารถร้องเรียนต่อหน่วยงานคุ้มครองข้อมูลส่วนบุคคลได้
หลักปฏิบัติที่สำคัญไม่แพ้การตั้งค่าเครื่องคืออย่าให้ความเร่งด่วนแทนที่การตรวจสอบ หากมีสายหรือวิดีโอคอลขอให้โอนเงิน ให้วางสายแล้วโทรกลับผ่านหมายเลขที่บันทึกไว้ หากมีข่าวหรือคลิปส่งต่อในกลุ่มแชต ให้ตรวจสอบแหล่งเผยแพร่ก่อน และพักการแชร์เมื่อยังยืนยันไม่ได้
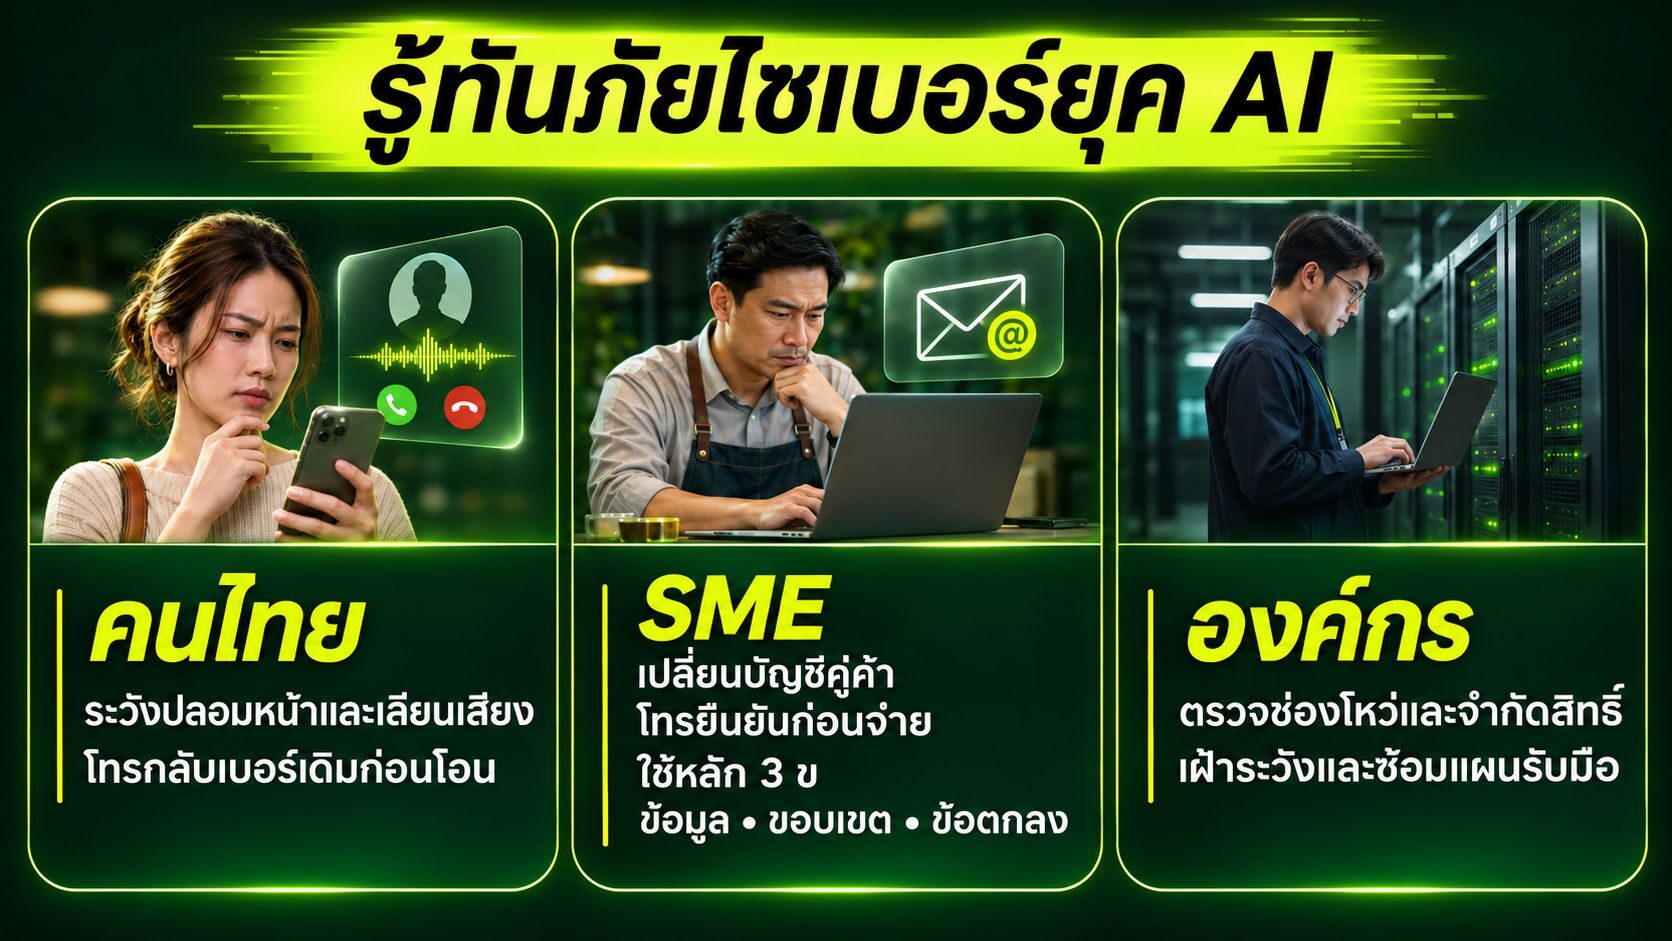
ประชาชนและธุรกิจเล็กต้องปิดช่องทางหลอกลวง
สำหรับประชาชน กติกาที่ควรยึดคือยืนยันตัวตนผ่านช่องทางอิสระก่อนทำตามคำขอเกี่ยวกับเงินหรือข้อมูล อย่าใช้เสียงหรือใบหน้าที่คุ้นเคยเป็นหลักฐานเพียงอย่างเดียว และอย่ากดลิงก์จากข้อความที่อ้างว่าต้องรีบยืนยันบัญชี การเปิดแอปหรือเว็บไซต์ทางการเองใช้เวลาเพิ่มเพียงเล็กน้อย แต่ช่วยตัดวงจรการหลอกให้ตัดสินใจโดยไม่ทันคิด
ธุรกิจขนาดเล็กควรระวังอีเมลแจ้งเปลี่ยนบัญชีรับเงิน แม้ถ้อยคำและรูปแบบจะเหมือนคู่ค้าเดิม ให้โทรยืนยันกับผู้ติดต่อผ่านหมายเลขที่กิจการมีอยู่ก่อนทำธุรกรรม แนวทางนี้ควรเป็นขั้นตอนประจำ ไม่ใช่ข้อยกเว้นเมื่อข้อความดูผิดปกติ เพราะอีเมลที่สร้างอย่างแนบเนียนอาจทำให้พนักงานที่กำลังเร่งงานมองข้ามรายละเอียดสำคัญ
หากกิจการใช้เครื่องมือเอไออ่านอีเมลหรือเอกสาร ต้องกำหนดให้ชัดว่าเครื่องมือเข้าถึงข้อมูลใดได้บ้าง และไม่ควรเชื่อมต่อกับข้อมูลลูกค้าหรือระบบสำคัญโดยไม่มีการควบคุมคำสั่งและสิทธิ์ใช้งาน เจ้าของกิจการควรสื่อสารกติกาให้ทีมเข้าใจตรงกัน ตั้งแต่การตรวจสอบคำขอ การจัดการข้อมูล ไปจนถึงการแจ้งเหตุผิดปกติ
อีกด้านหนึ่ง ธุรกิจไม่ควรใช้ความเชื่อใจเดิมแทนการรักษาความปลอดภัย บัญชีผู้ใช้จริง ช่องทางเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ไม่ได้รับการดูแล อาจกลายเป็นทางผ่านเข้าสู่ระบบสำคัญได้ การจำกัดสิทธิ์และทบทวนการเข้าถึงจึงสำคัญพอ ๆ กับการเตือนพนักงานไม่ให้กดลิงก์
องค์กรต้องป้องกัน ตอบสนอง และฟื้นตัว
องค์กรไม่ควรวัดความพร้อมจากการมีเครื่องมือป้องกันเพียงอย่างเดียว เพราะผู้โจมตีอาจปรับวิธีเมื่อถูกสกัดกั้น และพยายามเข้าถึงระบบหลักหรือข้อมูลสำรอง ตัวอย่างที่น่ากังวลคือมัลแวร์เรียกค่าไถ่ซึ่งอาจทำให้ระบบใช้การไม่ได้ รวมถึงการโจมตีที่กระทบระบบปฏิบัติงานทางกายภาพ การเตรียมพร้อมจึงต้องครอบคลุมทั้งการป้องกัน การตอบสนอง และการกู้คืน
ข้อมูลที่รายงานจากผู้ให้บริการด้านความปลอดภัยไซเบอร์ระบุว่า องค์กรในประเทศถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% และในไตรมาสแรกของปี 2569 ประเทศยังอยู่ในกลุ่ม 10 แห่งที่ถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่มากที่สุด ตัวเลขนี้ย้ำว่าการคิดว่าองค์กรของตนเล็กเกินกว่าจะเป็นเป้าหมาย ไม่ใช่แผนป้องกันที่ใช้ได้
- ตรวจหาช่องโหว่ของระบบที่เปิดให้เข้าถึงจากภายนอก ทบทวนสิทธิ์ผู้ใช้ และใช้การยืนยันตัวตนหลายปัจจัย
- เฝ้าระวังระบบไอที ระบบควบคุมการปฏิบัติงาน และระบบคลาวด์ พร้อมตรวจจับการเข้าถึงหรือส่งออกข้อมูลที่ผิดปกติ
- กำหนดแผนรับเหตุให้ชัดว่าใครรับแจ้ง ใครตรวจสอบ ใครจำกัดผลกระทบ และซ้อมแผนเป็นระยะ
- แยกข้อมูลสำรองจากเครือข่ายหลัก และทดสอบการกู้คืนจริงอย่างสม่ำเสมอ
ความพร้อมที่แท้จริงคือมองเห็นความเสี่ยง ตรวจจับให้เร็ว ตอบสนองได้ทัน และกู้คืนระบบให้กลับมาใช้งานได้ ไม่ใช่หวังว่าจะไม่มีใครโจมตี องค์กรควรเตรียมช่องทางสื่อสารเหตุการณ์ที่ชัดเจนด้วย เพื่อให้พนักงานและลูกค้าได้รับข้อมูลตรงกัน ลดความสับสน และไม่ปล่อยให้เหตุด้านเทคนิคกลายเป็นความเสียหายต่อความเชื่อมั่น
สรุป: ตรวจสอบก่อนเชื่อ และซ้อมก่อนเกิดเหตุ
เอไอทำให้การโจมตีพัฒนาได้เร็วและดูน่าเชื่อขึ้น แต่ความเสียหายจำนวนมากยังอาศัยช่องโหว่ของระบบหรือการตัดสินใจที่รีบร้อน วิธีรับมือภัยไซเบอร์จึงต้องเริ่มจากทุกคน: อัปเดตอุปกรณ์ ระวังลิงก์ ตรวจสอบตัวตนก่อนโอนเงิน และรักษารหัสผ่านให้ปลอดภัย
สำหรับธุรกิจ การยืนยันคำขอจากคู่ค้าและจำกัดสิทธิ์เครื่องมือเอไอควรเป็นกติกาที่ทำจริง ส่วนองค์กรต้องเฝ้าระวัง ซ้อมตอบสนอง และทดสอบการกู้คืนข้อมูลให้พร้อมใช้ ความปลอดภัยดิจิทัลไม่ใช่โครงการที่ทำครั้งเดียวแล้วจบ แต่เป็นวินัยต่อเนื่องที่ช่วยลดความเสียหายและทำให้กลับมาดำเนินงานได้เมื่อเกิดเหตุ