
จากผู้ช่วยเขียนโค้ดสู่เอเจนต์ที่เดินหน้าการโจมตีเอง
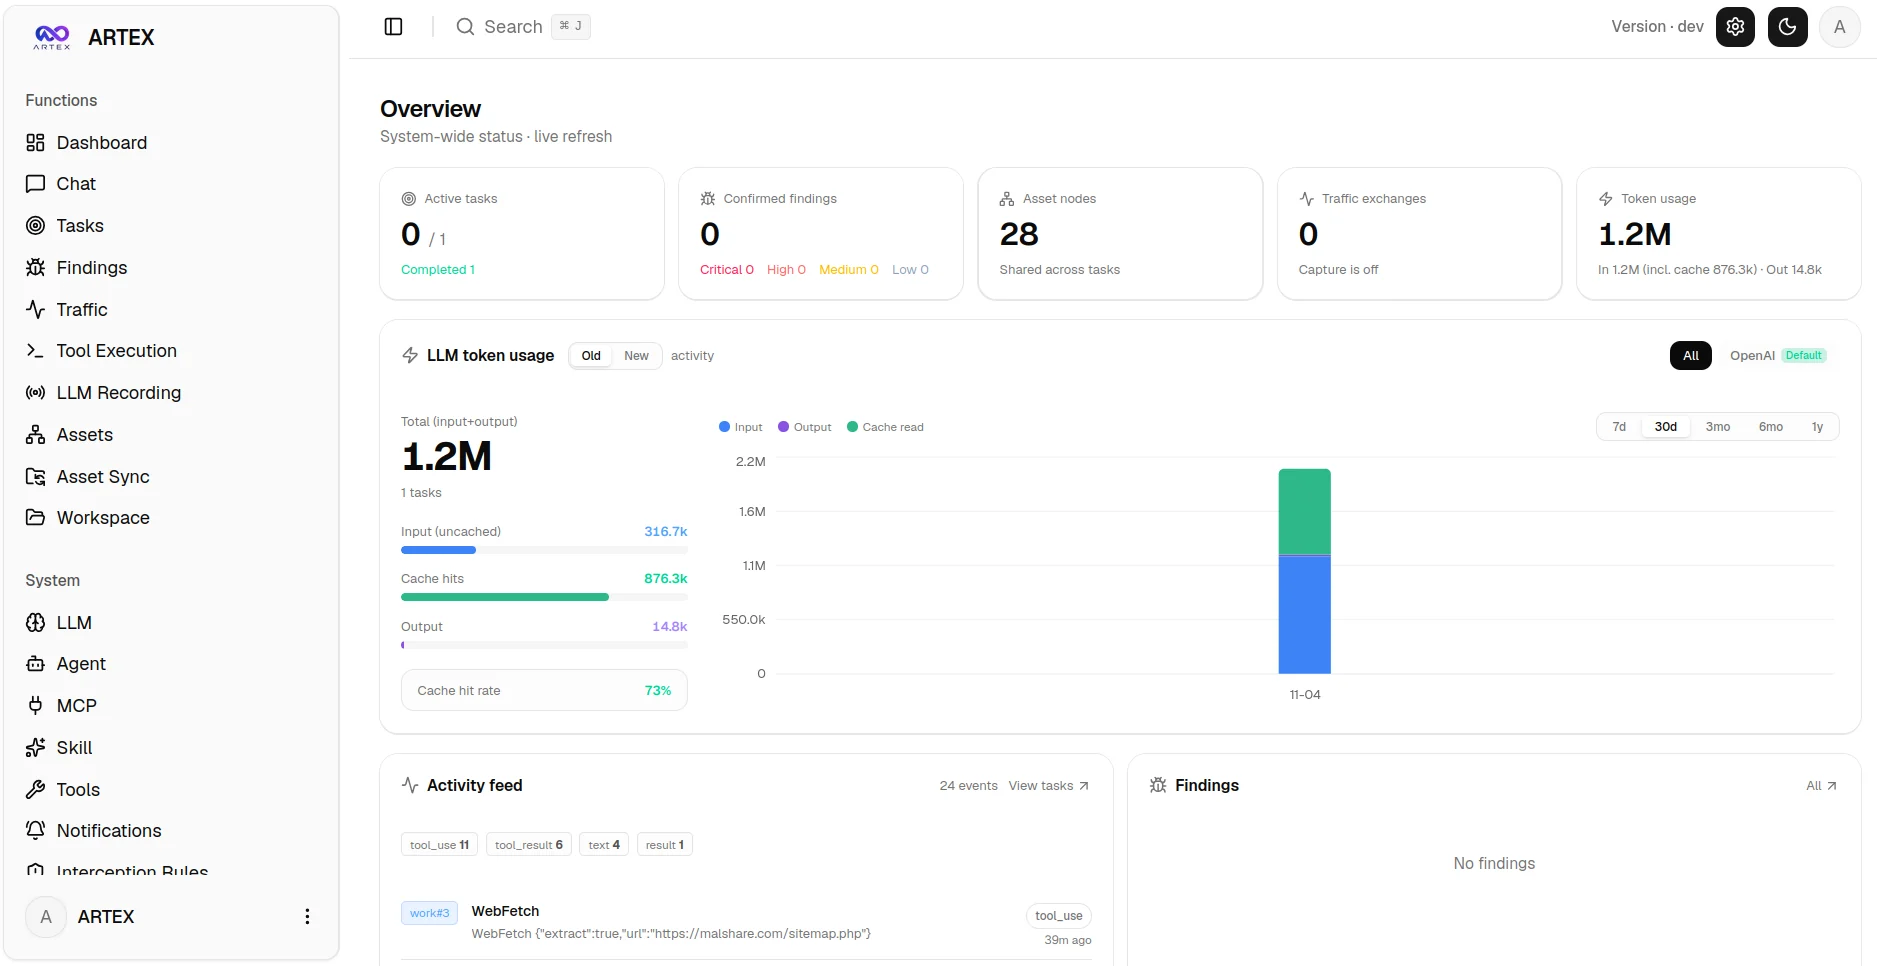
AI Agent ไซเบอร์คือระบบปัญญาประดิษฐ์ที่รับงานหลายขั้นตอนและใช้เครื่องมือเพื่อดำเนินงานต่อเนื่อง ตั้งแต่สำรวจเป้าหมาย วิเคราะห์ช่องโหว่ ไปจนถึงเตรียมการโจมตี โดยไม่ต้องรอให้มนุษย์ป้อนคำสั่งทุกจังหวะ Google Threat Intelligence Group เตือนว่าแฮกเกอร์เริ่มประสานเอเจนต์หลายตัวเพื่อทำงานเหล่านี้ร่วมกันแล้ว ประเด็นที่ควรกังวลจึงไม่ใช่แค่ AI ช่วยเขียนโค้ดได้เร็ว แต่คือการเชื่อมความสามารถเข้ากับลำดับงานจริงจนการโจมตีอัตโนมัติเกิดขึ้นและขยายวงได้ไวขึ้น รายงานพบกรอบงานอย่าง ARTEX, CAIRN และ PentAGI ที่ช่วยค้นหาช่องโหว่ วิเคราะห์โค้ด และเตรียมเครื่องมือโจมตี อย่างไรก็ตาม หลักฐานการใช้ระบบอัตโนมัติไม่ได้หมายความว่าทุกเป้าหมายจะถูกเจาะสำเร็จ หรือการโจมตีรูปแบบนี้แพร่หลายแล้วในวงกว้าง
แพตช์ที่ออกแล้วอาจกลายเป็นแผนที่ชี้จุดอ่อน
รูปแบบที่น่าจับตาคือการใช้ AI เปรียบเทียบซอร์สโค้ดก่อนและหลังออกแพตช์ เพื่อระบุว่าผู้พัฒนาแก้จุดใด แล้วนำเบาะแสนั้นไปวิเคราะห์ช่องโหว่ สร้างชุดเจาะระบบ และทดสอบผลลัพธ์ได้ทันที นี่ทำให้ช่องโหว่ประเภท n-day ซึ่งมีแพตช์แก้ไขแล้ว แต่ยังมีระบบที่ไม่ได้อัปเดต กลายเป็นเป้าหมายเร่งด่วน ช่องว่างระหว่างวันที่มีแพตช์กับวันที่องค์กรติดตั้งเสร็จจึงมีความหมายมากกว่าเดิม เพราะผู้โจมตีอาจใช้การวิเคราะห์อัตโนมัติเพื่อลดเวลาค้นหาวิธีโจมตี องค์กรไม่ควรตีความว่ามีแพตช์แล้วเท่ากับปลอดภัย หากการติดตั้งยังค้างอยู่ รายงานยืนยันว่าพบหลักฐานการใช้กรอบงานค้นหาและใช้ประโยชน์จากช่องโหว่โดยอัตโนมัติแบบไร้มนุษย์ควบคุมเป็นครั้งแรก แต่ไม่ได้ระบุว่าการโจมตีลักษณะนี้เกิดขึ้นแพร่หลายเพียงใด
แบ็กดอร์ Claude Code ชี้ความเสี่ยงจากเครื่องมือที่เชื่อถือ
ความเสี่ยงไม่ได้หยุดอยู่ที่ช่องโหว่ของซอฟต์แวร์เป้าหมาย อีกกรณีหนึ่งที่รายงานระบุคือการโจมตีองค์กรคริปโตในอเมริกาเหนือและยุโรป ซึ่งทีมวิเคราะห์สงสัยว่าอาจเกี่ยวข้องกับกลุ่ม MIDNIGHT NEPTUNE หลังใช้กลลวงเข้าสู่ระบบ ผู้โจมตีแก้ไขไฟล์ตั้งค่า .claude/settings.json เพื่อให้ระบบพยายามดาวน์โหลดแบ็กดอร์ชื่อ SOMBERMEME เมื่อผู้ใช้เปิด Claude Code กรณีแบ็กดอร์ Claude Code นี้เตือนว่าไฟล์ตั้งค่า ส่วนขยาย และโทเคนที่เชื่อมกับเครื่องมือพัฒนาซอฟต์แวร์ไม่ใช่รายละเอียดปลีกย่อย แต่เป็นจุดที่อาจเปิดทางให้โค้ดอันตรายทำงานและพรางตัวในกระบวนการปกติได้ การให้เครื่องมือ AI เข้าถึงคลังโค้ดหรือระบบภายในโดยไม่มีการจำกัดสิทธิ์ จึงเท่ากับเพิ่มพื้นที่โจมตีโดยไม่จำเป็น
มาตรการที่องค์กรควรทำก่อนเกิดเหตุ
องค์กรควรปฏิบัติต่อเอเจนต์และเครื่องมือ AI ที่แตะโค้ดหรือข้อมูลภายในเสมือนส่วนหนึ่งของโครงสร้างพื้นฐานสำคัญ ไม่ใช่โปรแกรมที่ติดตั้งแล้วปล่อยทำงานได้เอง แนวทางที่ควรเริ่มทันทีมีดังนี้
- จำกัดสิทธิ์ของเอเจนต์ให้เข้าถึงเฉพาะข้อมูลและคำสั่งที่จำเป็น พร้อมทบทวนสิทธิ์เป็นระยะ
- ตรวจสอบไฟล์ตั้งค่าและส่วนขยายของเครื่องมือนักพัฒนาก่อนนำเข้าระบบจริง โดยให้ความสำคัญกับไฟล์ .claude/settings.json
- เฝ้าระวังการสร้างโทเคนเข้าถึงใหม่ที่ผิดปกติ รวมถึงโทเคนที่ตั้งชื่อเลียนแบบเครื่องมือหรือบริการที่องค์กรใช้
- เร่งติดตั้งแพตช์ให้ทันรอบการเปิดเผยช่องโหว่ และตรวจสอบระบบที่ยังไม่ได้อัปเดต
- ทบทวนกิจกรรมของเอเจนต์ที่มีสิทธิ์เข้าถึงระบบ หากพบการเรียกใช้คำสั่งหรือดาวน์โหลดไฟล์ที่ไม่สอดคล้องกับงาน ให้ระงับสิทธิ์และตรวจสอบทันที
สรุปแล้ว แฮกเกอร์ใช้ AI ไม่ได้ทำให้การเจาะระบบกลายเป็นเรื่องรับประกันผล แต่ทำให้การสำรวจและเตรียมโจมตีเร็วขึ้น จนแนวป้องกันที่พึ่งรอบอัปเดตช้าและความเชื่อใจในเครื่องมืออัตโนมัติมีโอกาสตามไม่ทัน องค์กรจึงต้องตรวจทั้งแพตช์ ไฟล์ตั้งค่า สิทธิ์ และพฤติกรรมของเอเจนต์อย่างเป็นระบบ ส่วนผู้ใช้ควรระวังเครื่องมือหรือไฟล์ที่ถูกขอให้เรียกใช้ และตรวจสอบความน่าเชื่อถือก่อนทำธุรกรรมหรือให้ข้อมูลสำคัญ