
AI ลดเวลาและทักษะที่การโจมตีต้องใช้
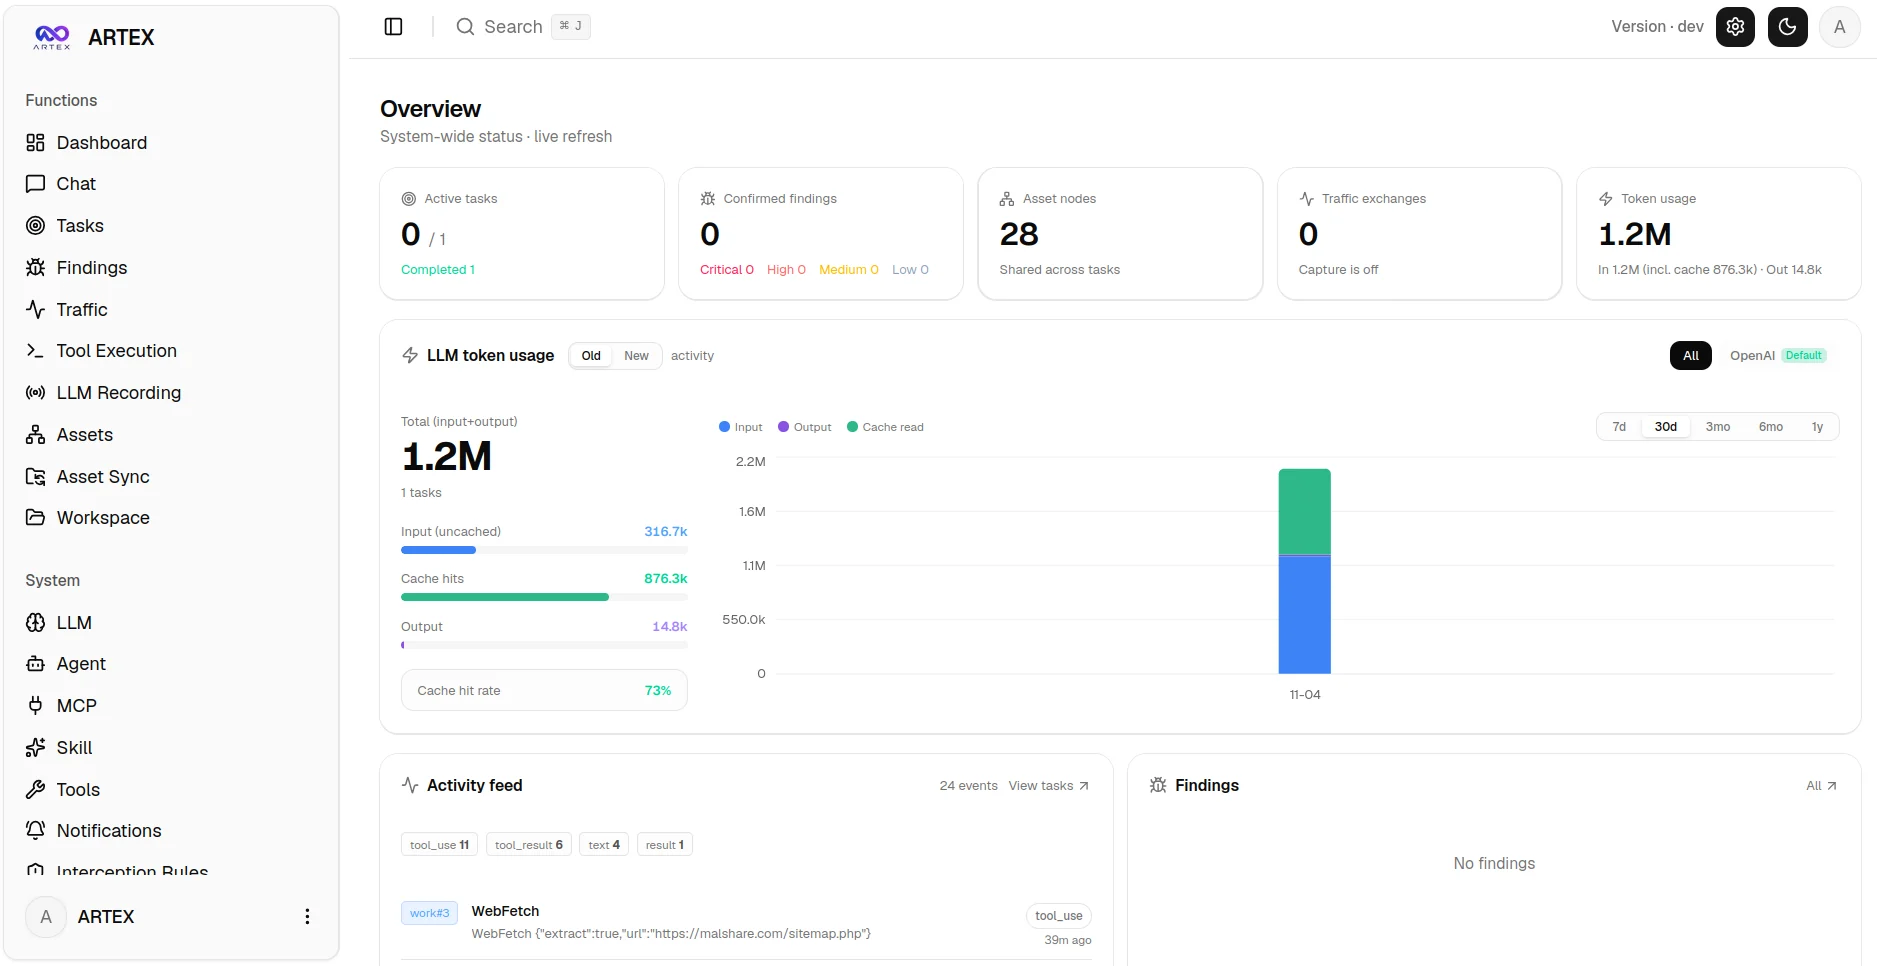
ภัยไซเบอร์ AI คือการนำปัญญาประดิษฐ์มาเร่งงานของผู้โจมตี ตั้งแต่ค้นหาช่องโหว่และทดสอบวิธีเจาะระบบ ไปจนถึงสร้างข้อความหลอกลวงที่เลียนแบบบุคคลหรือธุรกิจที่ผู้ใช้ไว้วางใจ โดยลดทั้งเวลาและทักษะที่ต้องใช้ในการลงมือ แฮกเกอร์ใช้ AI จึงไม่ใช่เพียงแนวโน้มไกลตัวของฝ่ายไอที แต่เป็นเหตุผลให้ทุกคนต้องตรวจสอบสิ่งที่ได้รับอย่างรอบคอบ ตัวอย่างหนึ่งคือเครื่องมือ ARTEX ซึ่งใช้เอเจนต์ AI ทำการทดสอบเจาะระบบโดยอัตโนมัติ ตั้งแต่ตรวจหาช่องโหว่ไปจนถึงดึงข้อมูล โดยแทบไม่ต้องให้มนุษย์ควบคุมทุกขั้น กลุ่มผู้โจมตียังใช้เครื่องมือนี้สแกนระบบที่เชื่อมต่ออินเทอร์เน็ต จุดเปลี่ยนสำคัญไม่ใช่ว่าการโจมตีทุกแบบเป็นเรื่องใหม่ แต่ AI ช่วยให้ลองหลายวิธีและเดินหน้าต่อได้รวดเร็วขึ้น ผู้เชี่ยวชาญด้านความปลอดภัยระบุว่า AI ทำให้ผู้โจมตีเดิมสร้างความเสียหายได้เร็ว ง่าย และมีต้นทุนต่ำลง
ความเสี่ยงไม่ได้อยู่แค่ระดับองค์กร ช่องโหว่ร้ายแรงใน PHP ซึ่งเป็นซอฟต์แวร์ที่ขับเคลื่อนเว็บไซต์หลายล้านแห่ง ถูกนำไปใช้ในการพยายามโจมตีหลายล้านครั้งในเดือนตุลาคม อีกด้านหนึ่ง กลุ่ม Storm-3358 ใช้ ARTEX มุ่งเป้าสถาบันการเงินในเอเชียตะวันออกเฉียงใต้และสถาบันการเงินขนาดใหญ่บางแห่งในพื้นที่อื่น เหตุการณ์เหล่านี้เตือนว่าเครื่องมือโจมตีที่ทำงานอัตโนมัติอาจกระทบระบบจำนวนมาก ขณะเดียวกันผู้ใช้ทั่วไปก็อาจเจอผลของมันผ่านบัญชีหรือบริการที่ใช้ในชีวิตประจำวัน
กลโกงออนไลน์กำลังดูน่าเชื่อถือกว่าเดิม
สำหรับผู้ใช้ทั่วไป อันตรายที่ใกล้ตัวอาจไม่ใช่การเจาะเซิร์ฟเวอร์โดยตรง แต่เป็นกลโกงออนไลน์ผ่านอีเมลฟิชชิง เว็บไซต์ปลอม และการสวมรอย AI ช่วยเขียนข้อความที่ลื่นไหลและเลียนแบบแบรนด์หรือบุคคลที่คุ้นเคยได้ ทำให้เบาะแสแบบเดิม เช่น คำสะกดผิดหรือภาษาประหลาด ใช้สังเกตได้ไม่ดีเท่าเดิม การที่ข้อความดูเป็นมืออาชีพจึงไม่ใช่หลักฐานว่าผู้ส่งเป็นของจริง และการโจมตีด้วย AI ก็ไม่ได้จำกัดอยู่เฉพาะเป้าหมายระดับองค์กร
กรณีการโจมตีแพลตฟอร์มสินทรัพย์ดิจิทัลรายใหญ่แสดงให้เห็นว่ากลโกงเริ่มจากการปลอมเป็นผู้สรรหางานและหลอกพนักงานให้ดาวน์โหลดซอฟต์แวร์อันตราย ก่อนผู้โจมตีใช้เครื่องมือ AI ภายในเพื่อเข้าถึงระบบเพิ่มเติม แม้เรื่องนี้เกิดในองค์กร แต่กลวิธีเดียวกันอย่างการสร้างเรื่องที่ดูน่าเชื่อถือและเร่งให้เป้าหมายทำตาม สามารถปรับใช้กับผู้บริโภคได้ ความเห็นของผู้เขียนคืออย่าตัดสินข้อความจากน้ำเสียงหรือรูปลักษณ์เพียงอย่างเดียว ให้ตรวจว่าคำขอนั้นสมเหตุสมผลและผู้ส่งเป็นตัวจริงหรือไม่
หยุดก่อนคลิก และยืนยันตัวตนอีกทาง
การป้องกันฟิชชิงเริ่มจากไม่ปล่อยให้ความเร่งด่วนตัดสินใจแทนเรา หากได้รับข้อความขอให้กดลิงก์ เปิดไฟล์ ส่งรหัสผ่าน หรือเปิดเผยข้อมูลส่วนตัว ให้หยุดก่อนและอย่าตอบกลับผ่านช่องทางเดิมทันที ตรวจสอบที่อยู่เว็บไซต์ด้วยตนเอง และติดต่อบุคคลหรือหน่วยงานผ่านหมายเลขหรือแอปที่หาได้จากแหล่งทางการ ไม่ใช่ข้อมูลติดต่อในข้อความที่น่าสงสัย การยืนยันตัวตนหลายขั้นตอนช่วยเพิ่มชั้นป้องกันเมื่อรหัสผ่านรั่วไหล แต่ไม่ควรบอกรหัสยืนยันหรืออนุมัติคำขอเข้าสู่ระบบที่ตนไม่ได้เริ่ม
หากใช้เครื่องมือ AI ในที่ทำงาน อย่านำข้อมูลลูกค้า ข้อมูลระบุตัวบุคคล หรือซอร์สโค้ดที่เป็นความลับไปป้อนโดยไม่ได้รับอนุญาต ผลสำรวจพบว่า 32% ของผู้ใช้ AI ในที่ทำงานยอมรับว่าเคยแบ่งปันข้อมูลบริษัทที่ละเอียดอ่อนกับเครื่องมือ AI โดยที่นายจ้างไม่ทราบ ตัวเลขนี้สะท้อนว่าความเสี่ยงไม่ได้มาจากผู้โจมตีอย่างเดียว การใช้เครื่องมือโดยไม่รู้แนวทางรักษาความลับก็อาจเปิดทางให้ข้อมูลหลุดได้ ผู้ใช้จึงควรทำตามนโยบายขององค์กรและสอบถามผู้ดูแลเมื่อไม่แน่ใจ
ความระวังต้องเป็นนิสัย ไม่ใช่ปฏิกิริยาหลังเกิดเหตุ
เมื่อ AI ทำให้ผู้โจมตีทดลองได้เร็วและปรับข้อความให้แนบเนียนขึ้น การรอให้เห็นคำสะกดผิดหรือรูปแบบแปลกตาก่อนจึงค่อยสงสัยย่อมไม่พอ ผู้ใช้ควรตั้งค่าการยืนยันตัวตนหลายขั้นตอน ใช้รหัสผ่านที่ไม่ซ้ำกัน และตรวจสอบผู้ส่งผ่านช่องทางอื่นทุกครั้งที่มีคำขอเกี่ยวกับบัญชี การเงิน หรือข้อมูลส่วนตัว ส่วนองค์กรควรกำหนดให้ชัดว่าข้อมูลใดห้ามนำไปใช้กับ AI และให้คำแนะนำแก่พนักงานอย่างต่อเนื่อง แก่นของการรับมือภัยไซเบอร์ AI ไม่ใช่การหวาดกลัวทุกข้อความ แต่คือการไม่ทำตามคำขอสำคัญโดยไม่ตรวจสอบ เมื่อข้อความเร่งให้รีบคลิก รีบจ่าย หรือรีบส่งข้อมูล ให้ชะลอแล้วพิสูจน์ตัวตนผู้ส่งก่อนเสมอ นิสัยนี้รับมือได้ทั้งกลโกงที่คนสร้างและกลโกงที่ AI ช่วยทำให้ดูน่าเชื่อถือ