
ภัยไซเบอร์ยุค AI ไม่ได้เคาะประตู แต่เข้ามาด้วยบัญชีจริง
ภัยไซเบอร์ยุค AI คือการโจมตีดิจิทัลที่ผู้ไม่หวังดีใช้ปัญญาประดิษฐ์ช่วยค้นหาช่องโหว่ เร่งการเจาะระบบ และปรับวิธีโจมตีให้หลบการตรวจจับ ส่งผลให้องค์กรต้องรับมือกับภัยที่เคลื่อนไหวเร็วและซับซ้อนกว่าเดิม ท่ามกลางช่องทางเข้าถึงที่ดูน่าเชื่อถือ
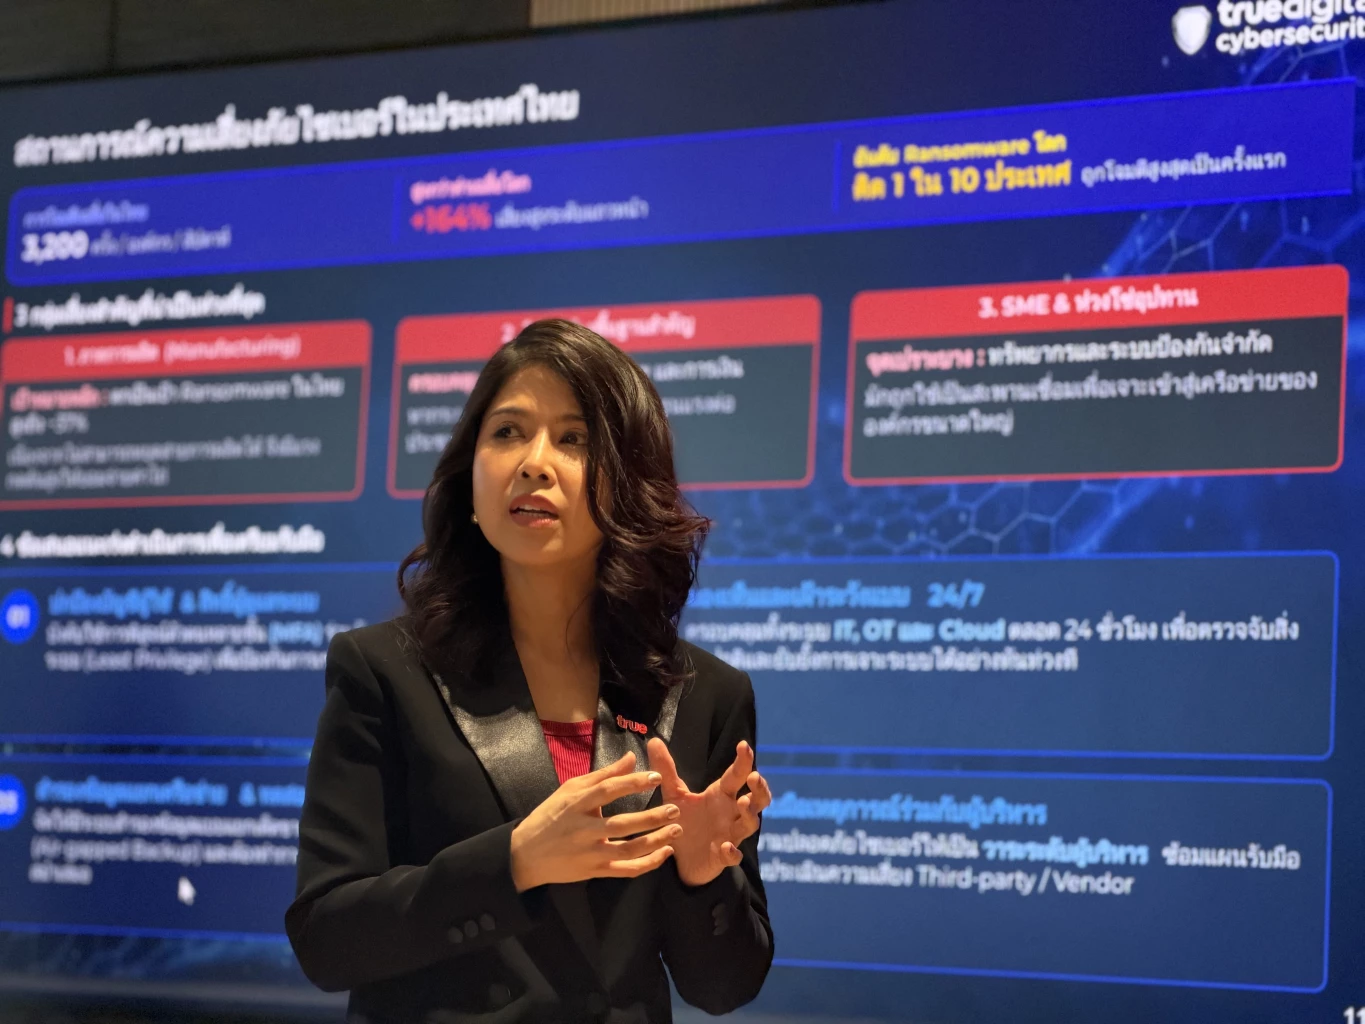
เมื่อวันที่ 10 พฤศจิกายน 2569 ฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการทรู ดิจิทัล ไซเบอร์ซีเคียวริตี้ เปิดเผยว่า จำนวนเหตุการณ์ด้านความปลอดภัยที่ศูนย์เฝ้าระวังความปลอดภัยไซเบอร์ของทรูพบในช่วงหนึ่งเดือน เพิ่มขึ้นเท่าตัวจากช่วงเดียวกันของปีก่อน ข้อมูลที่เผยแพร่ระบุว่า องค์กรไทยถูกโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ตัวเลขนี้ชี้ชัดว่าเครื่องมือป้องกันแบบเดิมซึ่งรอแจ้งเตือนหลังเกิดเหตุไม่เพียงพออีกแล้ว
แฮกเกอร์ใช้ AI ค้นหาจุดอ่อนและเพิ่มความเร็ว แต่เป้าหมายไม่จำเป็นต้องเป็นการพังกำแพงโดยตรงอีกต่อไป ผู้โจมตีอาศัยบัญชีผู้ใช้จริง รหัสผ่านที่รั่วไหล และการเชื่อมต่อของคู่ค้าหรือผู้ให้บริการภายนอกเป็นทางผ่าน เพราะระบบมักเชื่อถือช่องทางเหล่านี้อยู่แล้ว นี่คือเหตุผลที่ภัยไซเบอร์ยุค AI อันตรายกว่าการโจมตีที่เห็นชัด: เมื่อข้อมูลประจำตัวถูกขโมย การเข้าถึงอาจดูเหมือนกิจกรรมปกติ
ความเสียหายลามจากข้อมูลถึงการเดินธุรกิจ
สัญญาณที่ศูนย์เฝ้าระวังพบมีตั้งแต่การสแกนหาช่องโหว่ไฟร์วอลล์ การดึงรหัสผ่านจากคอมพิวเตอร์ไปทดลองเข้าถึงอุปกรณ์อื่น ไปจนถึงการเชื่อมต่อจากที่อยู่เครือข่ายต่างประเทศที่ผิดไปจากพฤติกรรมเดิม หากผู้โจมตีเข้ามาได้และพบระบบที่ไม่อัปเดต ก็อาจเคลื่อนไปยังเครื่องแม่ข่ายและระบบสำรองข้อมูล ก่อนติดตั้งแรนซัมแวร์เพื่อเข้ารหัสข้อมูล
ผลกระทบไม่ได้หยุดที่ข้อมูลรั่วไหล โรงงานและธุรกิจที่พึ่งพาระบบปฏิบัติงานอาจหยุดชะงัก และบริการที่ประชาชนต้องใช้ก็อาจได้รับผลกระทบ ภาคการผลิตเป็นกลุ่มลูกค้าที่ถูกโจมตีมากที่สุด คิดเป็นประมาณ 37% ของเป้าหมายที่ทรูพบ การโจมตีจึงเป็นความเสี่ยงต่อความต่อเนื่องของบริการและความปลอดภัยของผู้คน ไม่ใช่เรื่องไอทีที่โยนให้ฝ่ายเทคนิคจัดการฝ่ายเดียว
ธุรกิจขนาดเล็กและขนาดกลางเปราะบางเป็นพิเศษ เพราะอาจขาดบุคลากร ระบบป้องกันเครื่องปลายทาง และข้อมูลสำรองที่กู้คืนได้ หากถูกโจมตีด้วยแรนซัมแวร์และเรียกค่าไถ่ 10 ล้านบาท บางกิจการอาจไม่มีเงินจ่ายหรือกู้คืนข้อมูล จนต้องปิดตัว ขณะเดียวกัน คู่ค้ารายเล็กที่ป้องกันไม่รัดกุมยังอาจกลายเป็นทางผ่านสู่ระบบขององค์กรใหญ่ การตรวจสอบความเสี่ยงจึงต้องครอบคลุมทั้งห่วงโซ่อุปทาน
Agentic AI ช่วยคัดกรองเร็ว แต่คนยังต้องตัดสินใจ
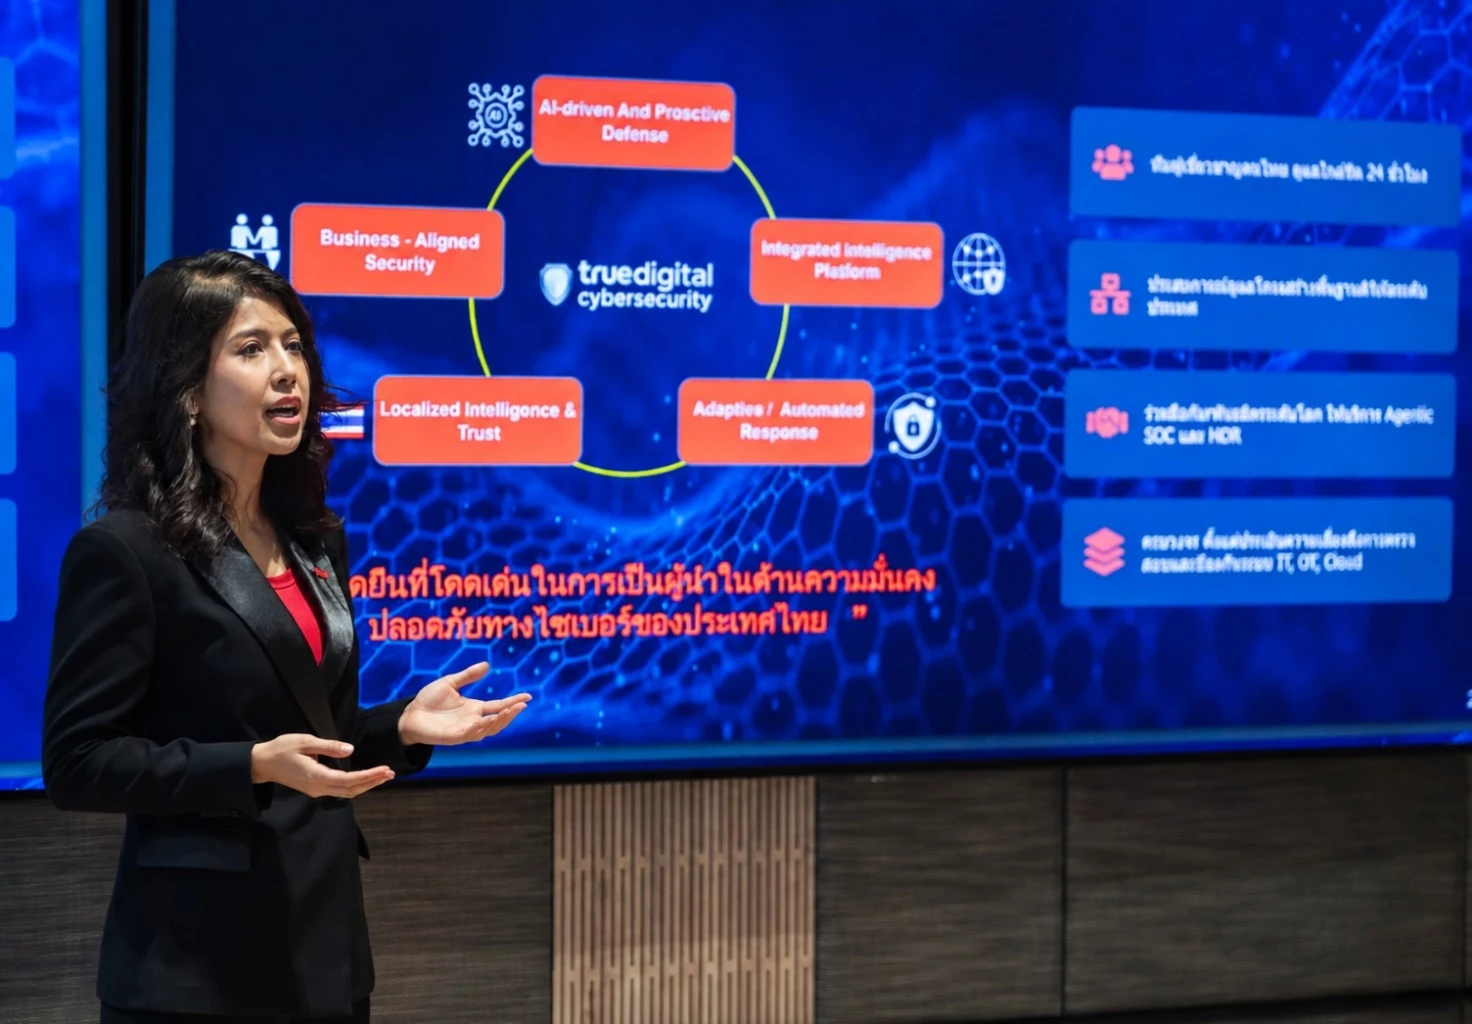
ทรูเสนอให้ยกระดับศูนย์เฝ้าระวังความปลอดภัยไซเบอร์ด้วย Agentic AI เพื่อคัดกรองการแจ้งเตือนจำนวนมาก วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนองได้รวดเร็วขึ้น จุดแข็งของแนวทางนี้คือการประมวลผลต่อเนื่อง ครอบคลุมระบบเทคโนโลยีสารสนเทศ ระบบควบคุมการปฏิบัติงาน และคลาวด์ ช่วยให้ทีมไม่ต้องไล่ตรวจสัญญาณทุกชิ้นด้วยมือ
อย่างไรก็ดี การใช้ AI ไม่ควรหมายถึงปล่อยให้ระบบตัดสินใจแทนทั้งหมด ผู้เชี่ยวชาญยังจำเป็นต่อการสืบสวนเชิงลึก ประเมินผลกระทบ และตัดสินใจเมื่อเหตุการณ์ซับซ้อน เพราะการแจ้งเตือนผิดพลาดหรือการตอบโต้ที่ไม่เหมาะสมก็สร้างความเสียหายได้เช่นกัน แนวทางที่น่าเชื่อถือจึงเป็นการให้ Agentic AI เร่งค้นหาความผิดปกติ แล้วให้คนกำกับการตัดสินใจสำคัญ
ทรูระบุว่ามีบุคลากรด้านความปลอดภัยไซเบอร์ 85 คน และเตรียมขยายบริการไปยังธุรกิจขนาดเล็กและขนาดกลางกับระบบคลาวด์มากขึ้น โดยคาดว่าการขยายกลุ่มลูกค้าเหล่านี้ให้มีสัดส่วนใกล้เคียงองค์กรขนาดใหญ่อาจใช้เวลาราว 2 ปี เพราะต้องบริหารลูกค้าจำนวนมาก แผนนี้สำคัญ แต่ความพร้อมขององค์กรไม่ควรรอให้บริการภายนอกขยายตัวครบถ้วนก่อน
Cyber Resilience คือแผนที่ต้องมีเมื่อกำแพงถูกข้าม
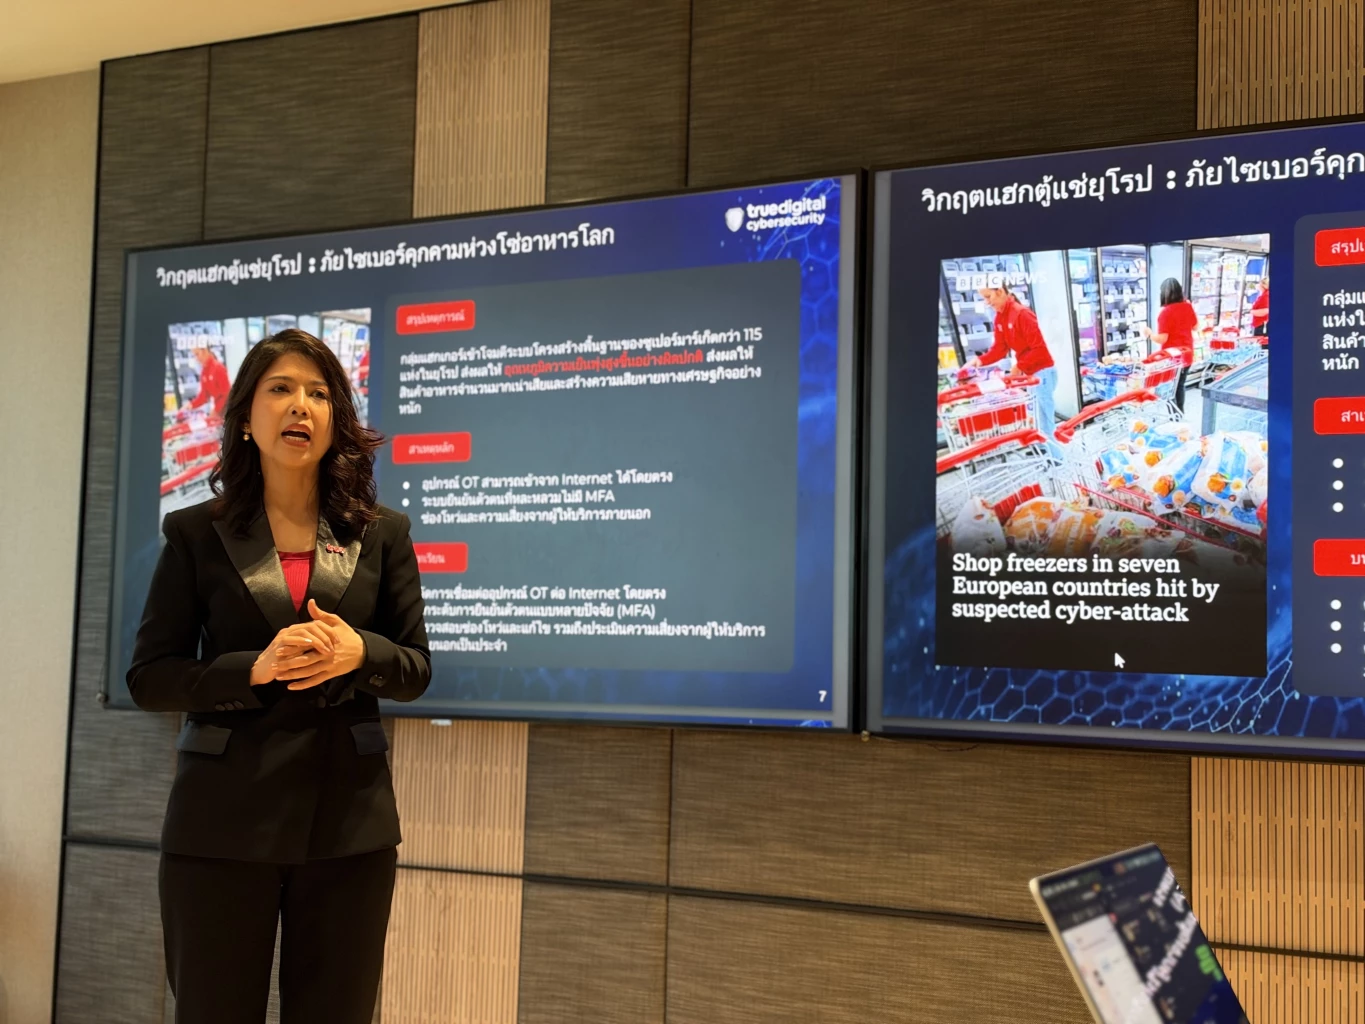
การตรวจพบและสกัดกั้นการโจมตีไม่ได้รับประกันว่าภัยจะสิ้นสุด ผู้โจมตีปรับวิธีและพยายามเข้าถึงระบบสำคัญซ้ำได้ องค์กรจึงต้องเสริม Cyber Resilience หรือความสามารถในการมองเห็นความเสี่ยง รับมือเหตุการณ์ และฟื้นตัวให้ธุรกิจเดินหน้าต่อได้ แทนที่จะวัดความปลอดภัยจากการมีเครื่องมือป้องกันเพียงอย่างเดียว
ในทางปฏิบัติ แผนฟื้นฟูต้องเริ่มก่อนเกิดเหตุ: รู้ว่าระบบและบัญชีใดสำคัญ จำกัดสิทธิ์การเข้าถึง ทบทวนช่องทางของคู่ค้า อัปเดตอุปกรณ์ และทดสอบข้อมูลสำรองว่ากู้คืนได้จริง เมื่อเกิดการโจมตี ทีมงานต้องรู้ว่าใครเป็นผู้ตัดสินใจ ระบบใดควรแยกออกจากเครือข่าย และบริการใดต้องกลับมาเป็นลำดับแรก AI เพิ่มความเร็วในการมองเห็นภัย แต่ไม่อาจทดแทนการซ้อมแผนและความรับผิดชอบที่ชัดเจน
อีกเรื่องที่องค์กรควรเริ่มเตรียมคือการเข้ารหัสข้อมูล ทรูเริ่มสนับสนุนองค์กรขนาดใหญ่และภาคธนาคารให้ตรวจสอบระบบเข้ารหัส เพื่อวางแผนเปลี่ยนผ่านสู่การเข้ารหัสหลังยุคควอนตัม โดยมองว่าปี 2030 เป็นหมุดหมายสำคัญ ข้อสรุปจึงไม่ใช่เลือกอย่างใดอย่างหนึ่งระหว่าง AI กับความพร้อมฟื้นตัว แต่ต้องใช้ Agentic AI เพื่อให้เห็นและตอบโต้เร็ว พร้อมสร้าง Cyber Resilience เพื่อให้ธุรกิจอยู่รอดเมื่อการป้องกันพลาด