
ภัยไซเบอร์ยุค AI ไม่ได้เคาะประตู แต่เข้ามาพร้อมบัญชีที่ไว้ใจ
ภัยไซเบอร์ AI คือการโจมตีที่ใช้ปัญญาประดิษฐ์ช่วยค้นหาช่องโหว่ เร่งการเจาะระบบ หรือสร้างข้อความและภาพปลอมที่น่าเชื่อถือ โดยอาศัยบัญชีผู้ใช้จริงและช่องทางที่องค์กรไว้วางใจเป็นทางผ่านเข้าสู่ข้อมูลสำคัญ แทนการพยายามฝ่าระบบป้องกันตรงๆ ความเปลี่ยนแปลงนี้ทำให้การดูเพียงว่าอีเมลหรือผู้ส่งคุ้นชื่อหรือไม่ไม่เพียงพออีกต่อไป เพราะบัญชีจริงอาจถูกยึด และคู่ค้าที่มีระบบป้องกันอ่อนแอกว่าอาจกลายเป็นจุดเริ่มต้นของการบุกรุกองค์กรขนาดใหญ่
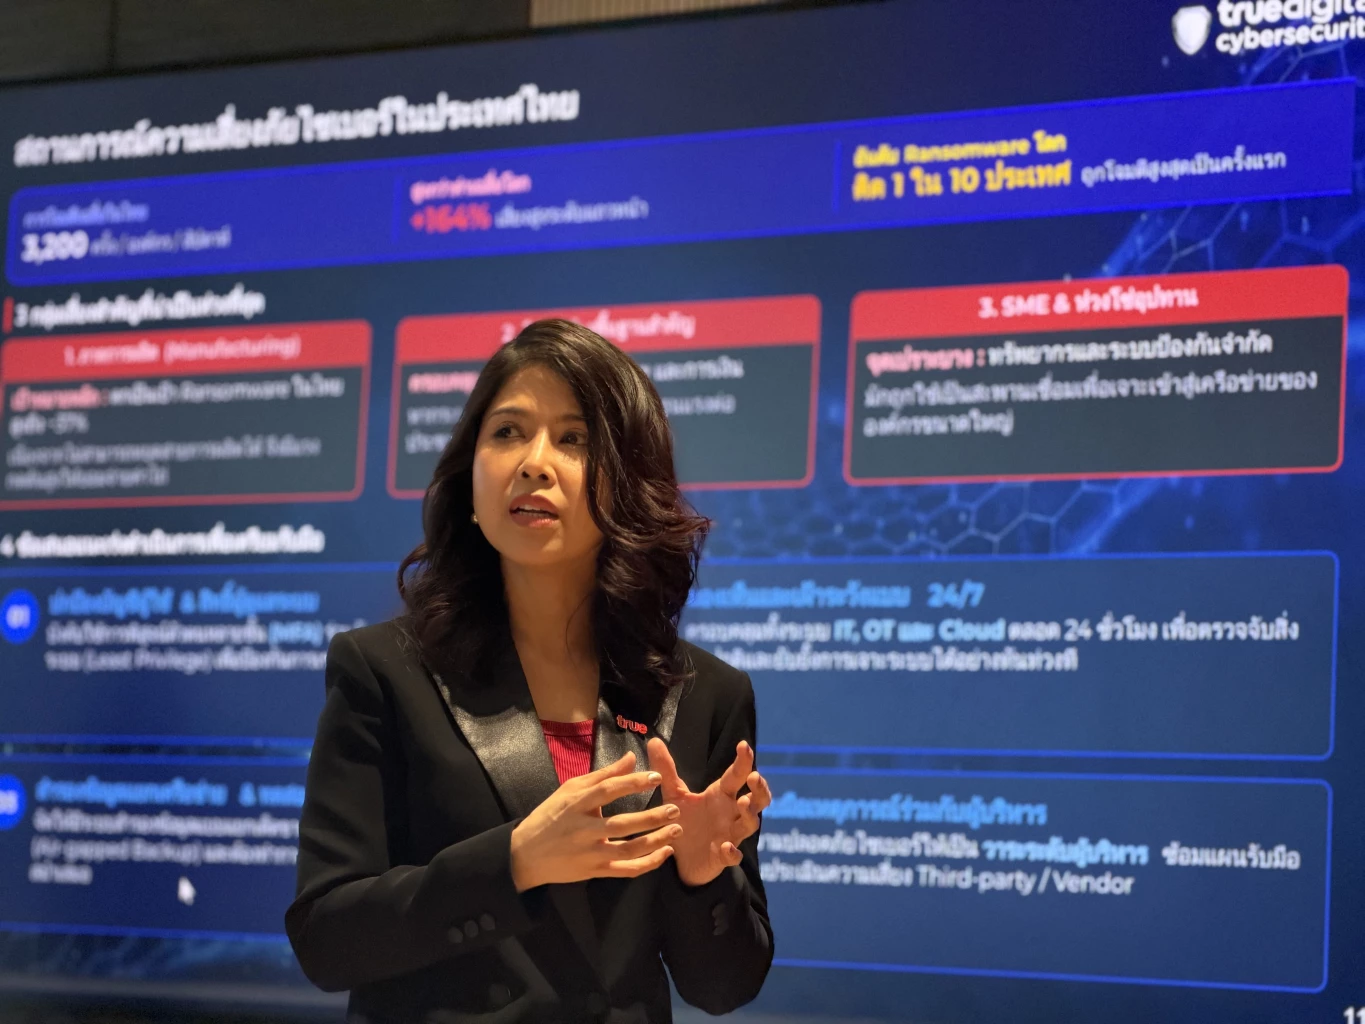
ความรุนแรงไม่ใช่เรื่องคาดการณ์ล่วงหน้า ทรูรายงานว่าเหตุการณ์ด้านความปลอดภัยไซเบอร์ในช่วงหนึ่งเดือนเพิ่มขึ้นเท่าตัวจากช่วงเดียวกันของปีก่อน และองค์กรในไทยเผชิญการโจมตีเฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% ตัวเลขนี้ชี้ชัดว่าแฮกเกอร์ใช้ AI เพิ่มความเร็วและความแนบเนียนในการโจมตี ขณะที่การป้องกันแบบตั้งกำแพงรออย่างเดียวไม่ทันเกม
ประชาชนและธุรกิจขนาดเล็กก็เป็นเป้าหมาย
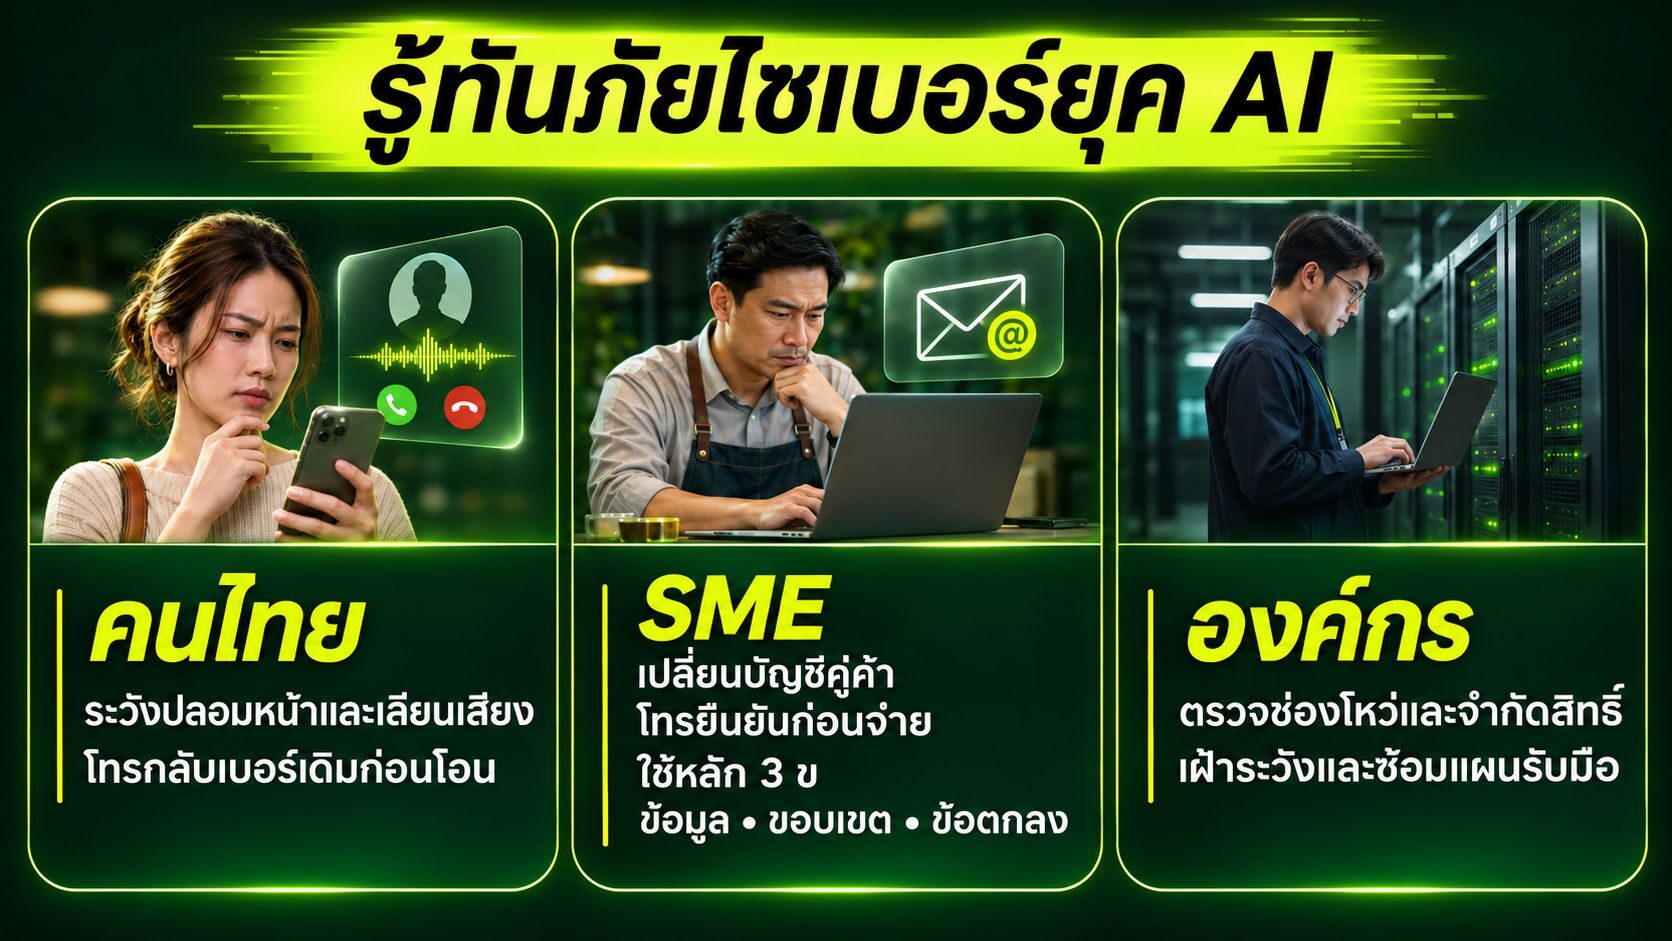
AIS เตือนว่าความเสี่ยงด้านข้อมูลและภัยไซเบอร์กระทบทั้งประชาชน ธุรกิจขนาดเล็กและกลาง ตลอดจนองค์กร ไม่ได้จำกัดอยู่แค่หน่วยงานขนาดใหญ่ กลโกงอาจมาในรูปวิดีโอคอลที่ปลอมใบหน้า เสียงของคนรู้จักที่ถูกเลียนแบบ หรืออีเมลคู่ค้าที่ดูเหมือนการติดต่อเดิม ความคุ้นเคยจึงไม่ใช่หลักฐานยืนยันตัวตน และความเร่งด่วนที่อีกฝ่ายสร้างขึ้นควรเป็นสัญญาณให้หยุดตรวจสอบ แทนที่จะรีบทำตาม
สำหรับประชาชน หากมีสายขอให้โอนเงินด่วน ให้วางสายแล้วโทรกลับหาเจ้าตัวด้วยเบอร์ที่บันทึกไว้ หากได้รับลิงก์ให้ยืนยันข้อมูล ให้เข้าแอปหรือเว็บไซต์ทางการด้วยตนเอง ส่วนภาพข่าวหรือคลิปที่ตรวจสอบที่มาไม่ได้ควรพักการแชร์ไว้ก่อน วิธีเหล่านี้ช่วยป้องกันบัญชีถูกแฮ็กและลดโอกาสเสียหายจากการหลอกให้เปิดเผยข้อมูลหรือโอนเงินได้ดีกว่าการพยายามจับผิดภาพปลอมด้วยสายตาเพียงอย่างเดียว
ธุรกิจขนาดเล็กควรโทรยืนยันกับผู้ติดต่อเดิมผ่านหมายเลขที่มีอยู่แล้วทุกครั้ง เมื่อคู่ค้าขอเปลี่ยนบัญชีรับเงิน อย่าตอบกลับโดยใช้เบอร์หรือช่องทางที่แนบมากับข้อความต้องสงสัย ส่วนการใช้ AI ช่วยอ่านอีเมลหรือเอกสาร ควรกำหนดว่าระบบเห็นข้อมูลใด ทำงานหรือเชื่อมต่อกับระบบใดได้ และเรื่องใดต้องมีคนตรวจอนุมัติก่อน
องค์กรต้องตรวจจับไว และเตรียมกู้คืนให้ได้จริง
สำหรับองค์กร การป้องกันบัญชีถูกแฮ็กต้องเริ่มจากการควบคุมสิทธิ์เข้าถึงระบบและใช้การยืนยันตัวตนหลายปัจจัย หรือ MFA ควบคู่กับการตรวจหาช่องโหว่ในระบบที่เปิดจากภายนอก ทบทวนว่าใครเข้าถึงข้อมูลสำคัญได้ และเฝ้าระวังการเข้าถึงหรือส่งออกข้อมูลที่ผิดปกติ การตรวจสอบต้องครอบคลุมระบบภายใน ระบบปฏิบัติงาน และคลาวด์ รวมถึงบัญชีและการเชื่อมต่อของคู่ค้าหรือผู้ให้บริการภายนอก
การใช้ AI ช่วยคัดกรองสัญญาณและเฝ้าระวังตลอดวันมีประโยชน์เมื่อทำงานร่วมกับผู้เชี่ยวชาญ ไม่ใช่ปล่อยให้ระบบตัดสินใจทุกอย่างโดยไร้คนตรวจ องค์กรควรซ้อมแผนให้ชัดว่าใครรับแจ้งเหตุ ใครตรวจสอบ และใครจำกัดผลกระทบ เพราะเมื่อเกิดการบุกรุก ความเร็วในการหยุดการลุกลามอาจเป็นตัวแบ่งระหว่างเหตุสะดุดชั่วคราวกับธุรกิจที่หยุดดำเนินงาน
ความปลอดภัยไซเบอร์จึงต้องคิดไกลกว่าการป้องกัน โดยสร้างความสามารถในการฟื้นตัวหลังถูกโจมตี แยกข้อมูลสำรองออกจากเครือข่ายหลัก และทดสอบการกู้คืนอย่างสม่ำเสมอ การมีข้อมูลสำรองที่ไม่เคยลองกู้คืนยังไม่ใช่หลักประกันว่าองค์กรจะกลับมาทำงานได้จริง
ข้อสรุปที่ไม่ควรมองข้ามคือ อย่าเชื่อเพียงเพราะบัญชีหรือเสียงคุ้นเคย และอย่าคิดว่าระบบป้องกันจะหยุดการโจมตีได้ทุกครั้ง ประชาชนควรตรวจสอบผ่านช่องทางที่รู้จักอยู่แล้ว ส่วนองค์กรต้องจำกัดสิทธิ์ เฝ้าระวัง ซ้อมรับเหตุ และทดสอบการกู้คืนให้เป็นกิจวัตร เมื่อแฮกเกอร์ใช้ AI เพิ่มความเร็ว ฝั่งป้องกันต้องตอบสนองไวและพร้อมกลับมาดำเนินงานได้